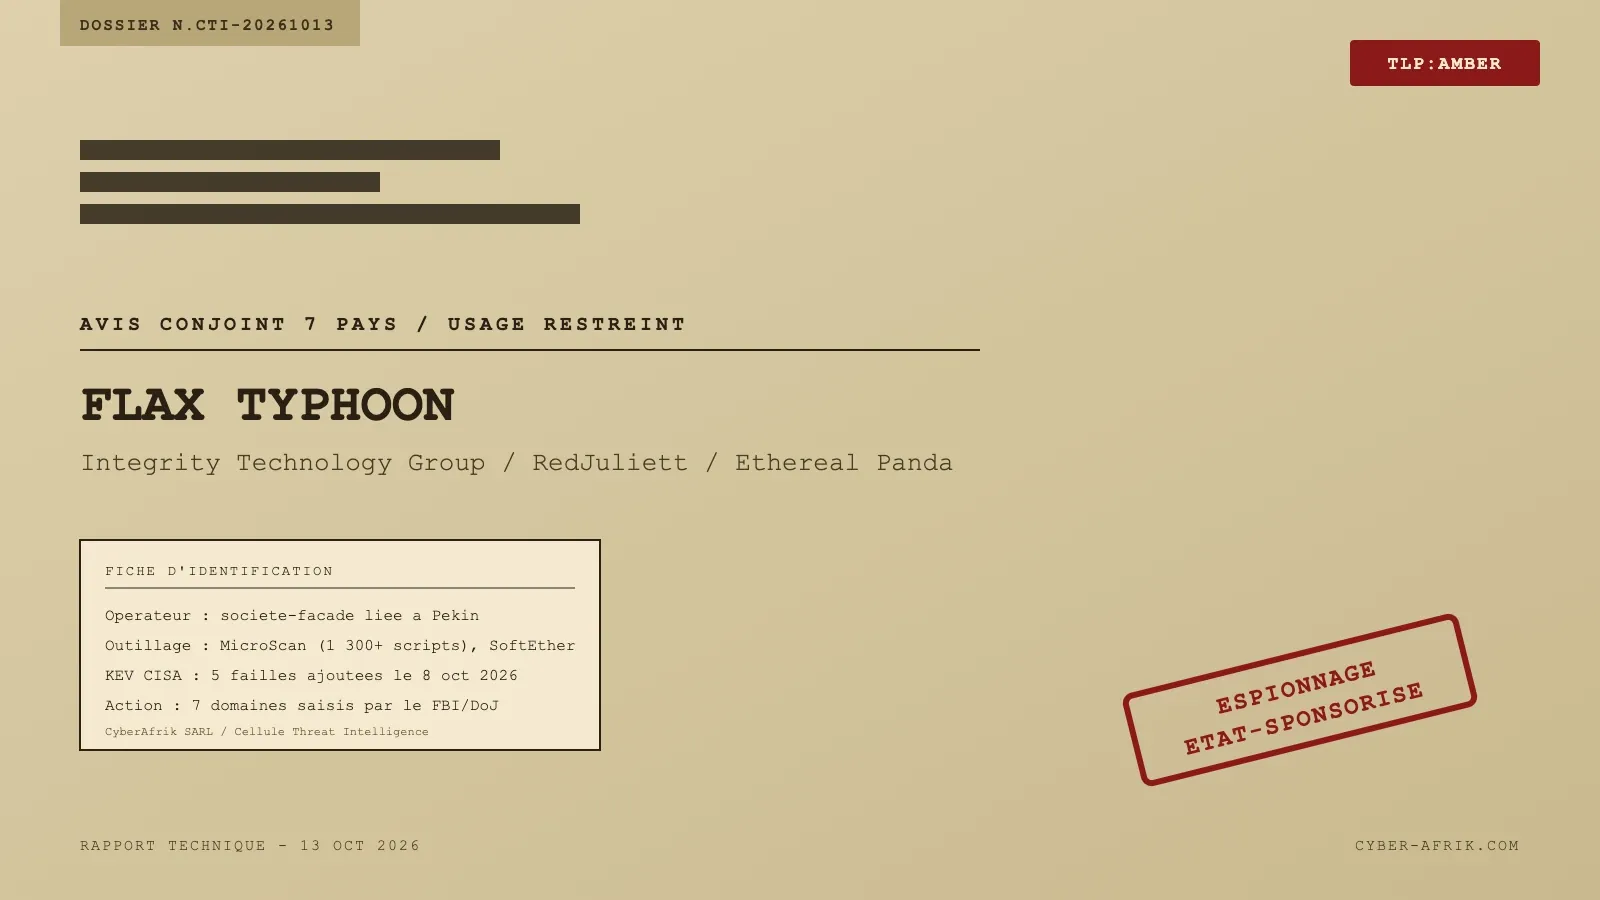
Flax Typhoon : l'entreprise-facade Integrity Tech, son scanner a 1 300 scripts et le portail qui revend les emails voles
Avis conjoint a 7 pays et saisie de 7 domaines par le FBI contre Integrity Technology Group, societe chinoise liee a Flax Typhoon. Scanner maison MicroScan, password spraying Microsoft 365, persistance SoftEther, et un portail qui revend l'acces aux emails voles. Cinq failles ajoutees au KEV.
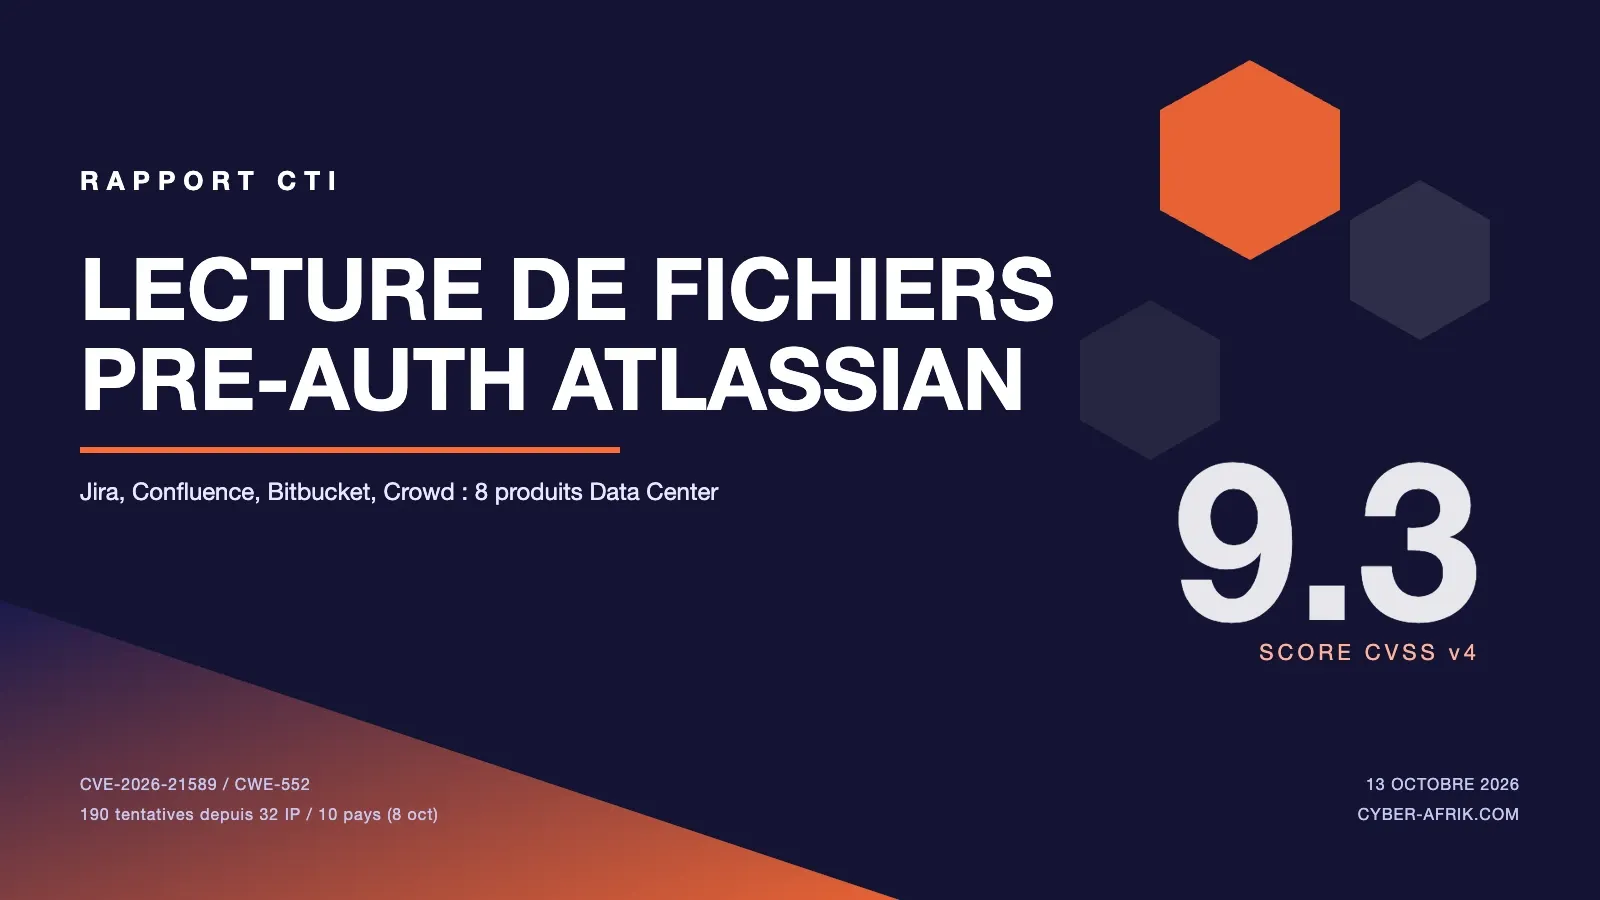
CVE-2026-21589 : la lecture de fichiers pre-authentification qui ouvre Jira, Confluence et Crowd via le double deux-points
CVE-2026-21589 est une faille de lecture de fichiers arbitraires (CVSS 9.3) touchant huit produits Atlassian Data Center. Un attaquant non authentifie peut lire crowd.properties et en tirer un acces administrateur. Exploitee deux heures apres la publication du PoC watchTowr.
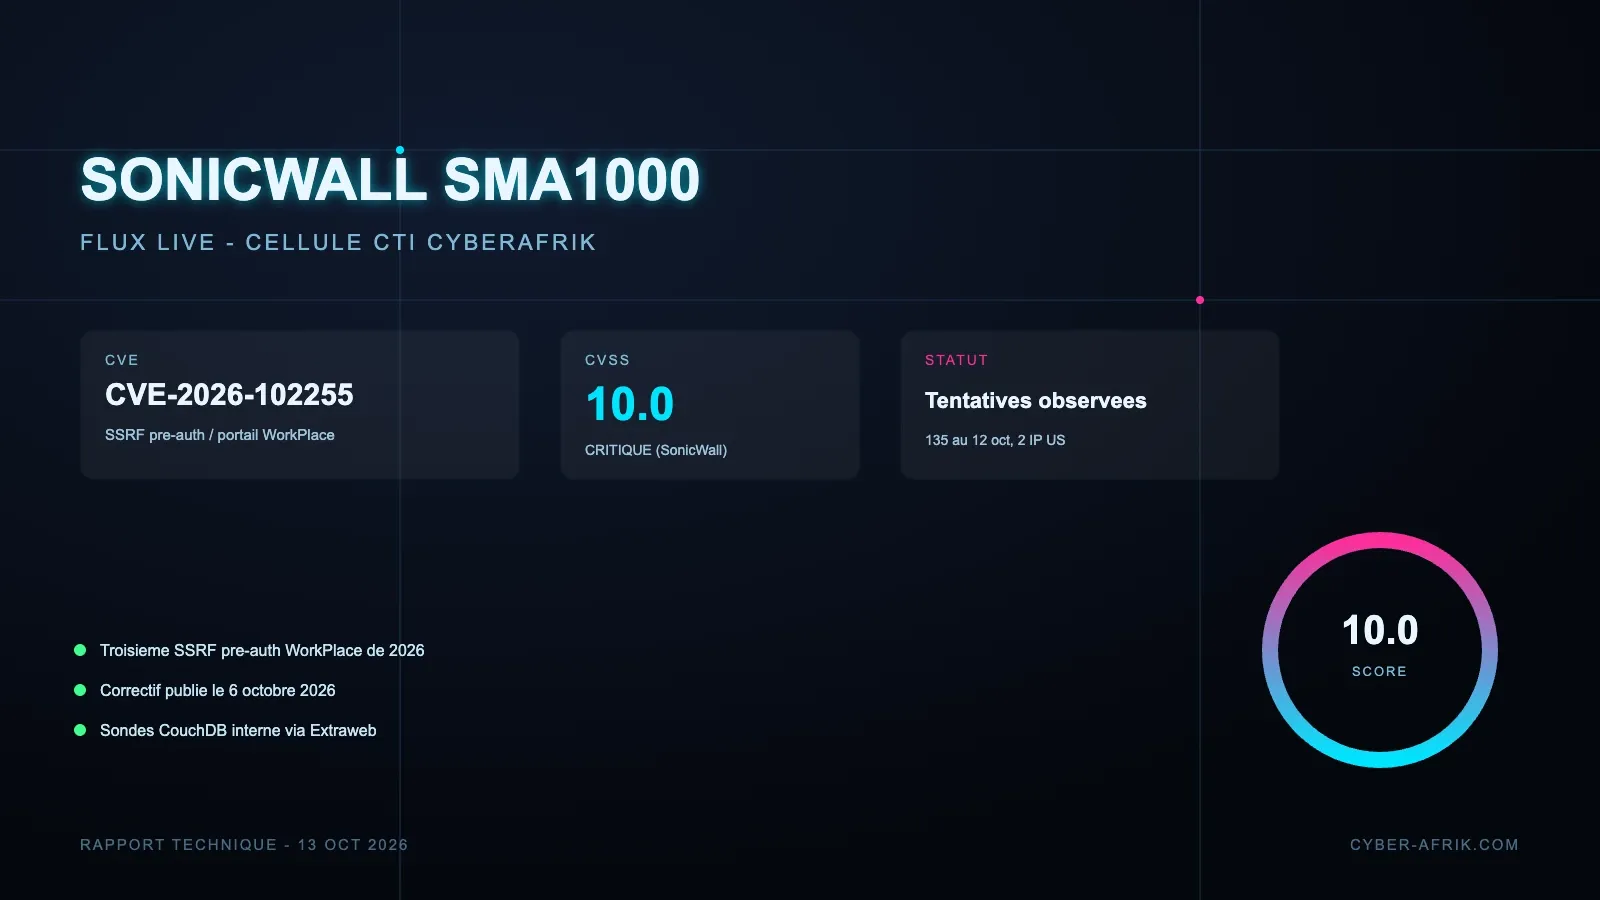
CVE-2026-102255 : la troisieme SSRF pre-authentification de l'annee sur SonicWall SMA1000, ciblee deux jours apres le correctif
CVE-2026-102255 est une SSRF notee CVSS 10.0 dans l'interface WorkPlace des passerelles SonicWall SMA1000. Un attaquant non authentifie peut forcer l'appliance a emettre des requetes vers ses services internes. Correctif le 6 octobre, premieres tentatives des le 8, 135 au 12 octobre.
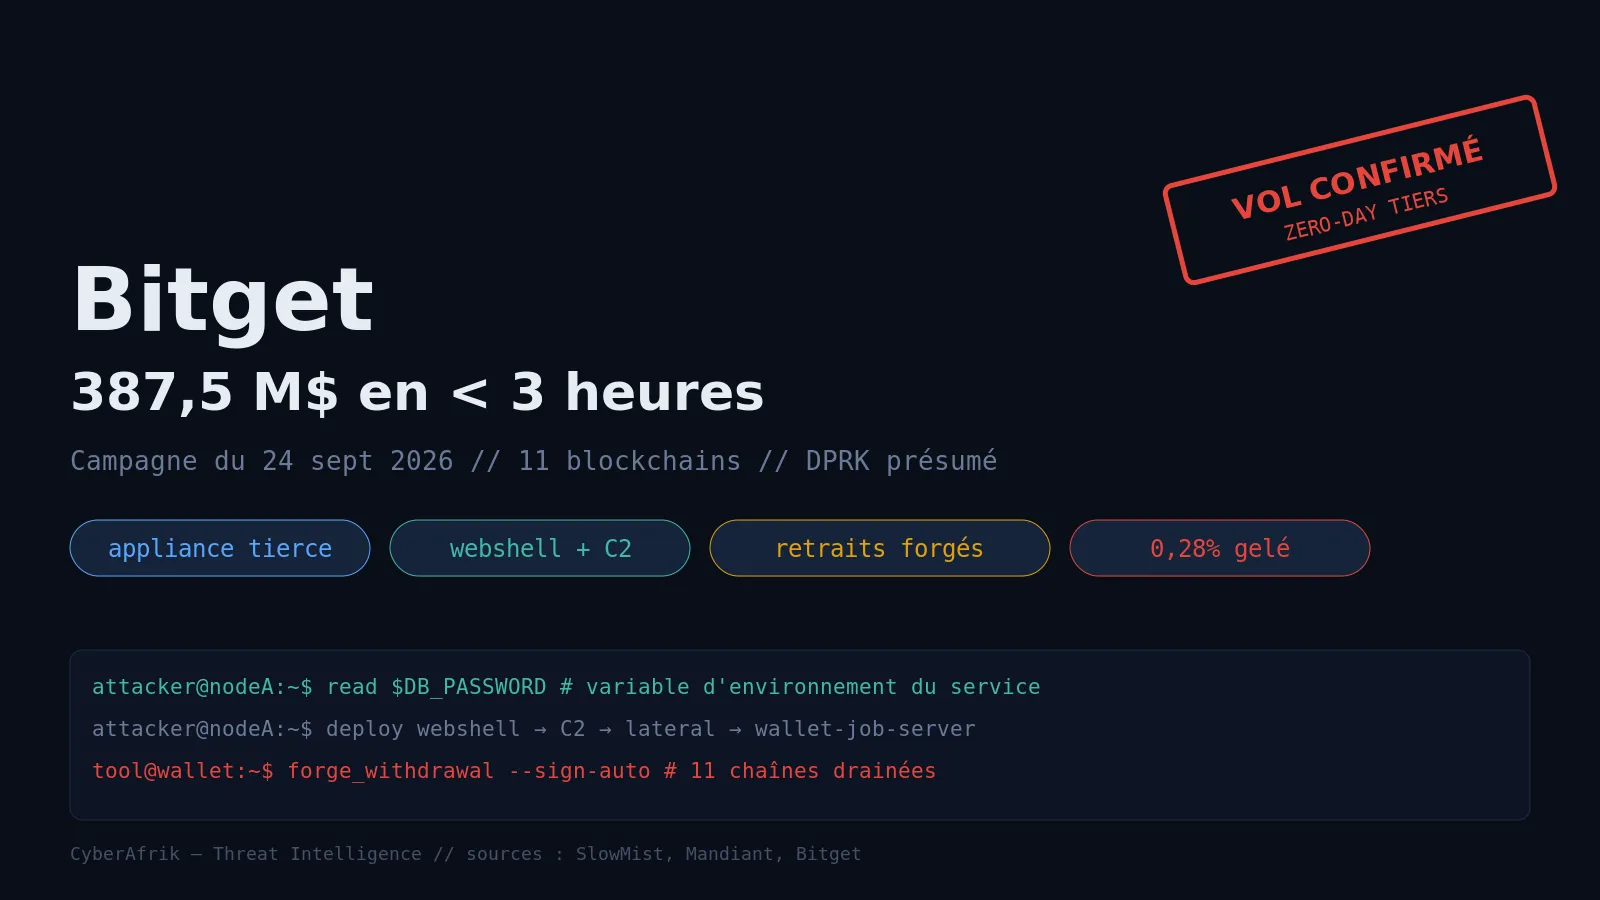
Bitget : un zero-day dans une appliance de sécurité tierce a suffi à vider 387,5 millions de dollars en moins de trois heures
Le 1er octobre 2026, Bitget a confirmé que les attaquants qui lui ont dérobé 387,5 millions de dollars avaient exploité un zero-day dans des produits de sécurité tiers. L'intrusion n'a pas touché le code ni les clés privées de l'exchange, mais des appliances placées en amont de l'infrastructure de portefeuilles. L'accès initial remonte au 31 août, le drainage a duré moins de trois heures sur onze blockchains, et l'attribution oriente vers des acteurs nord-coréens.
CVE-2026-88779 : le quatrième bug SAML NetScaler de l'année fait tomber les appliances déjà patchées la semaine d'avant
Citrix a publié le 3 octobre 2026 un correctif pour CVE-2026-88779, un dépassement de tampon mémoire dans la gestion SAML de NetScaler ADC et Gateway, déjà exploité en attaques ciblées. L'impact confirmé est un déni de service, mais ce sont les appliances fraîchement patchées fin septembre qui tombent. La CISA l'a inscrite au KEV le 4 octobre avec une échéance fédérale au 7 octobre.
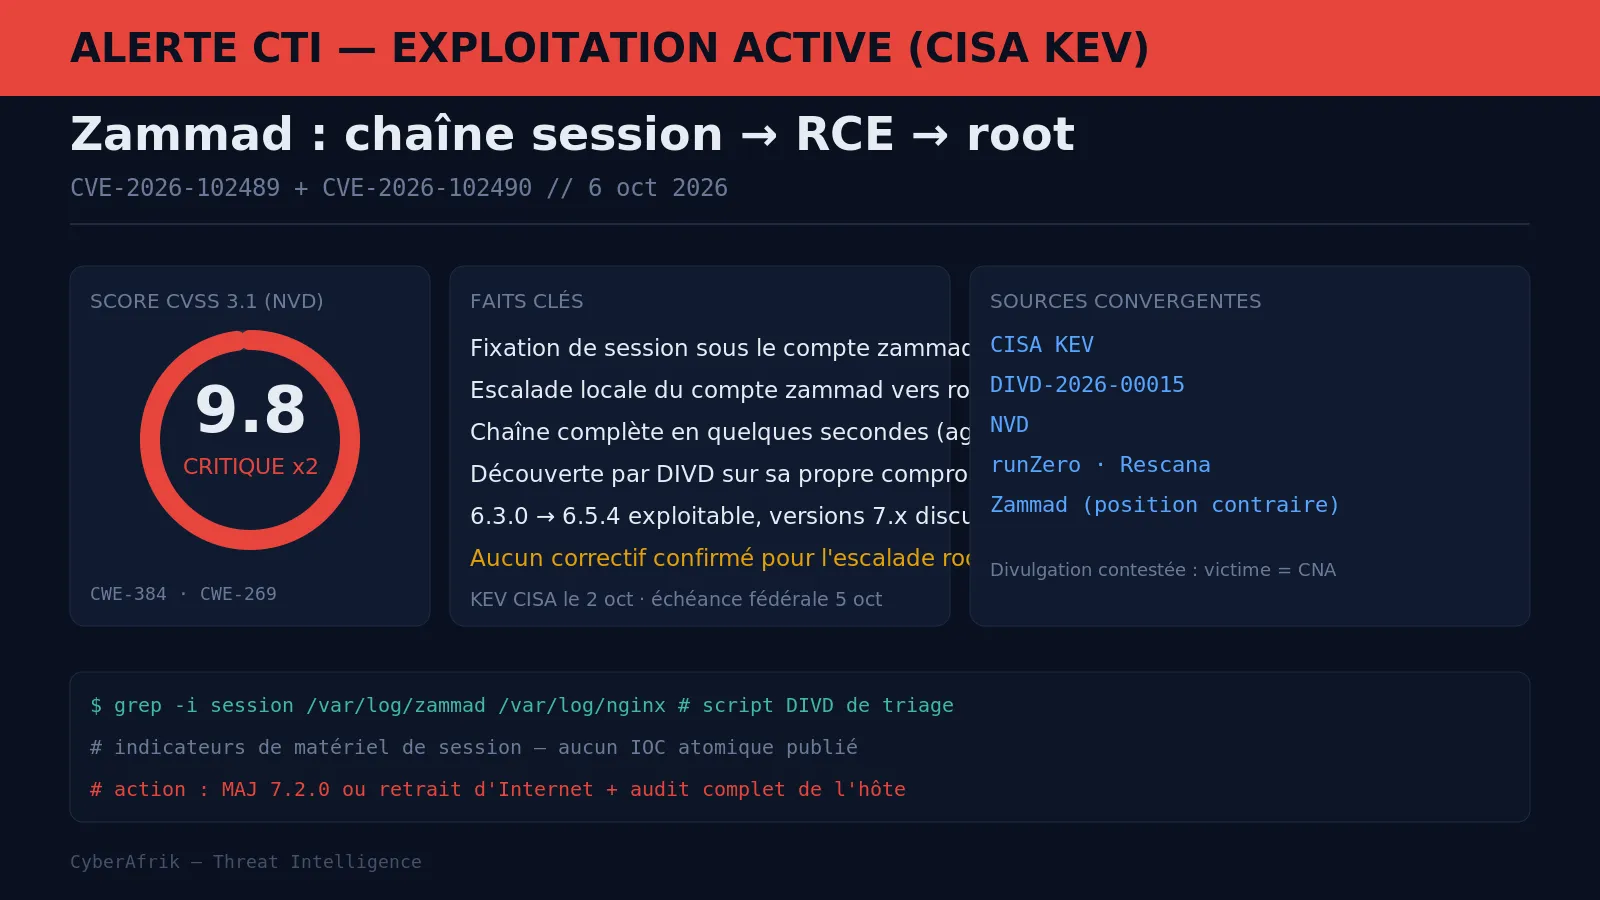
CVE-2026-102489 et CVE-2026-102490 : deux failles Zammad au KEV, un éditeur qui conteste et un correctif qui manque
La CISA a ajouté le 2 octobre 2026 deux vulnérabilités de la plateforme de ticketing open source Zammad à son catalogue KEV. CVE-2026-102489 est une fixation de session qui peut mener à une exécution de code sous le compte système zammad, et CVE-2026-102490 fait passer ce compte à root. Enchaînées, elles donnent une prise de contrôle complète de l'hôte depuis un accès réseau non authentifié.
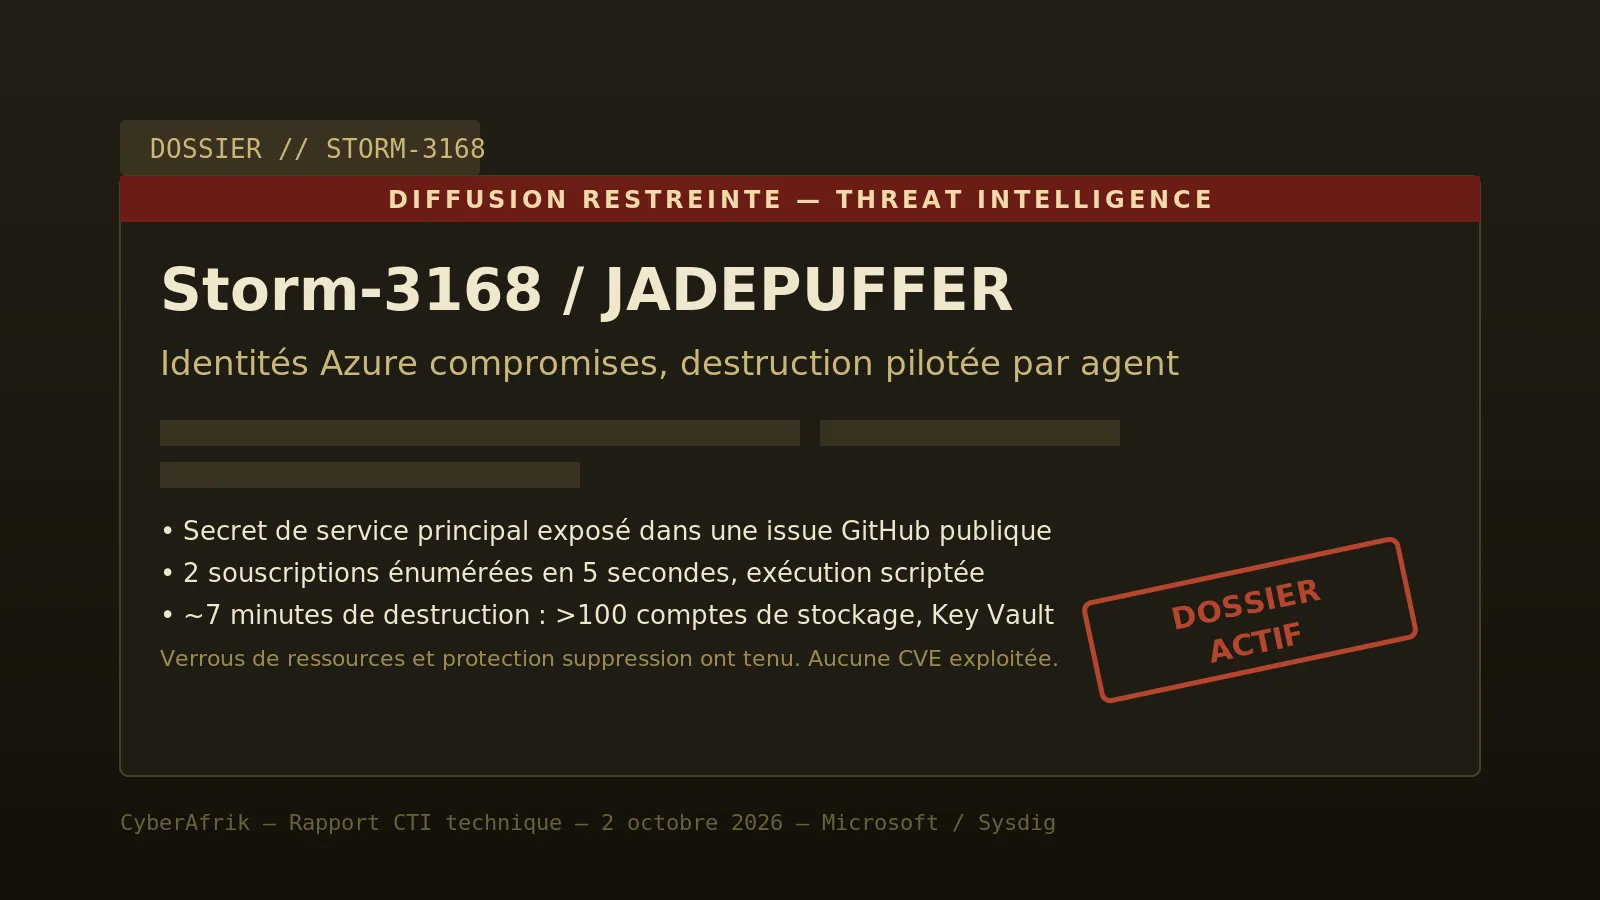
Storm-3168 (JADEPUFFER) : un service principal Azure fuité sur GitHub, et sept minutes pour effacer un tenant
Microsoft a publié le 25 septembre 2026 la première analyse détaillée de Storm-3168, l'acteur que Sysdig suit sous le nom JADEPUFFER. L'intrusion ne repose sur aucune faille logicielle : elle part de deux service principals Azure légitimes dont les secrets avaient été exposés. Un identifiant avait été publié en clair dans une issue GitHub publique, puis retiré, mais resté accessible via l'historique d'édition.
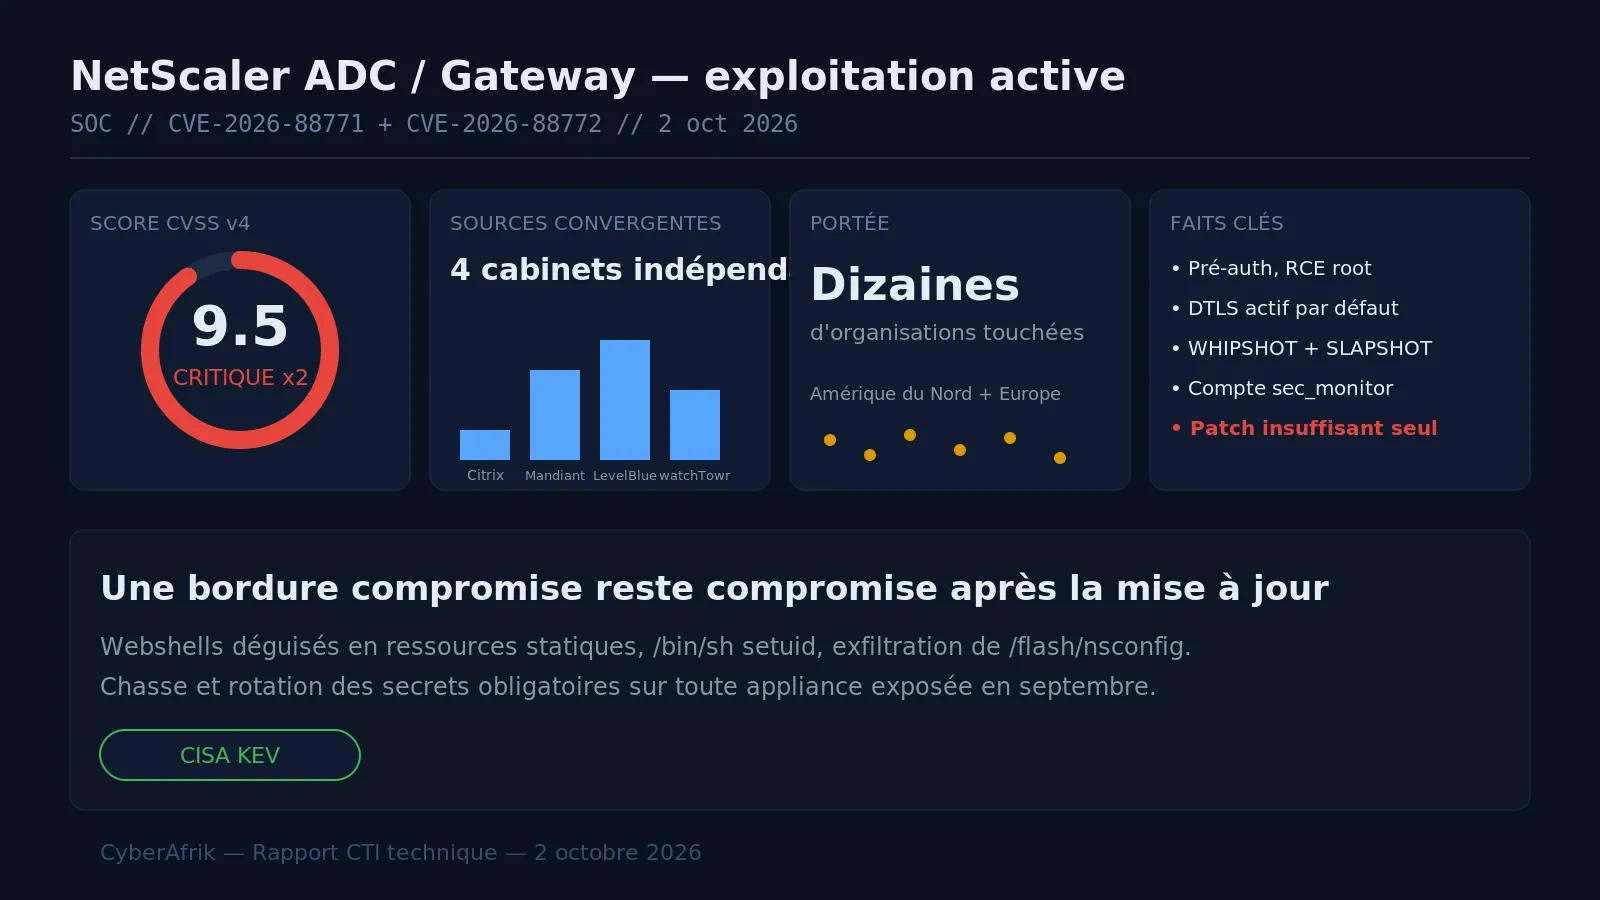
NetScaler CVE-2026-88771 et CVE-2026-88772 : une appliance de bordure qui garde l'attaquant après le patch
Deux vulnérabilités critiques de Citrix NetScaler ADC et NetScaler Gateway sont exploitées comme zero-days depuis au moins début septembre 2026. CVE-2026-88771 est une faille de validation d'entrée qui aboutit à une exécution de commande sans authentification sur toute configuration. CVE-2026-88772 est une corruption mémoire dans le moteur de paquets, atteignable avant authentification sur les appliances où DTLS est actif.
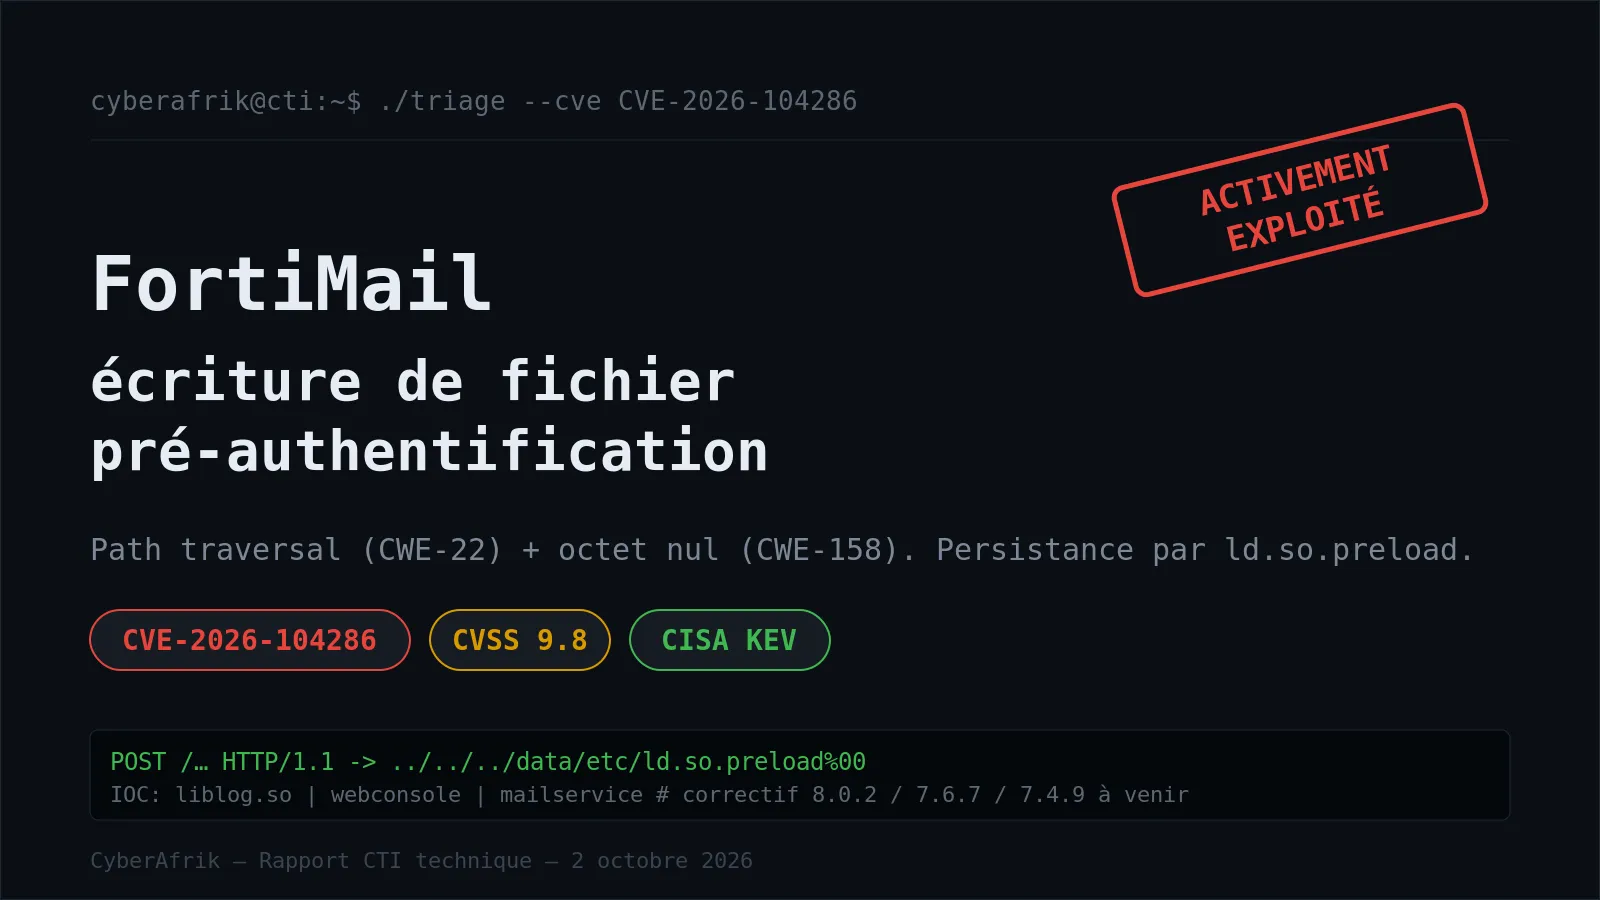
CVE-2026-104286 : un octet nul et un ../ suffisent pour écrire où l'on veut sur une passerelle FortiMail
Fortinet a confirmé l'exploitation active de CVE-2026-104286, une vulnérabilité de FortiMail notée 9,8 qui permet à un attaquant non authentifié d'écrire des fichiers arbitraires sur le système sous-jacent par simple requête HTTP ou HTTPS. Le défaut combine une traversée de chemin (CWE-22) et une mauvaise neutralisation de l'octet nul (CWE-158). La CISA l'a ajoutée au catalogue KEV le 1er octobre 2026.