Rapport CTI technique du 13 octobre 2026
Résumé exécutif
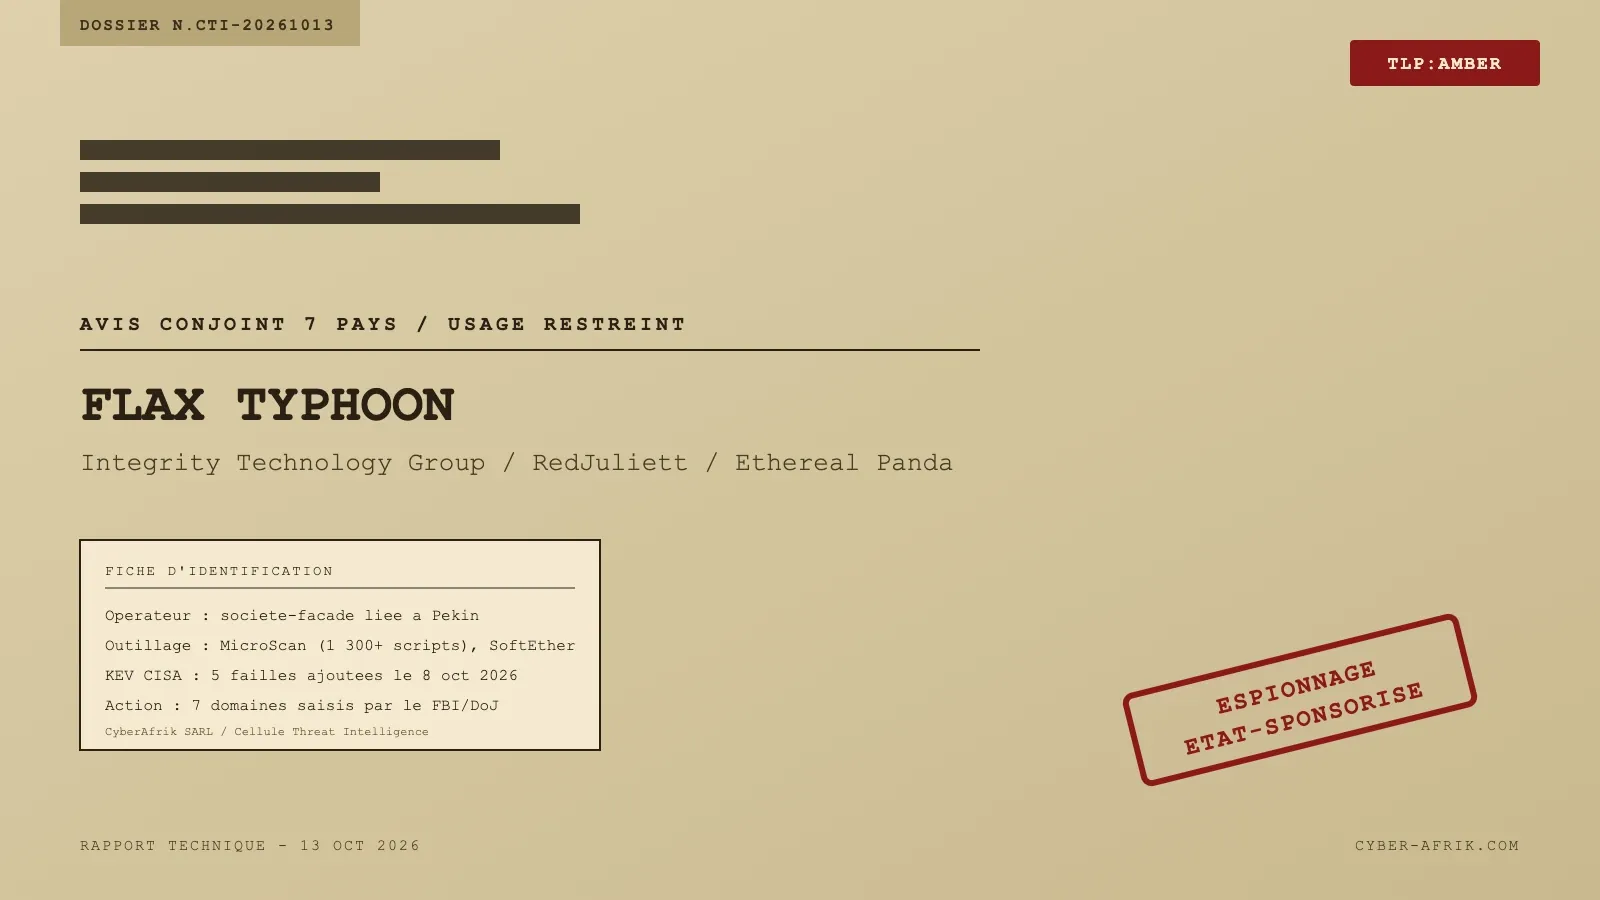
Le 8 octobre, le FBI et les agences de six autres pays (Royaume-Uni, Australie, Canada, Japon, Nouvelle-Zélande, Espagne) ont publié un avis conjoint sur Integrity Technology Group, une société chinoise à but lucratif liée au gouvernement de Pékin. Les mêmes jours, le FBI et le DoJ ont saisi sept domaines et perturbé l'outillage du groupe. L'activité est cohérente avec ce que Microsoft suit sous le nom Flax Typhoon, aussi appelé Ethereal Panda et RedJuliett. CISA a ajouté cinq failles exploitées par le groupe au catalogue KEV, avec échéance de remédiation au 11 octobre pour les agences fédérales.
Le dossier décrit une chaîne d'intrusion qui ne repose pas sur des zero-days coûteux mais sur un scanner maison nommé MicroScan (plus de 1 300 scripts de test depuis 2017), des outils open source largement disponibles, du password spraying contre Microsoft 365 et Exchange, et une persistance via le VPN légitime SoftEther. L'élément le plus notable pour une équipe défensive est l'existence d'un portail web qui donne à des tiers l'accès au contenu des emails volés : la collecte n'est pas une fin en soi, c'est un service revendu. Un serveur de base de données associé contenait des enregistrements pour plus de 1,2 million d'appareils infectés au 5 juin 2024, dont plus de 385 000 situés aux États-Unis.
Chronologie
| Date | Événement |
|---|---|
| Mi-janvier 2021 | Début documenté des intrusions attribuées au groupe |
| 2017 | Première utilisation connue du scanner MicroScan |
| Septembre 2024 | Démantèlement du botnet Raptor Train (plus de 200 000 appareils) sur décision de justice américaine |
| Janvier 2025 | Le Trésor américain sanctionne Integrity Technology Group |
| Décembre 2025 | Le Royaume-Uni sanctionne la société |
| 8 octobre 2026 | Avis conjoint à 7 pays ; saisie de 7 domaines par le FBI/DoJ ; 5 failles ajoutées au KEV |
| 11 octobre 2026 | Échéance de remédiation KEV pour les agences fédérales américaines |
Fiche campagne / acteur
Flax Typhoon / Ethereal Panda / RedJuliett | Opérateur : Integrity Technology Group (Pékin) | Cible : infrastructures critiques et secteurs sensibles
Nature : société commerciale qui construit ou acquiert des outils cyber « pour usage et vente », héberge de l'infrastructure et mène des intrusions. L'avis emploie un label unique, « les acteurs de la menace », pour la société et les opérateurs qu'elle habilite, sans dire lequel a conduit chaque intrusion. Le chairman de la société a publiquement reconnu avoir collecté du renseignement et réalisé de la reconnaissance pour des agences de sécurité chinoises.
Victimologie : services gouvernementaux, fabrication critique, santé, IT, forces de l'ordre, éducation et groupes religieux aux États-Unis ; organisations en Asie du Sud-Est, en Afrique et en Amérique du Nord. L'avis documente le vol d'emails d'organisations gouvernementales, de forces de l'ordre, de systèmes de santé et d'institutions religieuses en Asie du Sud-Est.
Outillage confirmé : scanner MicroScan (Python, plus de 1 300 scripts ciblant OpenSSL, Oracle WebLogic, Rejetto HFS, WordPress, Juniper ScreenOS, Jenkins, Apache Struts), compléments open source (Nmap, masscan, WPScan, Fscan, dirsearch, OneForAll, BBScan, ksubdomain, ShuiZe), EBurst pour le password spraying Microsoft 365/Exchange, SoftEther VPN pour la persistance, DCSync via un outil nommé DC.exe, collecte d'emails via EWS (script Curlc4.txt) et office-cli pour Microsoft 365. Domaines de collecte cités : natcloudservice[.]com, dns.studiocloud[.]xyz.
Ampleur : plus de 1,2 million d'appareils dans la base au 5 juin 2024, dont plus de 385 000 américains ; environ 260 000 activement infectés à cette date, dont environ 126 000 aux États-Unis.
Les cinq failles ajoutées au KEV le 8 octobre
| CVE | CVSS | Produit | Nature |
|---|---|---|---|
| CVE-2015-3306 | 10.0 | ProFTPD 1.3.5 | Contrôle d'accès incorrect (lecture/écriture de fichiers via site cpfr/cpto) |
| CVE-2021-3199 | 9.8 | ONLYOFFICE Docs 5.1.5 à 5.6.2 | Traversée de chemin menant au RCE (quand JWT utilisé) |
| CVE-2023-22894 | 7.2 | Strapi (jusqu'à 4.5.5) | Stockage en clair d'informations sensibles via filtre de requête |
| CVE-2016-3081 | 8.1 | Apache Struts | Injection de commande (quand Dynamic Method Invocation activé) |
| CVE-2015-5477 | 7.5 | ISC BIND | Assertion atteignable, déni de service via requêtes TKEY |
Trois autres failles exploitées étaient déjà au KEV : CVE-2014-6278 (Shellshock), CVE-2019-11510 (Pulse Connect Secure), CVE-2021-22205 (GitLab).
Diagramme de la chaîne d'attaque
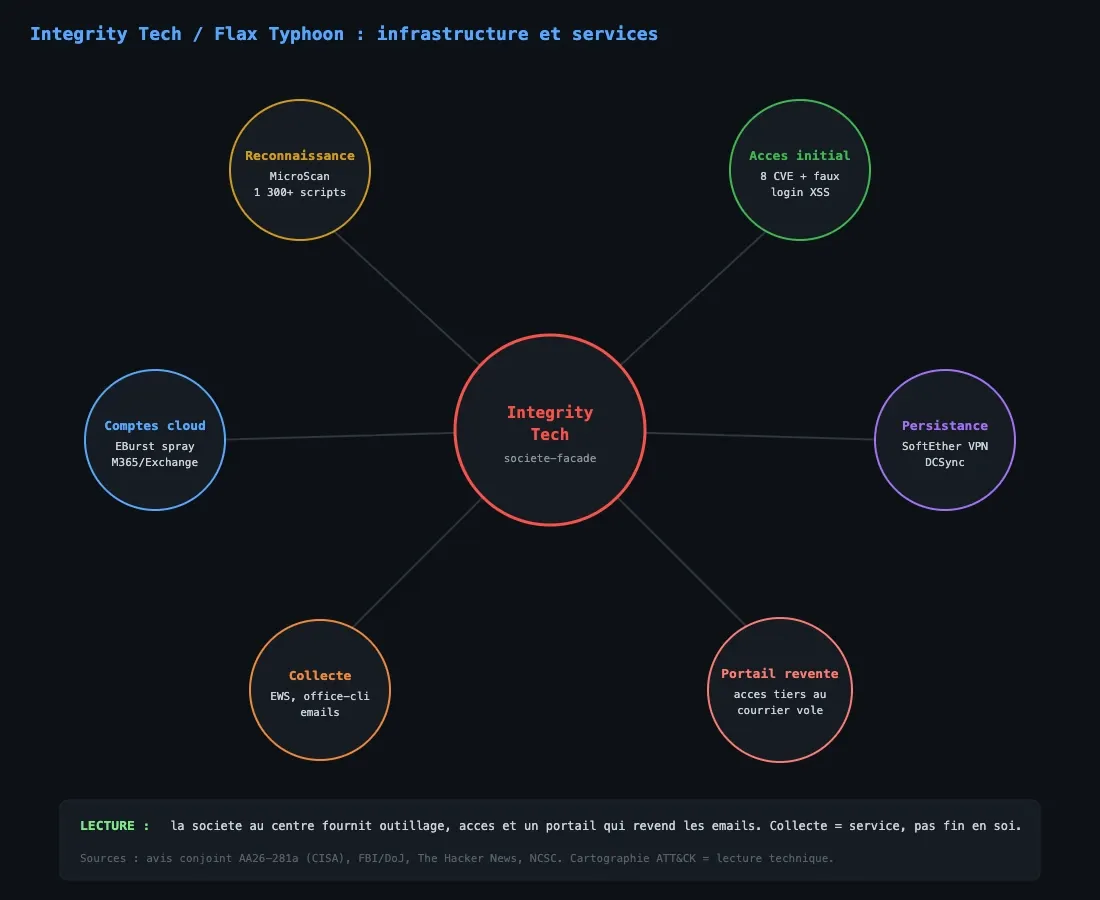
Vue radiale : la société-façade au centre, l'outillage, la persistance et le portail de revente en satellites. Sources : avis conjoint à 7 pays, FBI/DoJ, The Hacker News, NCSC.
Analyse technique
Étape 1 : reconnaissance à grande échelle
Le groupe cherche des cibles vulnérables avec des scanners open source (Nmap, masscan, WPScan) en se concentrant sur les ports 21, 22, 53, 80, 443 et 1080. Le scanner maison MicroScan ajoute plus de 1 300 scripts de test contre des produits précis. L'usage d'outils trouvés sur GitHub indique, selon les agences, une préférence pour les cibles les plus faciles plutôt que pour des exploits sophistiqués.
Étape 2 : accès initial par failles connues et faux login
L'accès initial passe par des outils en ligne de commande bâtis sur du code d'exploit en Python et Go, visant les huit failles listées. Deux dépendent d'une configuration : Struts (Dynamic Method Invocation activé) et ONLYOFFICE (JWT utilisé). Le FBI a aussi récupéré une charge XSS qui modifie une page web vulnérable pour y afficher un faux formulaire de connexion. Après saisie, la page propose un ZIP protégé contenant un exécutable qui lance un processus déguisé en composant Windows légitime et communique en chiffré vers un domaine attribué à la société.
Étape 3 : accès aux comptes cloud par password spraying
Contre Microsoft 365 et Exchange, le groupe utilise EBurst, un outil Python de password spraying. Il tente des connexions via les interfaces Exchange ECP, EWS, OAB, OWA, RPC, API, MAPI, PowerShell, Autodiscover et Microsoft-Server-ActiveSync. Les agences recommandent explicitement de couvrir ces interfaces côté détection.
Étape 4 : persistance et vol d'identifiants
Pour durer, le groupe installe SoftEther, un VPN légitime peu susceptible d'être signalé, souvent renommé conhost.exe ou dllhost.exe et configuré pour se reconnecter à chaque démarrage. Pour les identifiants, un outil nommé DC.exe utilise DCSync, qui copie les données d'un contrôleur de domaine via le service de réplication Active Directory : identifiants de comptes, appartenances aux groupes, relations d'approbation.
Étape 5 : exfiltration et revente des emails
Pour les emails, un bot bâti sur un script PHP collecte le courrier via EWS, le compresse, parfois le chiffre, puis l'envoie vers un serveur distant. Un second outil, office-cli, revient régulièrement sur les comptes Microsoft 365 pour récupérer le courrier de différentes périodes à l'aide de fichiers de configuration (client ID, tenant ID, secret). Point distinctif : une application web donne à des tiers l'accès au contenu volé, consultable en ajoutant des arguments à une URL. Dans certains cas, l'accès était limité à des IP situées à Xiamen, en Chine.
Indicateurs de compromission
| Type | Valeur |
|---|---|
| Domaine saisi | c0cc[.]cc, 98aiblog[.]com, 98aicai[.]com, 98aicode[.]com |
| Domaine saisi | outlook3650[.]com, youtubecard[.]com, linkedinns[.]net |
| Domaine C2 (collecte mail) | natcloudservice[.]com |
| Domaine C2 (faux login) | dns.studiocloud[.]xyz |
| Serveur base de données | 202.182.109[.]151 |
| Processus déguisés | conhost.exe, dllhost.exe (installateurs SoftEther) ; DiagTrack.exe (charge) |
L'avis conjoint fournit 39 pages d'IOC (domaines, IP, hashes), dont certains remontent à 2016 ; les agences recommandent de vérifier avant de bloquer. Les dates « vu pour la dernière fois » ne sont pas toujours les plus récentes sur le dossier.
MITRE ATT&CK
Lecture technique construite à partir de l'avis conjoint, qui ne fournit pas de cartographie ATT&CK exhaustive officielle.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Reconnaissance | Active Scanning: Vulnerability Scanning | T1595.002 | MicroScan et scanners open source |
| Initial Access | Exploit Public-Facing Application | T1190 | Exploitation des huit failles listées |
| Credential Access | Brute Force: Password Spraying | T1110.003 | EBurst contre Microsoft 365/Exchange |
| Credential Access | OS Credential Dumping: DCSync | T1003.006 | Outil DC.exe via réplication AD |
| Persistence | External Remote Services | T1133 | SoftEther VPN renommé en binaire système |
| Collection | Email Collection: Remote Email Collection | T1114.002 | Collecte via EWS et office-cli |
| Exfiltration | Exfiltration Over C2 Channel | T1041 | Upload du courrier compressé vers serveurs distants |
Remédiation : checklist opérationnelle
- Patcher ou retirer les produits touchés par les huit failles exploitées, en priorité ceux exposés à Internet, et remplacer les produits qui ne reçoivent plus de mises à jour.
- Exiger le MFA, en particulier sur le webmail, les VPN et les comptes atteignant des systèmes critiques, pour casser le password spraying.
- Couvrir toutes les interfaces Exchange ciblées par EBurst (ECP, EWS, OAB, OWA, RPC, API, MAPI, PowerShell, Autodiscover, ActiveSync) côté journalisation et détection.
- Surveiller les réplications Active Directory inattendues, signe de DCSync.
- Chercher les installations SoftEther non autorisées et les binaires conhost.exe ou dllhost.exe hors de leur emplacement légitime.
- Auditer les applications connectées aux comptes cloud capables de lire fichiers et emails, et désactiver celles qui sont injustifiées.
- Désactiver les services et ports inutiles (accès distant, partage de fichiers) et assainir les entrées des applications web pour bloquer le XSS.
- Intégrer les IOC de l'avis conjoint (en vérifiant les dates avant blocage) et traiter toute compromission par isolement, chasse, puis éradication après collecte suffisante.