Rapport CTI technique du 6 octobre 2026
Résumé exécutif
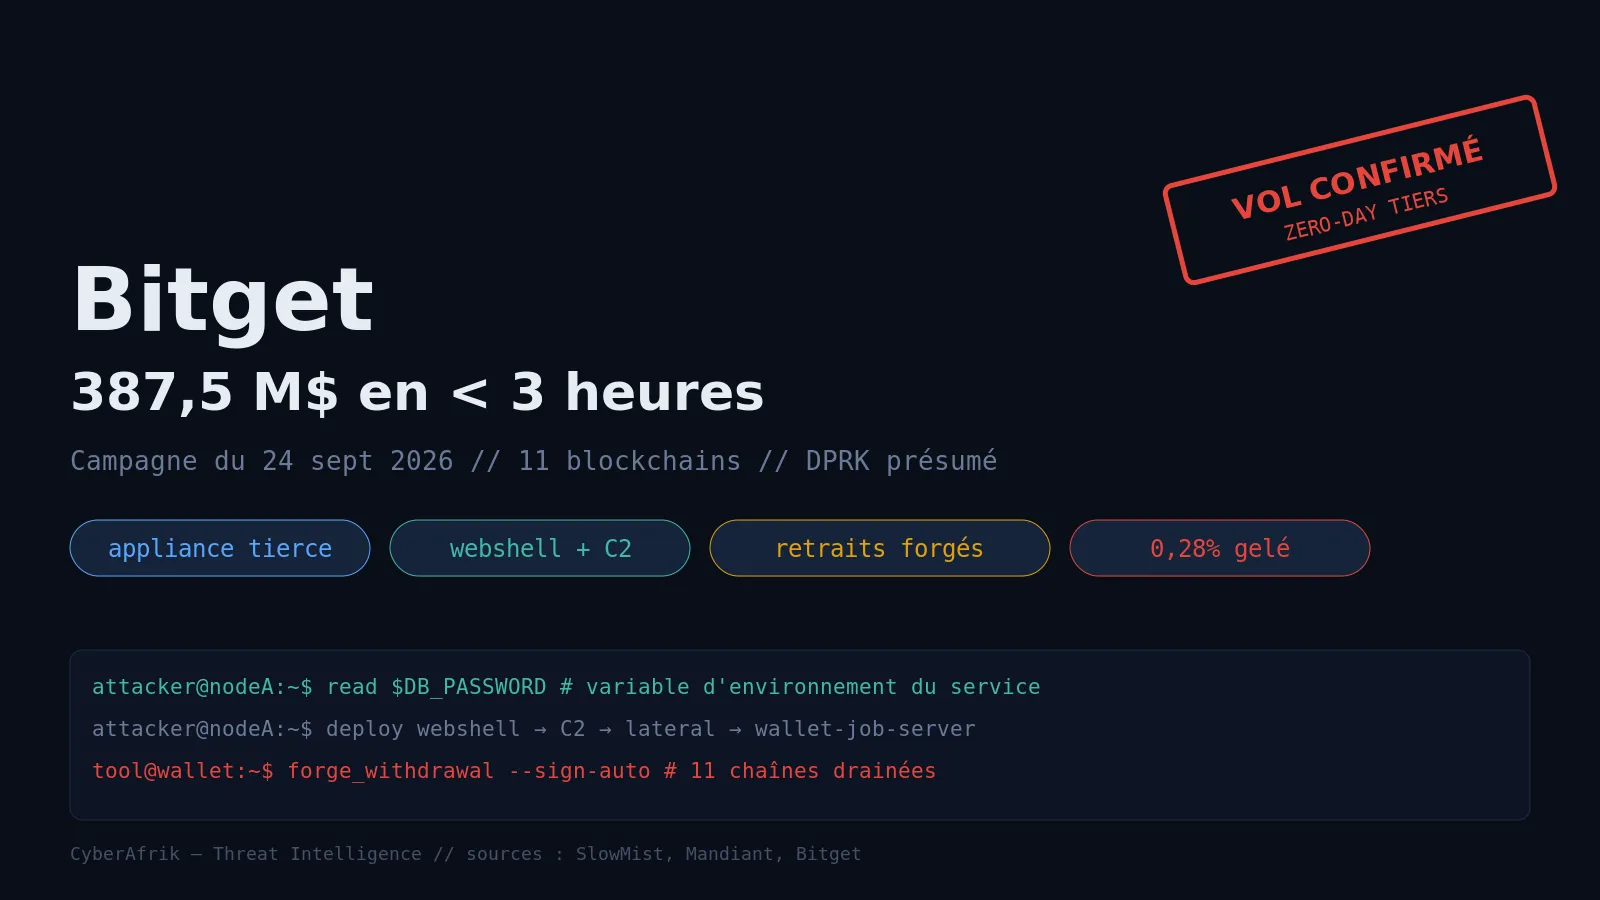
Le 1er octobre 2026, la plateforme d'échange Bitget a confirmé que les attaquants qui lui ont dérobé 387,5 millions de dollars le 24 septembre avaient exploité un zero-day dans des produits de sécurité tiers, en reprenant les conclusions en cours de SlowMist. L'intrusion n'a pas touché le code de Bitget ni ses clés privées. Elle a visé des appliances de sécurité placées en amont de l'infrastructure de portefeuilles, désignées « Produit A » et « Produit B » dans la communication de l'exchange. À partir de cet accès, les attaquants ont obtenu des identifiants internes de haut niveau, déployé un webshell et un outil de retrait sur mesure sur le serveur de jobs des portefeuilles, puis forgé des ordres de transfert qui ont contourné les contrôles de risque.
L'accès initial remonte au 31 août, soit plus de trois semaines avant le vol. Le drainage effectif a duré moins de trois heures, sur onze blockchains. Bitget, SlowMist et Mandiant orientent l'attribution vers des acteurs nord-coréens, sur la base de schémas on-chain et de comportements d'adresses IP, sans qu'aucune enquête gouvernementale n'ait formellement confirmé au 5 octobre. Pour les équipes de défense, l'enseignement est net : la surface d'attaque d'un exchange déborde de son propre code vers chaque fournisseur de sa chaîne de sécurité, y compris les outils censés le protéger.
Chronologie
| Date | Événement |
|---|---|
| 31 août 2026 | Première activité malveillante : exploitation du zero-day sur un nœud du Produit A |
| 23 septembre 2026 | Activité de scripts cachés observée sur deux autres nœuds |
| 24 septembre 2026 | Transferts non autorisés détectés vers 18:31 UTC, retraits suspendus |
| 25 septembre 2026 | Exécution de l'outil de vol sur mesure, estimation initiale de 351,6 M$ |
| 25 septembre 2026 | Bitget pointe le backend du service de portefeuilles et évoque des liens nord-coréens |
| 28 septembre 2026 | Reprise progressive des retraits, BTC d'abord |
| 29 septembre 2026 | Preuve de réserves publiée à 131 % de couverture |
| 1er octobre 2026 | Bitget confirme le zero-day tiers, montant révisé à 387,5 M$ |
| 2 octobre 2026 | La CEO déclare à CNBC ne pas s'attendre à récupérer grand-chose |
Fiche campagne (format fiche CTI adaptée)
Campagne : vol Bitget du 24 septembre 2026 | Acteur : non attribué formellement, indicateurs orientant vers la RPDC (Lazarus présumé) | Cible : infrastructure de portefeuilles d'un exchange centralisé
Vecteur initial : zero-day dans un service exécuté sur une appliance de sécurité tierce (Produit A), non nommée publiquement. SlowMist décrit un script caché lancé sous le processus du service, une commande lisant la variable d'environnement contenant le mot de passe de la base de données, puis une connexion à cette base. Mandiant décrit le déploiement d'un webshell sur l'appliance B, l'établissement d'un canal de commande et contrôle, puis un mouvement latéral vers le serveur de jobs des portefeuilles de production.
Objectif : retraits frauduleux. L'outil sur mesure, très spécifique à la logique de retrait du système de portefeuilles, a commencé à s'exécuter à 01:49 le 25 septembre selon SlowMist. Les clés privées n'ont pas été extraites : la CEO Gracy Chen indique que l'attaquant a forgé des demandes de retrait et manipulé le processus de signature automatisé. Les portefeuilles froids sont restés intacts.
Impact : 387,5 M$ dérobés sur onze blockchains (Ethereum, XRP Ledger, Zcash, TRON, Arbitrum, Optimism, Base, BNB Smart Chain, Avalanche, Algorand, Celestia). Le fonds de protection de 464 M$ a absorbé la perte en tombant sous 200 M$ avant d'être réabondé à 309 M$. Aucun solde client impacté, mais 463 M$ de retraits nets en 24 heures après la reprise du service, plus forte sortie quotidienne enregistrée par DefiLlama pour un exchange.
PoC / détail du zero-day : le produit affecté et la CVE ne sont pas publics. Bitget a notifié l'éditeur concerné et désactivé la fonctionnalité en cause en attendant un correctif.
Blanchiment : traçage via THORChain, dont le volume a bondi à 678 M$ en 48 heures. Circle, Tether et NEAR Intents ont gelé environ 1,1 M$, soit 0,28 % du montant volé.
Diagramme de la chaîne d'attaque
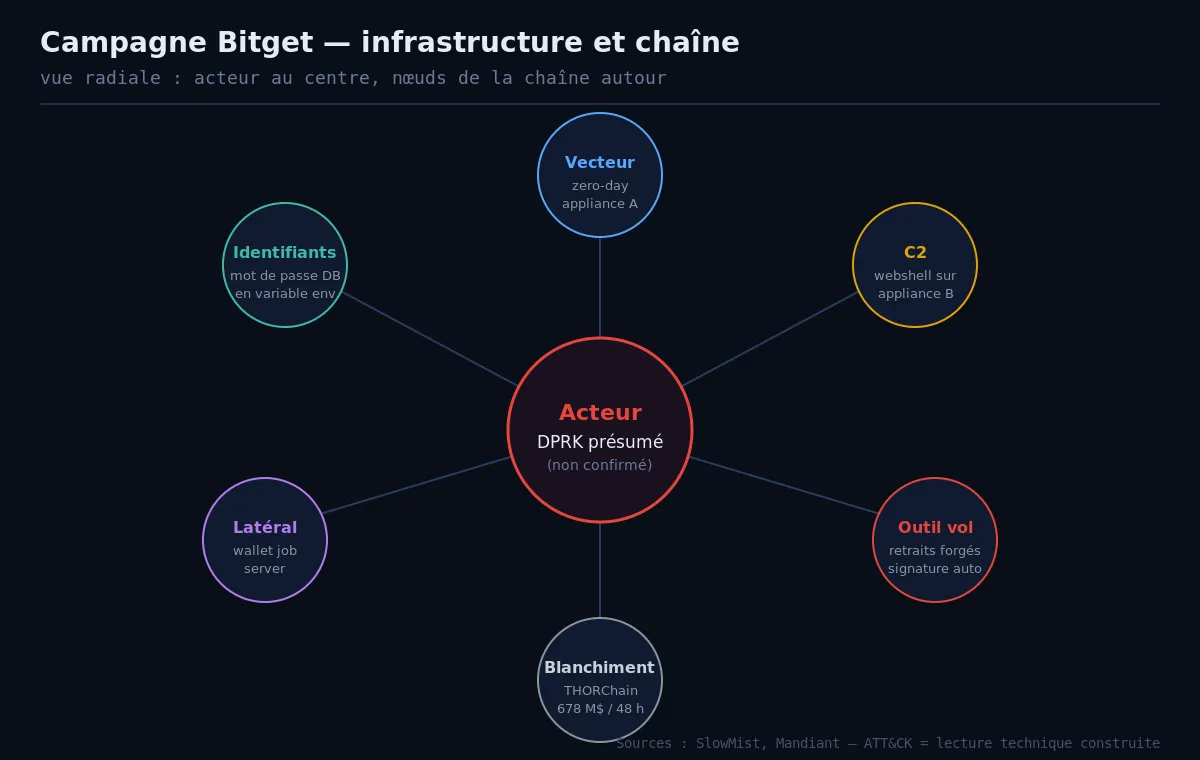
Chaîne reconstituée d'après les rapports SlowMist et Mandiant cités par The Hacker News, The Register et les analyses on-chain. L'attribution reste au stade des indicateurs convergents.
Analyse technique
Étape 1 : le zero-day sur l'appliance tierce
Le point d'entrée n'est ni le code de Bitget ni sa gestion de clés, mais une appliance de sécurité tierce placée dans la chaîne de confiance de l'infrastructure de portefeuilles. SlowMist décrit un service de cette appliance affecté par un zero-day, sous le processus duquel l'attaquant a fait tourner un script caché. Ce détail compte : la compromission part d'un composant censé défendre, exactement le schéma du vol Bybit de 2025 qui exploitait l'interface d'un fournisseur de multisig. Quand votre outil de protection devient surface d'attaque, les contrôles en aval sautent avec lui.
Étape 2 : vol du mot de passe de base de données
Depuis ce service compromis, une commande a lu la variable d'environnement contenant le mot de passe de la base, puis s'y est connectée. Le stockage d'un secret de base dans une variable d'environnement accessible au processus du service est un classique des mauvaises pratiques de déploiement, et c'est précisément ce que l'attaquant a exploité pour franchir le premier palier vers les identifiants internes de haut niveau.
Étape 3 : webshell, C2 et mouvement latéral
Mandiant décrit le dépôt d'un webshell sur l'appliance B, puis l'établissement d'un canal de commande et contrôle. Un second produit (plateforme de gestion) a été atteint via l'identité d'un employé interne, avec trois tentatives successives d'injection de commandes dans les paramètres de tâches pour écrire des fichiers malveillants. L'attaquant a ensuite soumis du code via l'endpoint d'exécution web de la plateforme, cherché à modifier la configuration du serveur, écrire un fichier de relais de communication et assembler des programmes malveillants par lots. De là, mouvement latéral vers le serveur de jobs des portefeuilles de production.
Étape 4 : l'outil de retrait sur mesure
Le programme récupéré par SlowMist parmi les fichiers supprimés était taillé pour la logique de retrait du système de portefeuilles. Plutôt que de voler des clés, il a forgé des ordres de transfert et déclenché le processus de signature automatisé, en contournant les contrôles de risque existants. Les transferts se sont exécutés entre le 24 et le 25 septembre, drainant les portefeuilles chauds et tièdes sur onze chaînes en moins de trois heures.
Étape 5 : blanchiment et attribution
Les fonds ont transité par THORChain, protocole d'échange cross-chain décentralisé, dont le volume a décuplé à 678 M$ en 48 heures. Même schéma que Bybit, où THORChain avait traité environ 1,2 milliard des 1,5 milliard volés. L'attribution à la RPDC repose sur des comportements d'IP (nœuds de sortie VPN recoupant des infrastructures déjà associées à des groupes liés à la Corée du Nord) et des schémas on-chain (conversions rapides, usage de ponts, regroupement d'adresses) recoupant les incidents Bybit, KelpDAO et Drift. Aucune confirmation gouvernementale formelle au 5 octobre.
Indicateurs de compromission
Aucun IOC atomique (IP, hash, domaine, adresse de portefeuille publiée officiellement) n'est disponible dans les sources ouvertes à la date de ce rapport. Les éléments ci-dessous sont des comportements à surveiller, tirés des descriptions SlowMist et Mandiant.
| Type | Valeur |
|---|---|
| Comportement | Script caché s'exécutant sous le processus d'un service d'appliance de sécurité |
| Comportement | Lecture d'une variable d'environnement contenant un mot de passe de base de données |
| Comportement | Connexion inattendue d'une appliance de sécurité vers une base de données interne |
| Comportement | Webshell déposé sur une appliance de sécurité, canal C2 sortant |
| Comportement | Injection de commandes dans les paramètres de tâches d'une plateforme de gestion |
| Comportement | Exécution de code via l'endpoint web d'une plateforme d'administration avec une identité d'employé |
| Comportement | Ordres de retrait déclenchant la signature automatisée sans correspondance avec une demande légitime |
| On-chain | Pic de volume anormal sur THORChain et ponts cross-chain |
MITRE ATT&CK
Aucune cartographie officielle publiée pour cette campagne. Lecture technique construite à partir des rapports SlowMist et Mandiant.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Accès initial | Exploit Public-Facing Application | T1190 | Zero-day sur une appliance de sécurité tierce |
| Exécution | Command and Scripting Interpreter | T1059 | Script caché sous le processus du service, injection de commandes |
| Accès aux identifiants | Credentials from Password Stores / Unsecured Credentials: Credentials In Files | T1555 / T1552.001 | Lecture du mot de passe de base dans une variable d'environnement |
| Persistance | Server Software Component: Web Shell | T1505.003 | Webshell déposé sur l'appliance B |
| Commande et contrôle | Application Layer Protocol | T1071 | Canal C2 établi depuis l'appliance compromise |
| Mouvement latéral | Remote Services | T1021 | Rebond vers le serveur de jobs des portefeuilles |
| Impact | Financial Theft | T1657 | Ordres de retrait forgés, 387,5 M$ détournés |
Remédiation : checklist opérationnelle
- Inventorier toutes les appliances et plateformes de sécurité tierces placées dans le chemin des systèmes sensibles, et les traiter comme une surface d'attaque à part entière.
- Retirer tout secret de base de données ou d'API des variables d'environnement accessibles aux processus de service, et basculer vers un coffre à secrets avec accès contrôlé.
- Segmenter le réseau pour qu'une appliance de sécurité ne puisse pas atteindre directement les bases de données ni les serveurs de jobs des portefeuilles.
- Exiger une validation hors bande (multi-approbation, seuils, listes blanches d'adresses) pour tout ordre de retrait, de sorte qu'un backend compromis ne suffise pas à déclencher la signature.
- Surveiller les connexions sortantes et les dépôts de fichiers sur les appliances de sécurité, qui ne devraient jamais initier de trafic vers l'infrastructure de portefeuilles.
- Journaliser et alerter sur toute exécution de code via les endpoints web des plateformes d'administration, en corrélant avec l'identité employée.
- Maintenir des portefeuilles froids réellement hors ligne et dimensionner le fonds de protection pour absorber plus d'un incident majeur.
- Intégrer la gestion du risque fournisseur au programme de sécurité : versions, exposition Internet et correctifs de chaque produit tiers de la chaîne de confiance.
Sources
- The Hacker News : Bitget Confirms Third-Party Zero-Day Behind $387.5 Million Cryptocurrency Theft
- The Register : Bitget blames North Korea for $387.5M crypto wallet raid
- Analyse approfondie du vol Bitget et de ses flux (dépôt GitHub public, recoupant SlowMist, Mandiant, CNBC, TRM Labs)
- The Hacker News : Weekly Recap du 5 octobre 2026