Rapport CTI technique du 13 octobre 2026
Résumé exécutif
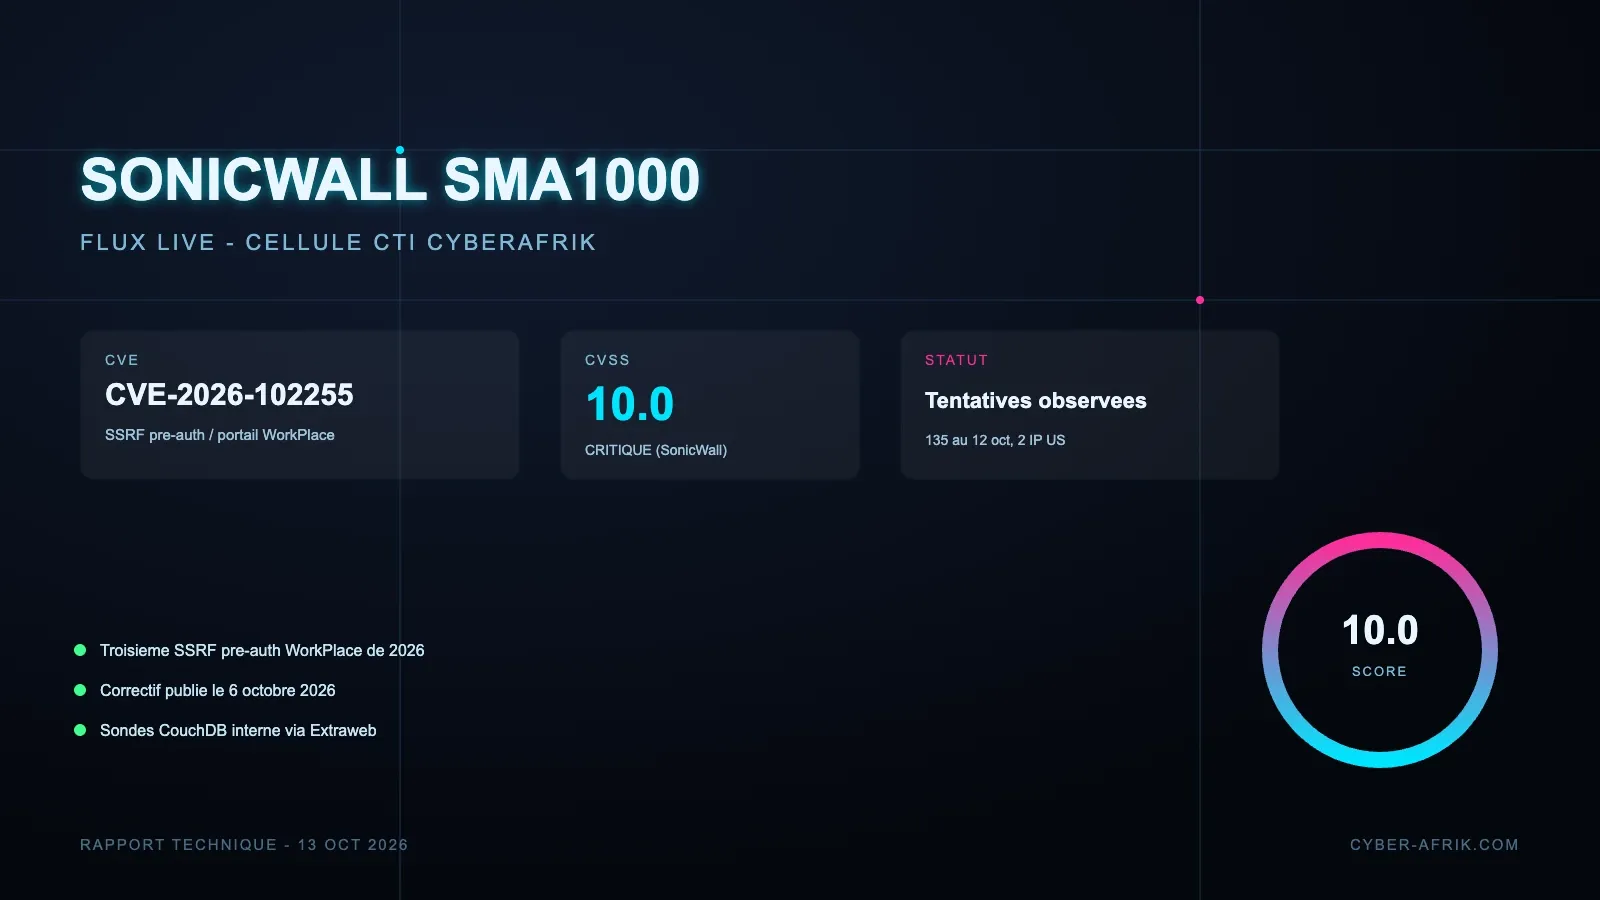
CVE-2026-102255 est une faille de type SSRF (Server-Side Request Forgery) notée CVSS 10.0 dans l'interface WorkPlace des passerelles d'accès distant SonicWall SMA1000 (modèles 6210, 7210 et 8200v, physiques ou virtuels). Un chemin d'accès non prévu permet, sans authentification, de faire émettre à l'appliance des requêtes vers ses propres services internes. SonicWall a publié le correctif le 6 octobre. Les premières tentatives de sondage ont touché des leurres dès le 8 octobre, et Previdian en comptait 135 au 12 octobre, depuis deux adresses IP situées aux États-Unis.
Aucune compromission réussie n'est confirmée à ce stade et l'avis SonicWall indique toujours l'absence d'exploitation connue, mais le Centre canadien pour la cybersécurité a reconnu les signalements publics dès le 9 octobre. Le contexte reste la clé de lecture pour une équipe défensive : c'est la troisième SSRF pré-authentification à 10.0 dans ce même composant WorkPlace en 2026, et les deux séries précédentes ont été exploitées en chaîne jusqu'à un accès root, avec déploiement de malware sur mesure et, selon CISA, usage par des groupes ransomware. Toute appliance encore sur 12.4.3-03526 ou 12.5.0-02952 (les versions qui corrigeaient pourtant la vague de septembre) reste exposée et doit passer au hotfix d'octobre.
Chronologie
| Date | Événement |
|---|---|
| 14 juillet 2026 | SonicWall publie CVE-2026-15409 (SSRF pré-auth WorkPlace) et CVE-2026-15410, exploitées en zero-day avec déploiement de malware sur mesure (BleepingComputer, Rapid7) |
| 1er septembre 2026 | Nouvelle paire exploitée en zero-day : CVE-2026-83548 et CVE-2026-83549, corrigées par 12.4.3-03526 et 12.5.0-02952 |
| 6 octobre 2026 | Avis SNWLID-2026-0017 : SonicWall corrige quatre failles SMA1000, dont CVE-2026-102255 (CVSS 10.0). Crédit à Benoît Sevens d'Anthropic |
| 8 octobre 2026 | Premières tentatives de sondage observées sur les leurres de Previdian et Defused |
| 9 octobre 2026 | Le Centre canadien pour la cybersécurité met à jour son alerte AV26-1017 pour reconnaître les signalements publics |
| 12 octobre 2026 | Previdian totalise 135 tentatives depuis deux IP américaines ; Shadowserver suit plus de 400 appliances SMA1000 exposées |
Fiche vulnérabilité
CVE-2026-102255 | CVSS 10.0 (SonicWall) | SonicWall SMA1000, interface WorkPlace
Classe de faiblesse : SSRF (CWE-918), décrite par SonicWall comme un « chemin d'accès alternatif non prévu ». La faille se situe dans le portail WorkPlace, la façade d'authentification des utilisateurs distants. Elle est atteignable avant toute authentification, ce qui la rend exploitable par n'importe quel client réseau capable de joindre le portail.
Conditions d'exploitation : aucune authentification, aucune interaction utilisateur. Le vecteur est réseau. L'impact dépend des services internes que l'appliance peut joindre et de ce qu'ils autorisent. Les sondages observés par Previdian ciblent le service CouchDB local de l'appliance (127.0.0.1:5984) via l'interface WorkPlace Extraweb, avec un en-tête d'autorisation portant des identifiants triviaux de type admin:admin, signe que les opérateurs testent des configurations par défaut non durcies.
PoC disponible : oui pour la détection d'exposition (sondes de Previdian/Defused, règles de détection publiées), non sous forme d'exploit public complet menant au RCE à la date de publication. Les preuves disponibles n'établissent pas que CVE-2026-102255 fournit seule l'exécution de code, la persistance ou le vol d'identifiants : son danger tient à sa combinaison probable avec d'autres défauts, comme les trois failles post-authentification corrigées le même jour (CVE-2026-102256, OS command injection, CVSS 7.8 ; CVE-2026-102257, Zip Slip ; CVE-2026-102258, XSS stocké).
Patch/mitigation : versions corrigées 12.4.3-03670 et supérieures, 12.5.0-03082 et supérieures, disponibles via le portail MySonicWall. L'appliance redémarre à la fin de l'installation. Aucun contournement n'est proposé. Les modèles SMA 100 et le SSL-VPN des pare-feux SonicWall ne sont pas concernés.
Diagramme de la chaîne d'attaque
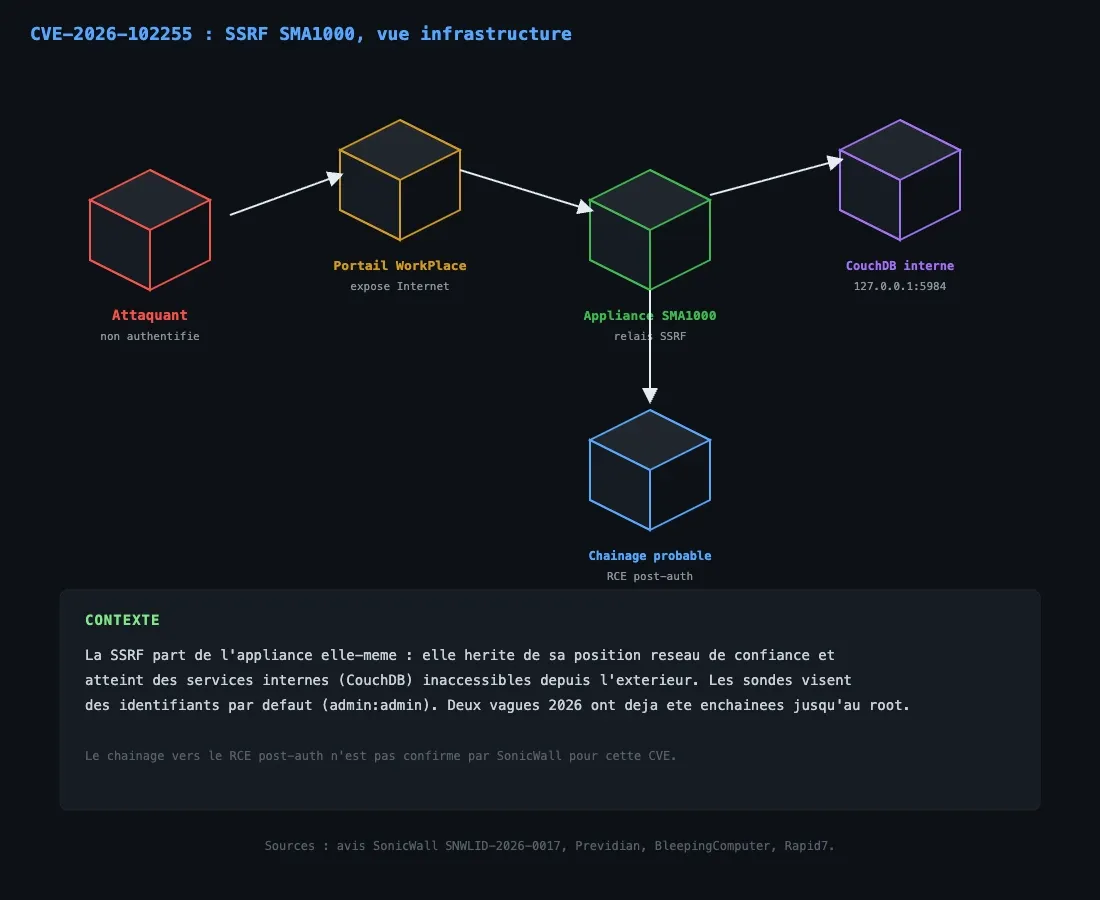
Lecture infrastructure de la SSRF pré-authentification WorkPlace. Sources : avis SonicWall SNWLID-2026-0017, Previdian, BleepingComputer, Rapid7.
Analyse technique
Étape 1 : exposition du portail WorkPlace
Le SMA1000 est une passerelle d'accès distant placée en bordure. Son portail WorkPlace est par nature exposé à Internet pour permettre aux utilisateurs de s'authentifier. C'est précisément la surface que visent les trois séries de SSRF de 2026. Shadowserver recensait plus de 400 appliances SMA1000 exposées au moment des faits, sans distinguer leurres, instances déjà corrigées et cibles réelles.
Étape 2 : abus du chemin d'accès non prévu
La faille tient à un chemin d'accès alternatif dans le portail qui n'était pas censé être joignable sans authentification. Un attaquant qui atteint ce chemin amène l'appliance à relayer une requête de son choix vers une ressource interne. Le point important pour un défenseur est que la requête part de l'appliance elle-même : elle hérite de sa position réseau de confiance, ce qui lui ouvre des services qui ne devraient jamais être accessibles depuis l'extérieur.
Étape 3 : pivot vers les services internes
Les sondages observés visent le service CouchDB local sur 127.0.0.1:5984. Cibler une base interne avec des identifiants par défaut (admin:admin) montre l'intention : atteindre une fonctionnalité d'administration interne qui ne vérifie pas réellement l'appelant, parce qu'elle fait confiance aux requêtes venant de la boucle locale. La SSRF sert ici de relais pour franchir la frontière entre « exposé » et « interne ».
Étape 4 : chaînage probable vers le contrôle de l'appliance
SonicWall n'a pas confirmé si cette SSRF peut être enchaînée comme les deux précédentes. En juillet, CVE-2026-15409 ouvrait un tunnel vers des services internes, puis CVE-2026-15410 menait au root. Le schéma de 2026 est stable : une SSRF pré-auth qui sert de point d'entrée, puis un défaut post-authentification qui transforme l'accès interne en exécution de code. Les trois failles post-auth corrigées le 6 octobre fournissent des candidats crédibles pour la suite de la chaîne.
Indicateurs de compromission
| Type | Valeur |
|---|---|
| IP source (tentatives) | Deux adresses situées aux États-Unis (non publiées intégralement par Previdian à la date de publication) |
| Motif réseau | Requêtes OPTIONS vers l'interface WorkPlace Extraweb |
| Cible interne | 127.0.0.1:5984 (CouchDB) avec en-tête Authorization Basic admin:admin |
| Versions vulnérables | 12.4.3-03526 et antérieures, 12.5.0-02952 et antérieures |
Previdian et Defused rapportent des tentatives, pas de compromission avérée. Aucun jeu d'IOC atomiques (hashes, domaines C2) propre à cette campagne n'est publié à ce stade ; les IOC des vagues de juillet et septembre (malware Sou5, OrangeTail, RootRun) restent pertinents pour la chasse rétrospective.
MITRE ATT&CK
Aucune cartographie officielle de vendeur n'existe pour cette campagne. Le tableau ci-dessous est une lecture technique construite à partir des éléments confirmés, pas une attribution.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Reconnaissance | Active Scanning | T1595.002 | Sondage massif des portails WorkPlace exposés, suivi par Shadowserver et Previdian |
| Initial Access | Exploit Public-Facing Application | T1190 | SSRF pré-authentification sur une appliance de bordure |
| Discovery | Network Service Discovery | T1046 | Tentatives d'atteindre CouchDB en boucle locale via l'appliance |
| Credential Access | Brute Force / Default Credentials | T1110.001 | En-tête admin:admin contre le service interne |
Remédiation : checklist opérationnelle
- Mettre à jour immédiatement toute appliance SMA1000 vers 12.4.3-03670+ ou 12.5.0-03082+ via MySonicWall, y compris celles déjà passées aux correctifs de septembre.
- Vérifier la version de hotfix exacte, pas seulement la branche : 12.4.3-03526 et 12.5.0-02952 sont vulnérables malgré leur statut de correctif antérieur.
- Chercher dans les logs du portail les requêtes OPTIONS anormales vers l'interface WorkPlace Extraweb et toute tentative d'atteindre des services en boucle locale.
- Appliquer la procédure de compromission de SonicWall utilisée en juillet et septembre si des indices sont trouvés : ré-image de l'appliance, réinitialisation des mots de passe utilisateurs et admin, réinitialisation des jetons TOTP.
- Restreindre l'exposition du portail WorkPlace au strict nécessaire (filtrage par IP, placement derrière un reverse proxy durci) en attendant la généralisation du patch.
- Traiter les services internes comme CouchDB avec des identifiants non triviaux et un contrôle d'accès qui ne fait pas confiance à la seule origine en boucle locale.
- Intégrer les IOC des campagnes SMA1000 de juillet et septembre dans la chasse rétrospective sur les appliances exposées depuis l'été.
Sources
- SonicWall Patches CVSS 10.0 Pre-Authentication SSRF Flaw in SMA1000 Appliances (The Hacker News)
- Max severity SonicWall SMA1000 flaw now exploited in attacks (BleepingComputer)
- Critical SonicWall Vulnerability Exploited Days After Disclosure (SecurityWeek)
- Critical SonicWall Flaw Targeted Just Two Days After Disclosure (eSecurity Planet)
- CVE-2026-102255 (SocRadar)