Rapport CTI technique du 13 octobre 2026
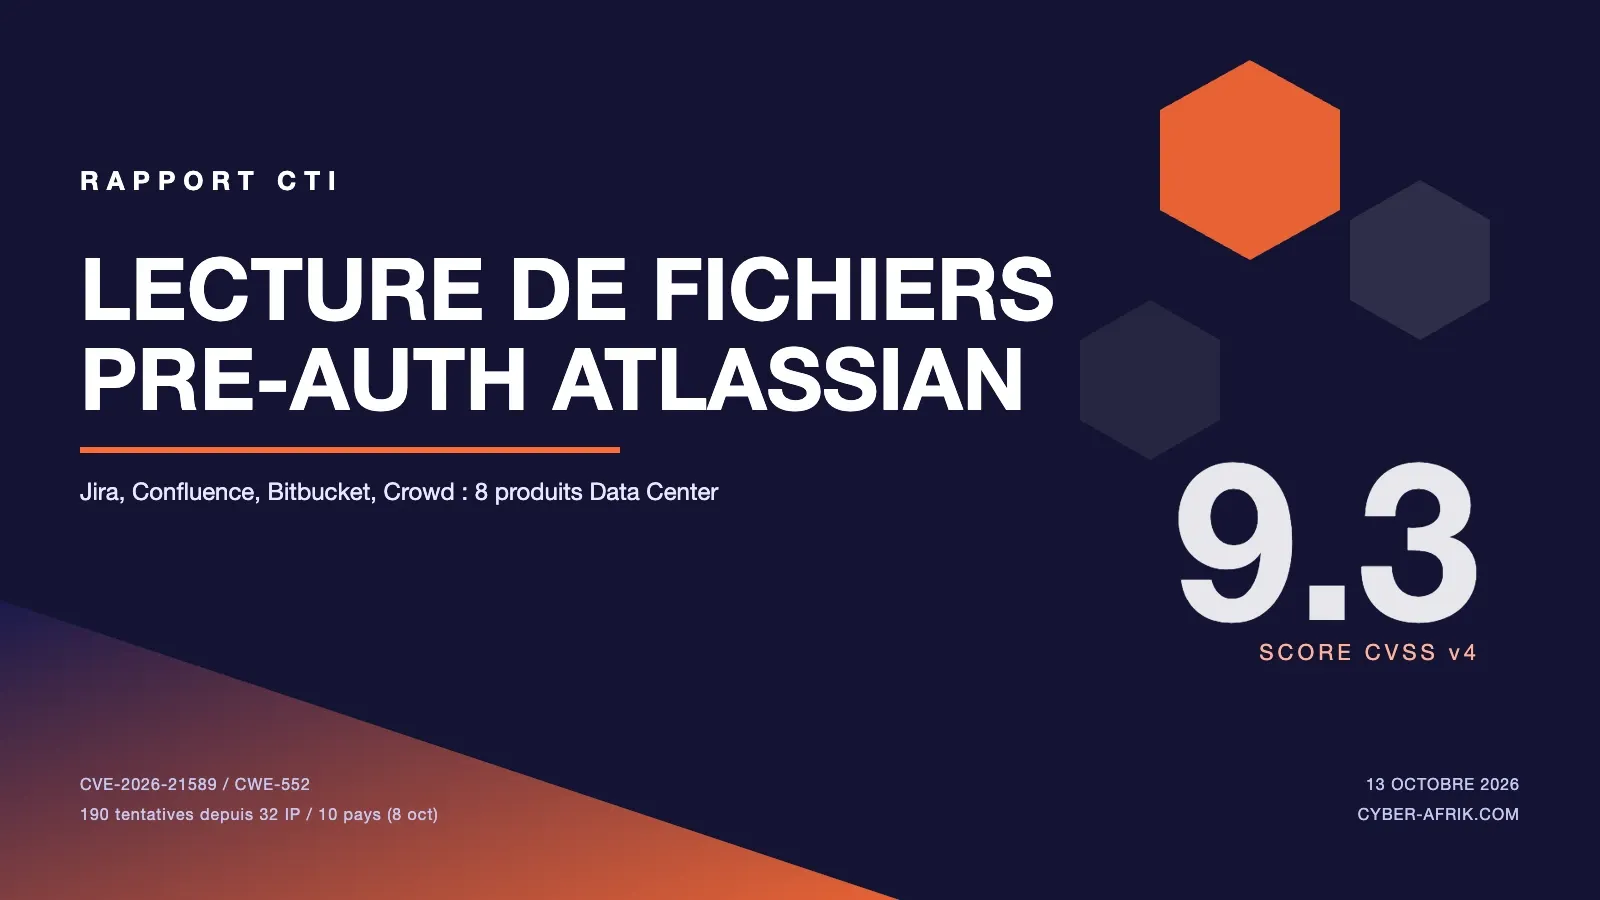
Résumé exécutif
CVE-2026-21589 est une faille de lecture de fichiers arbitraires, notée CVSS 9.3 (CVSSv4), qui touche huit produits Atlassian Data Center et Server : Bitbucket, Confluence, Jira Service Management, Jira Software, Bamboo, Crowd, Crucible et Fisheye. Un attaquant non authentifié qui connaît le nom et le chemin exacts d'un fichier peut le lire dans la racine web de l'application. La faille n'autorise ni l'énumération ni le listage de répertoires, mais elle n'en a pas besoin : les chemins des fichiers de configuration Atlassian sont connus. CWE-552 (fichiers accessibles à des tiers).
Atlassian a publié son avis le 5 octobre. Le 6 octobre, watchTowr Labs a publié une analyse technique issue de la comparaison des paquets vulnérables et corrigés, et les sondes de Previdian ont enregistré des tentatives dans les deux heures suivant cette publication. Au 8 octobre, Previdian comptait 190 tentatives depuis 32 adresses IP réparties dans 10 pays. La faille n'était pas encore au catalogue CISA KEV à la date de publication. Le point qui transforme une simple lecture de fichier en prise de contrôle concerne les déploiements Crowd : le fichier crowd.properties, lisible dans la racine web, contient des identifiants d'application en clair qui donnent un accès administrateur à la gestion d'identité.
Chronologie
| Date | Événement |
|---|---|
| 5 octobre 2026 | Atlassian publie l'avis CVE-2026-21589 (CVSS 9.3), huit produits Data Center/Server concernés |
| 6 octobre 2026 | watchTowr Labs publie son analyse technique et un script de test ; Previdian observe des tentatives dans les deux heures |
| 7 octobre 2026 | Rapid7 publie sa note Emergent Threat Response ; CrowdSec active sa règle de détection |
| 8 octobre 2026 | Previdian totalise 190 tentatives depuis 32 IP dans 10 pays ; Rapid7 livre des checks de vulnérabilité |
| 12 octobre 2026 | CVE toujours absente du catalogue CISA KEV selon la dernière vérification publique |
Fiche vulnérabilité
CVE-2026-21589 | CVSS 9.3 (CVSSv4) | Atlassian Data Center/Server (8 produits)
Classe de faiblesse : CWE-552, fichiers ou répertoires accessibles à des parties externes. La cause racine, selon watchTowr et Rapid7, se situe dans la bibliothèque partagée de gestion des ressources web d'Atlassian : des séquences de double deux-points (::) sont traitées comme des séparateurs de chemin pendant le traitement des requêtes. Une requête vers une ressource de plugin peut alors contenir des composants de traversée qui atteignent le code de chargement de fichiers et renvoient le contenu d'un fichier de la racine web.
Conditions d'exploitation : aucune authentification. L'attaquant doit connaître le chemin exact du fichier visé, ce qui est trivial pour les fichiers de configuration standard d'Atlassian. La traversée ne sort pas du contexte Tomcat, mais peut lire l'ensemble de la racine web de l'application. Atlassian traite toutes les versions antérieures aux correctifs comme vulnérables, y compris les versions non supportées. Les produits Atlassian Cloud sont déjà corrigés.
PoC disponible : oui. watchTowr a publié une analyse détaillée, un outil de scan gratuit et un générateur d'artefact de détection ; un template Nuclei et un PoC Python de lecture de fichier sont publics. L'escalade vers un administrateur Jira via crowd.properties a été démontrée publiquement dans les déploiements intégrant Crowd.
Patch/mitigation : versions corrigées listées par Atlassian. Bitbucket 9.4.26 / 10.2.8 / 10.5.1 ; Confluence 9.2.26 / 10.2.19 ; Jira Service Management 5.12.40 / 10.3.26 / 11.3.12 ; Jira Software 9.12.40 / 10.3.26 / 11.3.12 ; Bamboo 10.2.24 / 12.1.12 ; Crowd 6.3.7 / 7.0.3 / 7.1.7 / 7.2.4 ; Crucible et Fisheye 4.9.15. En l'absence de correctif immédiat : retrait d'Internet, règle WAF fournie par Atlassian, RewriteValve Tomcat (Confluence, JSM, Jira, Bamboo, Crowd), règle urlrewrite.xml (Bitbucket).
Diagramme de la chaîne d'attaque
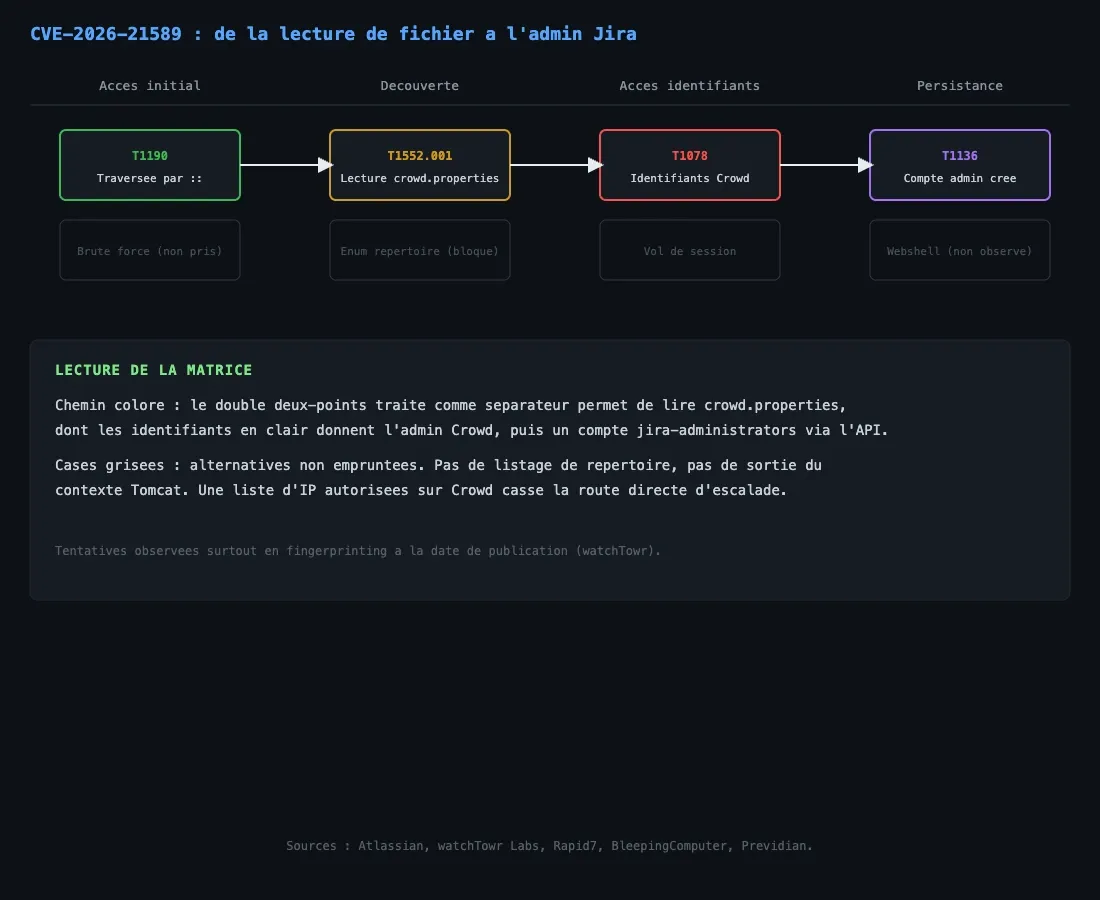
Matrice de progression : du sondage non authentifié à l'escalade via Crowd. Sources : Atlassian, watchTowr Labs, Rapid7, BleepingComputer, Previdian.
Analyse technique
Étape 1 : traversée de chemin par le double deux-points
La bibliothèque de ressources web d'Atlassian convertit certaines séquences de caractères en séparateurs de chemin lors de la résolution d'une ressource. watchTowr a identifié que le double deux-points était interprété de cette façon. Une requête vers un point d'accès de ressource de plugin, construite avec ces séquences et exploitant un « / » final, permet de remonter vers d'autres fichiers de l'application. Le résultat est le renvoi du contenu d'un fichier choisi, sans authentification.
Étape 2 : lecture ciblée des fichiers de configuration
La faille n'offre pas de listage de répertoire, mais ce n'est pas une protection réelle : les chemins des fichiers sensibles d'Atlassian sont documentés. Dans un déploiement Crowd avec Jira configuré, le fichier WEB-INF/classes/crowd.properties contient les identifiants d'application en clair. Lire ce fichier revient à extraire une clé d'administration de la gestion d'identité centralisée.
Étape 3 : escalade vers l'administration via Crowd
Les identifiants de crowd.properties donnent un accès administrateur au système Crowd, qui gère l'authentification et les droits des applications connectées. watchTowr a démontré la création d'un nouvel utilisateur ajouté au groupe jira-administrators via l'API Crowd. L'opération suppose que Crowd soit joignable et que l'application ait les permissions suffisantes. Une liste d'IP autorisées sur Crowd rend cette route directe beaucoup plus difficile et force l'attaquant à pivoter par une autre machine ou à abuser des capacités de type SSRF de Jira, Confluence ou Bitbucket.
Étape 4 : persistance par compte administrateur
Un compte administrateur Jira créé via Crowd fournit un accès durable et légitime en apparence. C'est le résultat recherché : partir d'une lecture de fichier non authentifiée pour aboutir à un contrôle administratif. À la date de publication, watchTowr indique que les tentatives observées se limitaient surtout au fingerprinting et à la collecte de fichiers de configuration, sans activité post-compromission confirmée.
Indicateurs de compromission
| Type | Valeur |
|---|---|
| IP source (Previdian, honeypots) | 38.60.157[.]86 |
| IP source | 146.70.187[.]234 |
| IP source | 159.26.119[.]225 |
| Motif de requête | Chemins contenant .. adjacent à /, \ ou :: après décodage URL (jusqu'à deux fois) |
| Fichier ciblé notable | WEB-INF/classes/crowd.properties |
Regex de détection fourni par Atlassian (sur logs décodés) : (?is).*(?:/|\\|::|%(?:25)*(?:2f|5c)|(?::|%(?:25)*3a){2})(?:\.|%(?:25)*2e){2}(?:/|\\|::|%(?:25)*(?:2f|5c)|(?::|%(?:25)*3a){2}|;|%(?:25)*3b|$).*
MITRE ATT&CK
Lecture technique construite à partir des éléments confirmés (Atlassian, watchTowr, Rapid7), pas une attribution de vendeur.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Initial Access | Exploit Public-Facing Application | T1190 | Lecture de fichiers pré-auth sur produits Atlassian exposés |
| Credential Access | Credentials In Files | T1552.001 | Identifiants en clair dans crowd.properties |
| Persistence | Create Account | T1136 | Création d'un compte admin Jira via l'API Crowd |
| Privilege Escalation | Valid Accounts | T1078 | Usage des identifiants Crowd volés pour un accès administratif |
Remédiation : checklist opérationnelle
- Appliquer en urgence, hors cycle, les versions corrigées listées par Atlassian pour chaque produit déployé, y compris les instances non supportées.
- Faire tourner les identifiants exposés, en priorité le mot de passe d'application Crowd présent dans crowd.properties, après confinement.
- Décoder les lignes de logs d'accès jusqu'à deux fois puis chercher .. adjacent à /, \ ou :: ; appliquer le regex fourni par Atlassian.
- En attente de patch : retirer les instances d'Internet ou restreindre l'accès externe, poser la règle WAF Atlassian, la RewriteValve Tomcat et la règle urlrewrite.xml selon le produit.
- Restreindre Crowd par liste d'IP autorisées pour casser la route directe d'escalade.
- Vérifier les comptes administrateurs Jira récemment créés et les groupes jira-administrators.
- Bloquer les trois IP sources signalées par Previdian et surveiller les produits Bamboo, Crowd, Crucible et Fisheye, non couverts par les premiers scripts de détection.
Sources
- CVE-2026-21589: Critical unauthenticated arbitrary file access in Atlassian products (Rapid7)
- Atlassian Data Center Flaw Draws Exploitation Attempts Within Two Hours of Public Details (The Hacker News)
- Hackers exploit critical Atlassian flaw after public PoC release (BleepingComputer)
- You Won't Hear About These, Even In Myths (watchTowr Labs)