Rapport CTI technique du 6 octobre 2026
Résumé exécutif
Citrix a publié le 3 octobre 2026 un correctif pour CVE-2026-88779, un dépassement de tampon mémoire (CWE-119) dans la gestion SAML de NetScaler ADC et NetScaler Gateway, déjà exploité en attaques ciblées. Le score CVSS 4.0 est de 8,7. L'impact confirmé est un déni de service : en déclenchant la condition de façon répétée, un attaquant non authentifié maintient l'appliance hors ligne. La faille n'est atteignable que si l'appliance est configurée en service provider ou identity provider SAML. La CISA l'a inscrite au KEV le 4 octobre avec une échéance fédérale au 7 octobre.
Le détail qui fait mal : beaucoup d'administrateurs venaient de terminer une mise à jour d'urgence pour un autre lot de failles (CVE-2026-88771 à 88778, corrigées le 27 septembre), et ce sont justement ces versions fraîchement patchées qui plantent sous CVE-2026-88779. watchTowr a reproduit le bug et conclut à un simple crash, mais soupçonne qu'il sert à faire planter les machines à dessein pour accélérer l'exploitation de CVE-2026-88771. Un déni de service sur l'appliance qui porte votre authentification n'est donc pas un incident mineur, c'est potentiellement une étape de chaîne. Toute appliance SAML redémarrée sans raison depuis fin septembre mérite une investigation.
Chronologie
| Date | Événement |
|---|---|
| 25-26 septembre 2026 | Premiers signalements d'exploitation NetScaler, confirmés par des chercheurs |
| 27 septembre 2026 | Citrix corrige CVE-2026-88771 à 88778 (bulletin CTX697096) |
| Jours suivants | Des administrateurs constatent que des appliances déjà patchées redémarrent en boucle |
| 3 octobre 2026 | Citrix publie CTX697174 pour CVE-2026-88779 |
| 4 octobre 2026 | Ajout au catalogue KEV de la CISA, échéance fédérale au 7 octobre |
| 5 octobre 2026 | watchTowr confirme avoir reproduit le bug et le qualifie de DoS |
Fiche vulnérabilité (format fiche CTI)
CVE-2026-88779 | CVSS 4.0 8,7 | NetScaler ADC et NetScaler Gateway configurés en SAML SP ou IdP
Dépassement de tampon mémoire dans le traitement SAML (CWE-119). Citrix décrit un déni de service : « si la condition est déclenchée de façon répétée, le service peut rester indisponible ». L'éditeur indique ne pas avoir constaté d'atteinte à l'intégrité des données clients. Conditions d'exploitation : l'appliance doit porter une configuration add authentication samlAction (service provider) ou add authentication samlIdPProfile (identity provider). Attaque réseau, sans authentification ni interaction. Reportée par Bishop Fox et watchTowr. Ce dernier a reproduit la faille en quelques heures après avoir détecté de l'activité sur ses pots de miel.
Versions corrigées :
- NetScaler ADC et Gateway 14.1-73.41 et ultérieures
- NetScaler ADC et Gateway 13.1-64.28 et ultérieures de la branche 13.1
- NetScaler ADC 14.1-FIPS 14.1-73.41 FIPS et ultérieures
- NetScaler ADC 13.1-FIPS et 13.1-NDcPP 13.1-37.282 et ultérieures
PoC disponible : pas de PoC public complet. Des chercheurs (Kevin Beaumont, qui l'a baptisée « PitScaler 2 ») ont observé l'exploitation contre des pots de miel patchés, avec dans un cas un binaire malveillant téléchargé, d'où une première incertitude sur une éventuelle exécution de code. watchTowr tranche pour un DoS seul.
Patch/mitigation : mise à jour vers une des versions ci-dessus. Citrix propose des signatures Global Deny List et une politique responder comme mesure provisoire.
Diagramme de la chaîne d'attaque
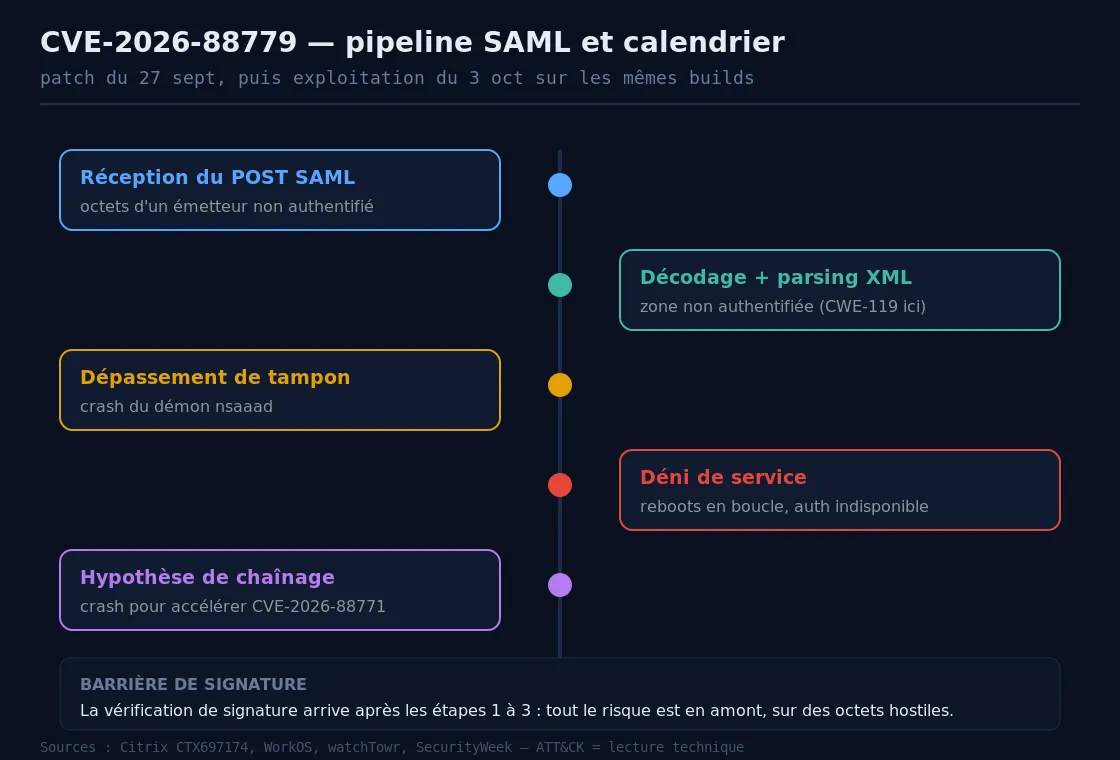
Pipeline SAML reconstitué d'après Citrix CTX697174, WorkOS et Tenable. Les quatre premières étapes traitent des octets contrôlés par un émetteur non authentifié.
Analyse technique
Étape 1 : pourquoi le point faible est toujours SAML
Un endpoint SAML doit décoder, parser et canonicaliser du XML envoyé par un inconnu avant de vérifier la signature qui lui dira s'il faut faire confiance à ce XML. Tout ce qui précède la vérification de signature s'exécute donc sur des octets contrôlés par l'attaquant. C'est la quatrième faille NetScaler de 2026 à exiger une configuration SAML (après CVE-2026-3055, CVE-2026-8451 et CVE-2026-8452), et trois des quatre ont été exploitées. Le problème est structurel : le code le plus risqué du flux de connexion tourne avant que l'appliance sache à qui elle parle.
Étape 2 : le dépassement mémoire
CVE-2026-88779 est un dépassement de tampon dans ce chemin de traitement SAML. Citrix n'a pas précisé l'étape exacte (décodage, parsing ou canonicalisation). Un message SAML malformé suffit à corrompre la mémoire et à faire tomber le processus d'authentification. Les retours de terrain pointent des crashs du démon nsaaad dans /var/log/ns.log ou /var/log/messages, suivis de redémarrages du démon puis de l'appliance, avec des messages de type « Pitboss declaring system failure ».
Étape 3 : le déni de service comme maillon de chaîne
watchTowr a reproduit la faille et conclut qu'elle ne fait que crasher le système. Mais l'entreprise soupçonne un usage délibéré : faire planter l'appliance pour accélérer l'exploitation de CVE-2026-88771, une injection de commande pré-authentification corrigée le 27 septembre. Le précédent de 2026 incite à la prudence. CVE-2026-8452, d'abord décrite comme un simple DoS, s'est révélée être un dépassement de tas exploitable jusqu'à l'exécution de code en root via un message SAML malformé. Rien ne garantit que CVE-2026-88779 restera cantonnée au DoS.
Étape 4 : l'effet de l'indisponibilité
L'impact déclaré est la disponibilité, et c'est loin d'être anodin quand l'appliance est le point de passage de l'authentification. Si le SP ou l'IdP SAML tombe, tous les utilisateurs qui en dépendent sont bloqués hors des applications protégées. Un redémarrage inexpliqué sur une appliance SAML depuis fin septembre doit donc être traité comme une piste d'investigation, pas comme un simple incident d'exploitation.
Indicateurs de compromission
| Type | Valeur |
|---|---|
| Vérification de config | grep -E "add authentication saml(Action\|IdPProfile)" /nsconfig/ns.conf |
| Journal | Crashs répétés du démon nsaaad dans /var/log/ns.log ou /var/log/messages |
| Journal | Messages « Pitboss declaring system failure », redémarrages de démon suivis de reboots |
| Comportement | Redémarrages inexpliqués d'appliances déjà patchées pour CVE-2026-88771/88772 |
| Comportement | Dans les logs d'authentification, requêtes portant des commandes shell dans le champ nom d'utilisateur (indicateur lié à CVE-2026-88771) |
Aucune liste d'IP ou de hash n'a été publiée officiellement à la date de ce rapport.
MITRE ATT&CK
Aucune cartographie éditeur officielle. Lecture technique construite à partir des faits connus.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Accès initial | Exploit Public-Facing Application | T1190 | Exploitation d'un endpoint SAML NetScaler exposé |
| Impact | Endpoint Denial of Service: Service Exhaustion Flood | T1499.002 | Crash répété du service d'authentification |
| Impact | Service Stop | T1489 | Arrêt du démon nsaaad et indisponibilité de l'authentification |
| Exécution | Command and Scripting Interpreter: Unix Shell | T1059.004 | Hypothèse de chaînage avec CVE-2026-88771 (injection de commande), non confirmée pour 88779 seule |
Remédiation : checklist opérationnelle
- Vérifier si l'appliance porte une configuration SAML SP ou IdP avec la commande grep ci-dessus. Si oui, elle est concernée.
- Mettre à jour vers une des versions corrigées, même si l'appliance a déjà été patchée fin septembre. Les builds du 27 septembre ne corrigent pas CVE-2026-88779.
- N'utiliser les mesures provisoires (signatures Global Deny List, politique responder de Citrix) que comme pont temporaire avant la mise à jour.
- Rechercher dans /var/log/ns.log et /var/log/messages les crashs de nsaaad et les messages « Pitboss ».
- Traiter tout redémarrage inexpliqué depuis fin septembre comme un indice, et investiguer aussi une éventuelle compromission par CVE-2026-88771 sur la même appliance.
- En cas de suspicion de compromission antérieure, renouveler les secrets portés par l'appliance (sessions, certificats, configuration exportable) et rechercher des webshells ou comptes administrateurs discrets ajoutés à la configuration.
- Restreindre l'exposition de l'interface d'authentification aux seules sources nécessaires le temps de la remédiation.
Sources
- Citrix : comprendre et traiter CVE-2026-88779 (CTX697174)
- The Hacker News : New NetScaler Zero-Day Exploited in Targeted Attacks
- SecurityWeek : Exploitation of Citrix NetScaler Zero-Day Hits Appliances Patched Days Earlier
- WorkOS : What CVE-2026-88779 means for anyone running SAML
- CISA : ajout d'une vulnérabilité au catalogue KEV (4 octobre 2026)
- The Hacker News : Weekly Recap du 5 octobre 2026