Rapport CTI technique du 6 octobre 2026
Résumé exécutif
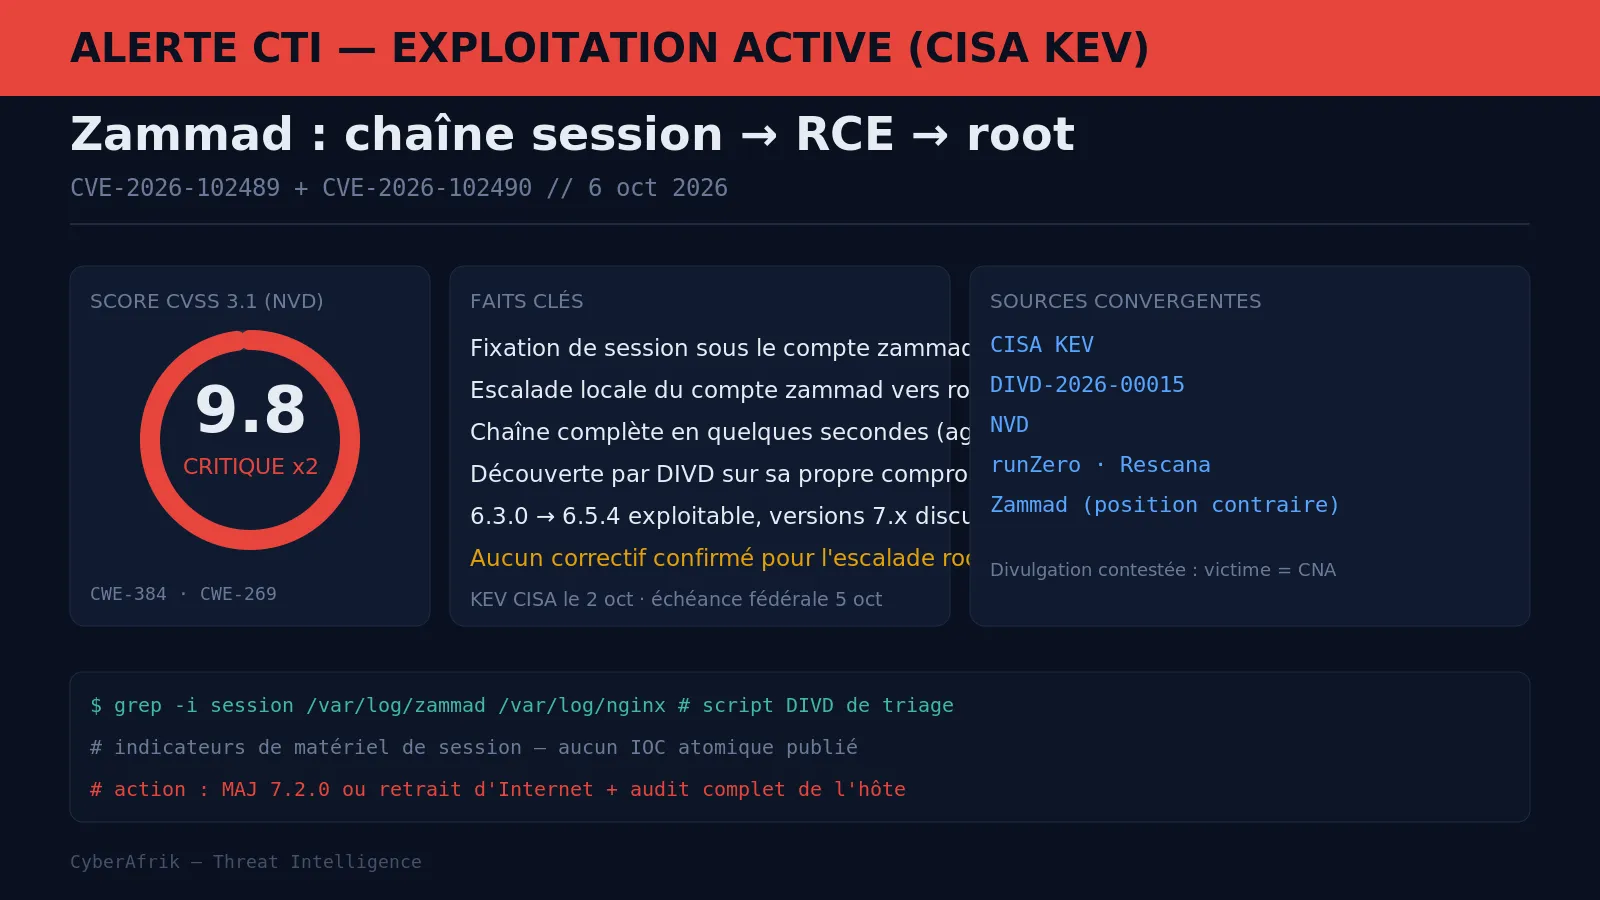
La CISA a ajouté le 2 octobre 2026 deux vulnérabilités de la plateforme de ticketing open source Zammad à son catalogue KEV. CVE-2026-102489 est une fixation de session (CWE-384) qui, selon la CISA, peut conduire à une exécution de code sous le compte système zammad. CVE-2026-102490 est une gestion de privilèges défaillante (CWE-269) qui permet à ce compte local de devenir root. La CISA précise que les deux peuvent être enchaînées. Les identifiants ont été attribués par le Dutch Institute for Vulnerability Disclosure (DIVD), qui les a identifiées en enquêtant sur sa propre compromission du 21 septembre.
Le dossier sort de l'ordinaire. La victime est aussi le CNA, DIVD décrit une intrusion pilotée par un agent IA, et Zammad conteste à la fois les versions affectées et le mode de divulgation. Aucun avis de sécurité éditeur n'existe au 5 octobre. La version 7.2.0 durcit le code lié à CVE-2026-102489, mais aucune source ne confirme de correctif pour l'escalade vers root. Toute instance exposée sur Internet, en particulier en 6.5.x ou antérieure (hors support), doit être mise à jour ou retirée d'Internet, puis auditée.
Chronologie
| Date | Événement |
|---|---|
| Août 2026 | Zammad dit avoir reçu un premier signalement sur un problème de session (lien avec DIVD non établi) |
| 21 septembre 2026 | Premier accès des attaquants aux systèmes de DIVD via son instance Zammad |
| 23 septembre 2026 | Sortie de Zammad 7.2.0, dont les notes de version ne citent aucune des deux CVE |
| 24 septembre 2026 | DIVD transmet son signalement à Zammad |
| 26 septembre 2026 | DIVD recense les instances exposées et commence à notifier leurs propriétaires |
| 29 septembre 2026 | Publication des pages CVE par DIVD (dossier DIVD-2026-00015) |
| 30 septembre 2026 | Publication NVD et premiers articles de presse spécialisée |
| 1er octobre 2026 | Déclarations de Zammad sur son forum communautaire |
| 2 octobre 2026 | Ajout des deux CVE au catalogue KEV de la CISA |
| 5 octobre 2026 | Échéance fédérale (FCEB), toujours aucun GitHub Security Advisory de Zammad |
Fiche vulnérabilité (format fiche CTI)
CVE-2026-102489 | CVSS 3.1 9,8 (NVD) ; CVSS 4.0 8,7 isolé, 9,4 chaîné (DIVD) | Zammad, gestion des sessions
Fixation de session pouvant mener, selon DIVD et la CISA, à une exécution de code sous l'utilisateur système zammad. Versions : 6.3.0 à 6.5.4 exploitables selon DIVD, défaut présent mais jugé non exploitable en 7.0.0 à 7.1.3. Zammad affirme que seules les versions 6.5 et antérieures sont exploitables et que la 7.0 et suivantes ne sont pas affectées. Les données CPE de la NVD marquent pourtant aussi 7.0.0 à 7.1.3. Conditions : instance joignable sur le réseau, pas de privilège préalable selon le vecteur NVD. SSVC CISA : exploitation active, automatisable, impact technique total.
PoC disponible : non. DIVD publie seulement un script de vérification des logs.
Patch/mitigation : Zammad 7.2.0, qui inclut le durcissement du code concerné selon l'éditeur.
CVE-2026-102490 | CVSS 3.1 9,8 (NVD) ; CVSS 4.0 8,5 isolé (DIVD) | Zammad, privilèges du compte système zammad
Escalade locale de zammad vers root. DIVD annonce les versions 1.5.0 à 7.1.0-alpha. Le vecteur NVD (réseau, sans privilège) colle mal à une faille décrite comme locale. Zammad indique qu'elle ne peut pas être exploitée à distance seule et suppose un accès préalable au serveur. Aucun détail technique public.
PoC disponible : non.
Patch/mitigation : aucun correctif confirmé au 5 octobre. Mesures compensatoires dans la checklist.
Diagramme de la chaîne d'attaque
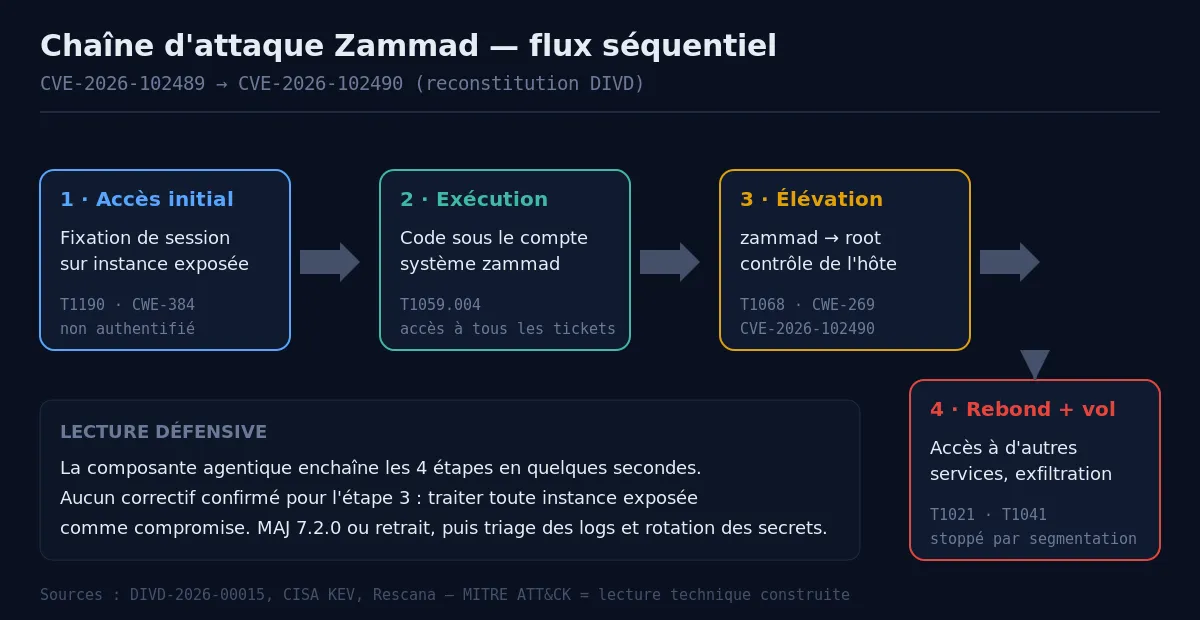
Chaîne reconstituée d'après DIVD (dossiers 2026-00014 et 2026-00015), la CISA et Rescana. Le déroulé de l'intrusion provient de DIVD seul.
Analyse technique
Étape 1 : accès initial par la couche session
Zammad est une application Rails généralement servie derrière nginx, avec une interface agent et un portail client souvent exposés sur Internet. La fixation de session est une classe connue : l'application conserve un identifiant de session au lieu d'en émettre un nouveau au moment de l'authentification. DIVD n'a pas publié le vecteur précis. Son script de vérification cible des indicateurs de matériel de session dans les logs Zammad et nginx, ce qui situe la trace exploitable dans l'historique des requêtes HTTP. C'est là que doit commencer la chasse.
Étape 2 : exécution sous le compte applicatif
D'après la CISA, la prise de session débouche sur une exécution de code avec les droits de zammad. Ce compte possède l'arborescence de l'application, les secrets de base de données et les identifiants des canaux de messagerie configurés (IMAP, SMTP, connecteurs). À ce stade, un attaquant lit déjà l'ensemble des tickets, pièces jointes comprises. Pour un prestataire de support, cela veut dire les données de tous ses clients.
Étape 3 : élévation vers root
CVE-2026-102490 transforme cet accès applicatif en contrôle total de l'hôte. Zammad reconnaît implicitement le scénario en précisant que la faille demande un accès préalable au serveur, accès que fournit l'étape précédente. Le fait que DIVD annonce une plage de versions remontant à 1.5.0 suggère un problème de conception dans le déploiement plutôt qu'une régression récente, mais sans détail publié c'est une hypothèse.
Étape 4 : rebond et exfiltration chez DIVD
DIVD rapporte que l'enchaînement a pris quelques secondes grâce à la composante agentique de l'attaque, puis que l'attaquant a atteint d'autres services et exfiltré des données de bénévoles (adresses e-mail, peut-être des coordonnées). La segmentation réseau a stoppé la progression. L'agent a laissé beaucoup de traces, ce qui a aidé l'enquête. DIVD dit ne voir aucun lien avec un acteur public connu. Ce récit et l'attribution à un agent IA reposent sur la seule parole de la victime.
Étape 5 : un désaccord qui complique le tri
Pour les équipes de remédiation, le vrai problème tient aux sources contradictoires. DIVD conseille de passer en version 7 ou de couper l'instance. Or sa propre plage pour CVE-2026-102490 englobe la 7.0.x. Zammad recommande 7.2.0 sans se prononcer sur l'escalade root. La NVD maintient 9,8 sur les deux. En pratique, la seule position défendable est de considérer toute instance exposée comme potentiellement compromise jusqu'à preuve du contraire.
Indicateurs de compromission
Aucun IOC atomique (IP, domaine, hash, URL) n'a été publié par DIVD, la CISA ou Zammad au 5 octobre 2026. Les éléments ci-dessous servent à la découverte et à la chasse comportementale.
| Type | Valeur |
|---|---|
| Script de détection | cve-2026-102489_ioc_check_script_v2.sh publié par DIVD (dossier DIVD-2026-00015), analyse des logs Zammad et nginx |
| Empreinte de découverte | Hash mmh3 du favicon Zammad -1687285536 (requête runZero) |
| Comportement | Processus enfants inattendus du service Zammad (shell, outils réseau) |
| Comportement | Fichiers récents non reconnus dans l'arborescence Zammad ou dans les répertoires système |
| Comportement | Sessions d'agents ou d'administrateurs depuis des IP inhabituelles depuis le 21 septembre |
| Comportement | Connexions sortantes depuis l'hôte Zammad vers d'autres services internes |
MITRE ATT&CK
Aucune cartographie officielle n'a été publiée. Le tableau suivant est notre propre lecture technique, pas une attribution éditeur.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Accès initial | Exploit Public-Facing Application | T1190 | Exploitation d'une instance Zammad exposée |
| Accès aux identifiants | Steal Web Session Cookie | T1539 | Détournement de session décrit par CVE-2026-102489 |
| Exécution | Command and Scripting Interpreter: Unix Shell | T1059.004 | Exécution de code sous le compte zammad |
| Élévation de privilèges | Exploitation for Privilege Escalation | T1068 | CVE-2026-102490, passage de zammad à root |
| Mouvement latéral | Remote Services | T1021 | Accès à d'autres services de DIVD depuis l'hôte compromis |
| Collecte | Data from Information Repositories | T1213 | Accès aux tickets et données de bénévoles |
| Exfiltration | Exfiltration Over C2 Channel | T1041 | Exfiltration rapportée par DIVD, canal non précisé |
Remédiation : checklist opérationnelle
- Inventorier toutes les instances Zammad, internes et chez les sous-traitants qui traitent vos données (helpdesk, MSP, prestataires de support).
- Retirer d'Internet toute instance en 6.5.x ou antérieure et la passer en 7.2.0. Ces branches ne reçoivent plus de correctifs.
- Passer également les instances 7.0.x et 7.1.x en 7.2.0, compte tenu des plages contradictoires.
- Placer l'interface Zammad derrière un VPN, un proxy d'authentification ou une liste d'IP autorisées tant qu'aucun correctif pour CVE-2026-102490 n'est publié.
- Relire puis exécuter le script de vérification de DIVD sur les logs Zammad et nginx, en remontant au moins à fin août.
- Invalider toutes les sessions actives et forcer la réauthentification de l'ensemble des agents.
- Renouveler les secrets accessibles au compte zammad : base de données, comptes IMAP/SMTP, jetons d'API et d'intégrations.
- Rechercher sur l'hôte des processus, tâches planifiées, clés SSH et binaires inconnus. En cas de doute, reconstruire depuis une image saine.
- Isoler l'hôte Zammad au niveau réseau pour limiter les flux sortants aux seuls services nécessaires.
- Surveiller les GitHub Security Advisories de Zammad et appliquer le correctif de CVE-2026-102490 dès sa sortie.
Sources
- CISA : ajout de deux vulnérabilités au catalogue KEV (2 octobre 2026)
- DIVD : dossier DIVD-2026-00015
- Rescana : Zammad Helpdesk Zero-Day Chain
- runZero : How to find Zammad installations on your network
- Security Affairs : CISA adds Zammad flaws to its KEV catalog
- Zammad : déclarations communautaires du 1er octobre 2026
- The Hacker News : Weekly Recap du 5 octobre 2026