Rapport CTI technique du 27 octobre 2026
Résumé exécutif
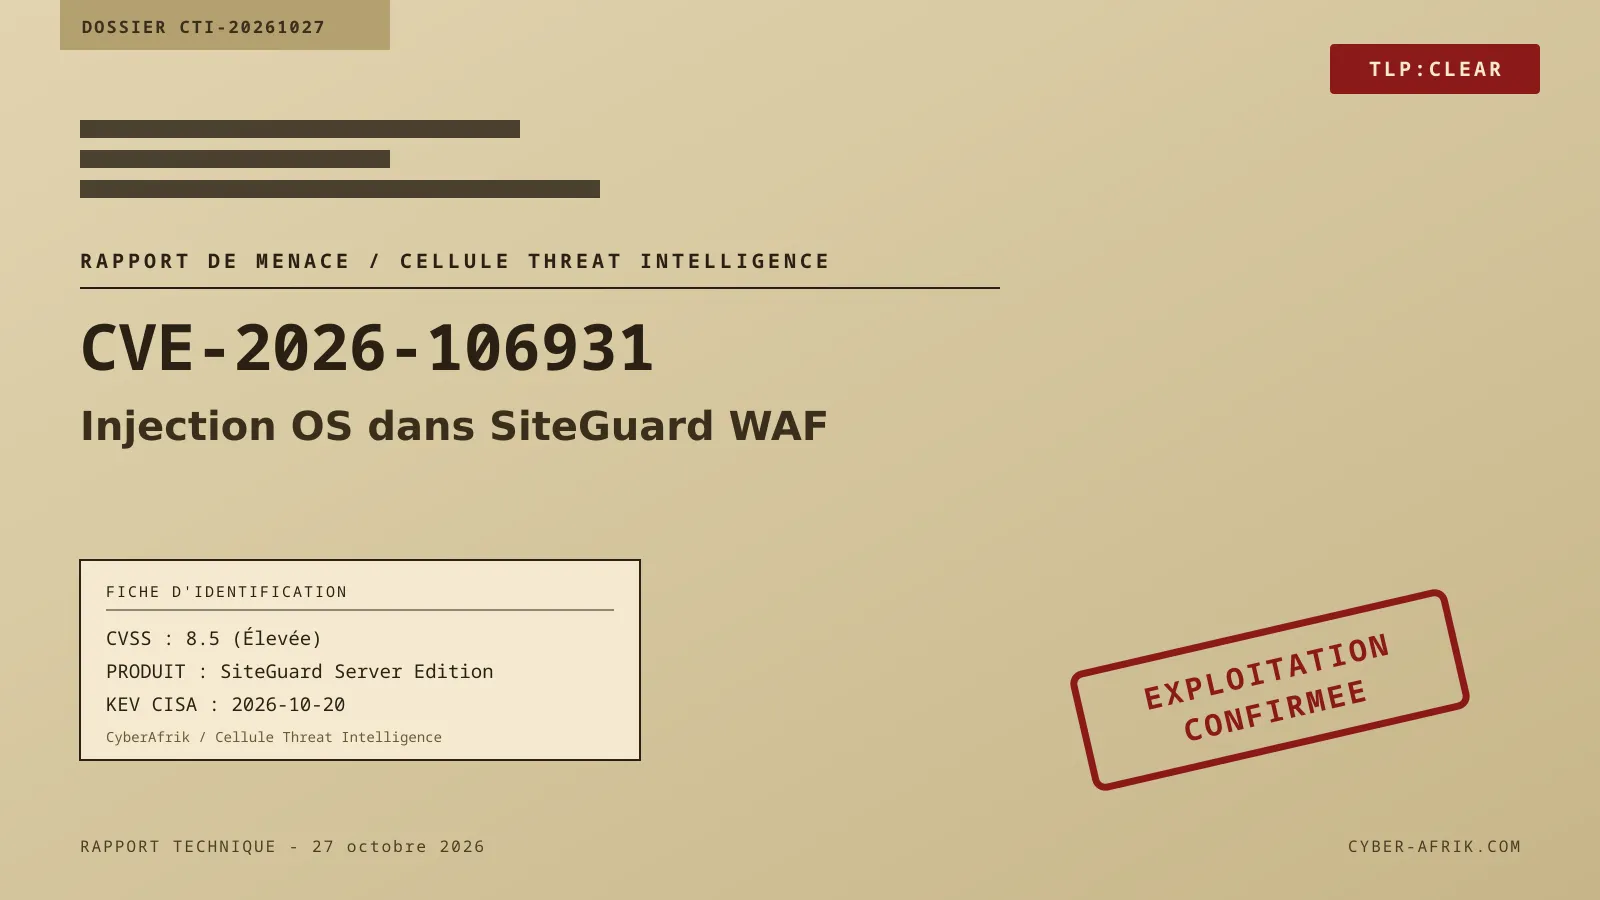
Le 14 octobre 2026, EG Secure Solutions et la JVN ont publié un avis sur CVE-2026-106931, une injection de commandes OS dans la fonction statistiques de SiteGuard Server Edition, un WAF hôte intégré au serveur web. De type CWE-78, la faille permet à un attaquant disposant d'un accès local à faibles privilèges d'exécuter des commandes arbitraires avec les droits root ou SYSTEM. La fonction statistiques est activée par défaut, ce qui expose la plupart des déploiements. L'exploitation dans la nature est confirmée par l'éditeur et par la JVN, et la CISA a ajouté la faille au catalogue KEV le 20 octobre 2026.
Les versions corrigées sont Ver8.00 Update 5 pour Apache httpd, Nginx et IIS hors FreeBSD, et Ver7.00 Update 6 pour Apache httpd et Nginx sur FreeBSD. Un patch remplaçant les fichiers de traitement statistique couvre les environnements sans mise à jour possible, y compris les versions en fin de vie. La CISA impose une échéance de remédiation au 23 octobre 2026 pour les agences fédérales et exige un tri forensique. L'éditeur demande de conserver les informations de diagnostic avant tout correctif, car la mise à jour peut effacer les traces de l'attaque.
Chronologie
| Date | Événement |
|---|---|
| 2026-09-29 | EG Secure Solutions notifie individuellement ses clients sous contrat de support de la vulnérabilité et des contre-mesures disponibles. |
| 2026-10-14 | Publication de l'avis JVN#88474777 et de l'alerte de l'éditeur. La JVN confirme l'exploitation dans la nature. |
| 2026-10-20 | Ajout de CVE-2026-106931 au catalogue CISA KEV. |
| 2026-10-23 | Échéance de remédiation fixée par la CISA dans le cadre de BOD 26-04. |
Fiche vulnérabilité
CVE-2026-106931 | CVSS 8.5 (CVSS:4.0) / 7.8 (CVSS:3.0) | EG Secure Solutions SiteGuard Server Edition, fonction statistiques
SiteGuard Server Edition est un WAF hôte, intégré au serveur web Apache httpd, Nginx ou IIS. Sa fonction statistiques agrège et traite des données d'exploitation. Elle contient une injection de commandes OS de type CWE-78 : une valeur transmise au traitement est insérée dans une commande système sans neutraliser les métacaractères. Le processus vulnérable s'exécute avec des privilèges élevés, si bien que la commande injectée hérite des droits root ou SYSTEM. Les avis publics ne précisent ni le point d'injection exact, ni si la charge passe par l'interface de gestion ou par les données statistiques. Le vecteur CVSS:4.0 publié est AV:L/AC:L/AT:N/PR:L/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N.
| Produit / version | Statut |
|---|---|
| SiteGuard Server Edition Ver2.20 et versions ultérieures, toutes éditions | Affecté si la fonction statistiques est activée (activée par défaut) |
| IIS Ver3.10 à Ver4.00 Update 4 | Non affecté |
| Apache httpd, Nginx, IIS hors FreeBSD avant Ver8.00 Update 5 | Affecté, corrigé dans Ver8.00 Update 5 |
| Apache httpd et Nginx sur FreeBSD avant Ver7.00 Update 6 | Affecté, corrigé dans Ver7.00 Update 6 |
| Versions en fin de vie | Patch de remplacement des fichiers statistiques fourni par l'éditeur |
L'exploitation exige un accès local au serveur qui héberge le WAF, avec des privilèges faibles (PR:L). Aucune interaction utilisateur n'est requise et la fonction statistiques doit être active, ce qui correspond au paramétrage par défaut. Le vecteur CVSS:3.0 confirme la même lecture : AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H, soit 7.8. L'impact est élevé sur la confidentialité, l'intégrité et la disponibilité, sans propagation de portée.
Aucun PoC public documenté n'est mentionné dans les avis consultés. L'éditeur et la JVN confirment en revanche une exploitation dans la nature.
L'exploitation active est confirmée par EG Secure Solutions et par la JVN. La CISA a ajouté la vulnérabilité au catalogue KEV le 20 octobre 2026 avec une échéance au 23 octobre 2026 et un tri forensique requis. Le catalogue ne mentionne pas d'utilisation dans des campagnes de rançongiciel. JPCERT/CC a publié l'alerte JPCERT-AT-2026-0032.
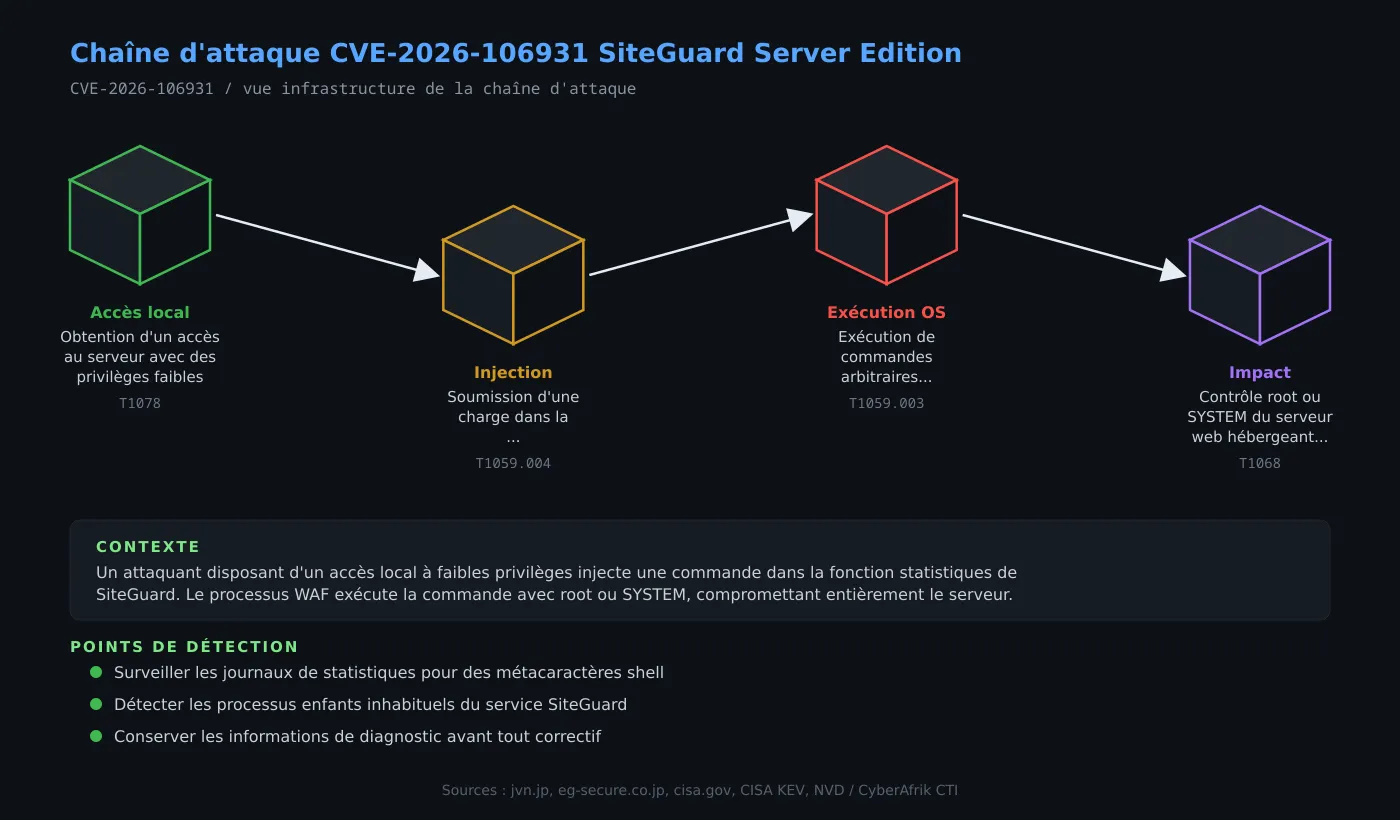
Diagramme de la chaîne d'attaque
Analyse technique
Étape 1 : Accès local à faibles privilèges
Le vecteur publié AV:L et PR:L signifie que l'attaquant doit d'abord disposer d'un accès local au serveur avec un compte limité. L'accès peut provenir d'une compromission préalable, d'un compte de service ou d'un utilisateur local. Le WAF étant installé sur le serveur web, la surface d'attaque inclut les hôtes mutualisés et tout serveur dont des comptes locaux sont accessibles.
Étape 2 : Transmission d'une charge à la fonction statistiques
L'attaquant soumet une charge contenant des métacaractères de shell à la fonction statistiques. Les avis ne précisent pas le canal exact, mais la fonction, active par défaut, traite des données d'exploitation du WAF. La charge est insérée dans une commande système construite par le processus statistique.
Étape 3 : Exécution de la commande avec root ou SYSTEM
Le processus SiteGuard exécute la commande sans neutralisation. Comme le service tourne avec des privilèges élevés, la commande arbitraire s'exécute avec root sur Linux ou FreeBSD, ou SYSTEM sur Windows. L'attaquant obtient alors un contrôle complet du serveur.
Étape 4 : Persistance et impact
Une fois l'exécution obtenue, l'attaquant peut installer une persistance, créer des comptes, modifier des services ou exfiltrer des données. L'impact élevé sur confidentialité, intégrité et disponibilité correspond à cette prise de contrôle. L'éditeur avertit que les opérations de correctif peuvent effacer les traces, ce qui implique que des artefacts résident peut-être dans les données de diagnostic.
Exposition
SiteGuard Server Edition est déployé sur les serveurs web en intégration directe avec Apache httpd, Nginx ou IIS. La fonction statistiques étant activée par défaut, toute installation en version affectée est exposée jusqu'à correction. Le vecteur local réduit l'exposition à distance directe, mais les serveurs mutualisés, les environnements où des comptes locaux à faibles privilèges sont accessibles et les interfaces de gestion exposées restent prioritaires. La CISA demande aux agences fédérales d'évaluer l'exposition Internet de chaque actif et d'appliquer les correctifs dans le délai BOD 26-04.
Indicateurs de compromission
Aucun IOC public documenté à ce jour dans les sources consultées.
Pistes de détection :
- Surveiller les journaux de la fonction statistiques pour détecter des séquences de métacaractères shell ( ;, |, &&, $(...), backticks) dans les valeurs traitées.
- Détecter les processus enfants inhabituels lancés par le service SiteGuard (cmd.exe, powershell.exe, /bin/sh, /bin/bash) avec des privilèges root ou SYSTEM.
- Rechercher la création de comptes, de tâches planifiées ou de services par le compte du WAF.
- Conserver les informations de diagnostic avant correctif, conformément à la consigne de l'éditeur, car la mise à jour peut effacer les traces.
- Corréler les événements de la console web SiteGuard avec les journaux système du serveur pour isoler l'horaire d'une éventuelle exploitation.
MITRE ATT&CK
Cartographie analytique : aucune matrice ATT&CK officielle n'est publiée pour cette CVE.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Initial Access | Valid Accounts | T1078 | L'exploitation requiert un accès local avec privilèges faibles (PR:L), cohérent avec un compte valide à faibles droits. |
| Execution | Command and Scripting Interpreter: Unix Shell | T1059.004 | L'injection CWE-78 fait exécuter des commandes shell sur Apache httpd ou Nginx sous Linux ou FreeBSD. |
| Execution | Command and Scripting Interpreter: Windows Command Shell | T1059.003 | Sur IIS, la commande injectée s'exécute dans un interpréteur Windows avec les droits SYSTEM. |
| Privilege Escalation | Exploitation for Privilege Escalation | T1068 | La faille transforme un accès à faibles privilèges en exécution root ou SYSTEM. |
Remédiation : checklist opérationnelle
- Avant toute mise à jour ou patch, télécharger et conserver les informations de diagnostic depuis la console web (Diagnostic information download). L'éditeur avertit que le correctif peut effacer les traces d'attaque.
- Appliquer la mise à jour vers Ver8.00 Update 5 pour Apache httpd, Nginx et IIS hors FreeBSD, ou Ver7.00 Update 6 pour Apache httpd et Nginx sur FreeBSD.
- Si la mise à jour est impossible, appliquer le patch fourni par l'éditeur qui remplace les fichiers utilisés par le traitement statistique. Le patch couvre aussi les versions en fin de vie.
- En l'absence de correctif applicable immédiatement, désactiver la fonction statistiques si elle n'est pas nécessaire, la vulnérabilité ne s'appliquant que lorsque cette fonction est active.
- Évaluer l'exposition Internet de chaque actif et respecter l'échéance CISA du 23 octobre 2026 pour les systèmes fédéraux soumis à BOD 26-04.
- Réaliser le tri forensique requis par BOD 26-04 et rechercher les pistes de détection ci-dessus avant d'écraser les preuves.