Rapport CTI technique du 30 octobre 2026
Résumé exécutif
CVE-2026-97229 affecte GitLab Community Edition et Enterprise Edition. CISA l'a inscrite au catalogue Known Exploited Vulnerabilities le 29 octobre 2026, avec une échéance de remédiation au 1er novembre 2026. La vulnérabilité repose sur un débordement d'entier ou un enveloppement. Un utilisateur non authentifié peut exécuter du code arbitraire sur le serveur GitLab via une expression régulière conçue pour une configuration CI/CD, à cause d'une validation insuffisante des expressions régulières. Le score CVSS n'est pas fourni dans les données structurées. La presse évoque une sévérité maximale.
Selon CISA, l'exploitation ne requiert aucune authentification préalable. La faille touche le traitement des expressions régulières dans les configurations CI/CD. Les instances GitLab accessibles sur Internet et traitant des pipelines sont directement exposées. L'exécution de code à distance sans authentification impose une criticité Critique. La remédiation doit commencer immédiatement, avant l'échéance CISA du 1er novembre 2026.
Chronologie
| Date | Événement |
|---|---|
| 13 octobre 2026 | Premières publications de presse signalant un correctif GitLab pour une faille critique (Rapid7, SOC Prime, Security Affairs). |
| 16 octobre 2026 | Publication d'une analyse Rapid7 consacrée au dépassement d'entier dans les expressions régulières CI/CD. |
| 29 octobre 2026 | Ajout au catalogue CISA KEV. The Hacker News relaie une tentative d'exploitation contre l'instance GitLab d'Alpine Linux. |
| 1er novembre 2026 | Échéance de remédiation fixée par CISA. |
| 30 octobre 2026 | Date du présent rapport. |
Fiche vulnérabilité
CVE-2026-97229 | CVSS 10.0 (vecteur non fourni) | GitLab Community Edition and Enterprise Edition
Le mécanisme se situe dans le traitement des expressions régulières des configurations CI/CD. Une expression régulière spécialement conçue peut provoquer un débordement d'entier ou un enveloppement (integer overflow or wraparound), d'après CISA. Cette condition provient d'une validation insuffisante des expressions régulières. Elle permet à un utilisateur non authentifié d'exécuter du code arbitraire sur le serveur GitLab. Le composant exact, les versions affectées et les versions corrigées ne sont pas précisés dans les sources fournies.
Versions affectées et corrigées. Les données structurées et les extraits de sources ne documentent ni les plages affectées ni les versions corrigées. Consultez l'avis officiel GitLab pour obtenir la matrice exacte. La presse mentionne un correctif éditeur le 13 octobre 2026, sans numéro de version exploitable.
Conditions d'exploitation. Accès réseau: oui, la vulnérabilité est exploitable à distance selon CISA. Authentification: non requise. Interaction utilisateur: aucune mentionnée. Le vecteur d'attaque passe par la soumission d'une expression régulière dans une configuration CI/CD. Le chemin exact (dépôt public, merge request, pipeline) n'est pas documenté dans les sources exploitées.
PoC public. Aucun PoC public documenté dans les sources fournies. Aucun exploit nommé ni code de démonstration n'est cité.
Exploitation active. L'inscription au catalogue CISA KEV le 29 octobre 2026 signifie que CISA considère la vulnérabilité comme exploitée dans la nature. Le champ rançongiciel est Unknown. La presse du 29 octobre relaie une tentative d'exploitation contre l'instance GitLab d'Alpine Linux, sans détail technique exploitable.
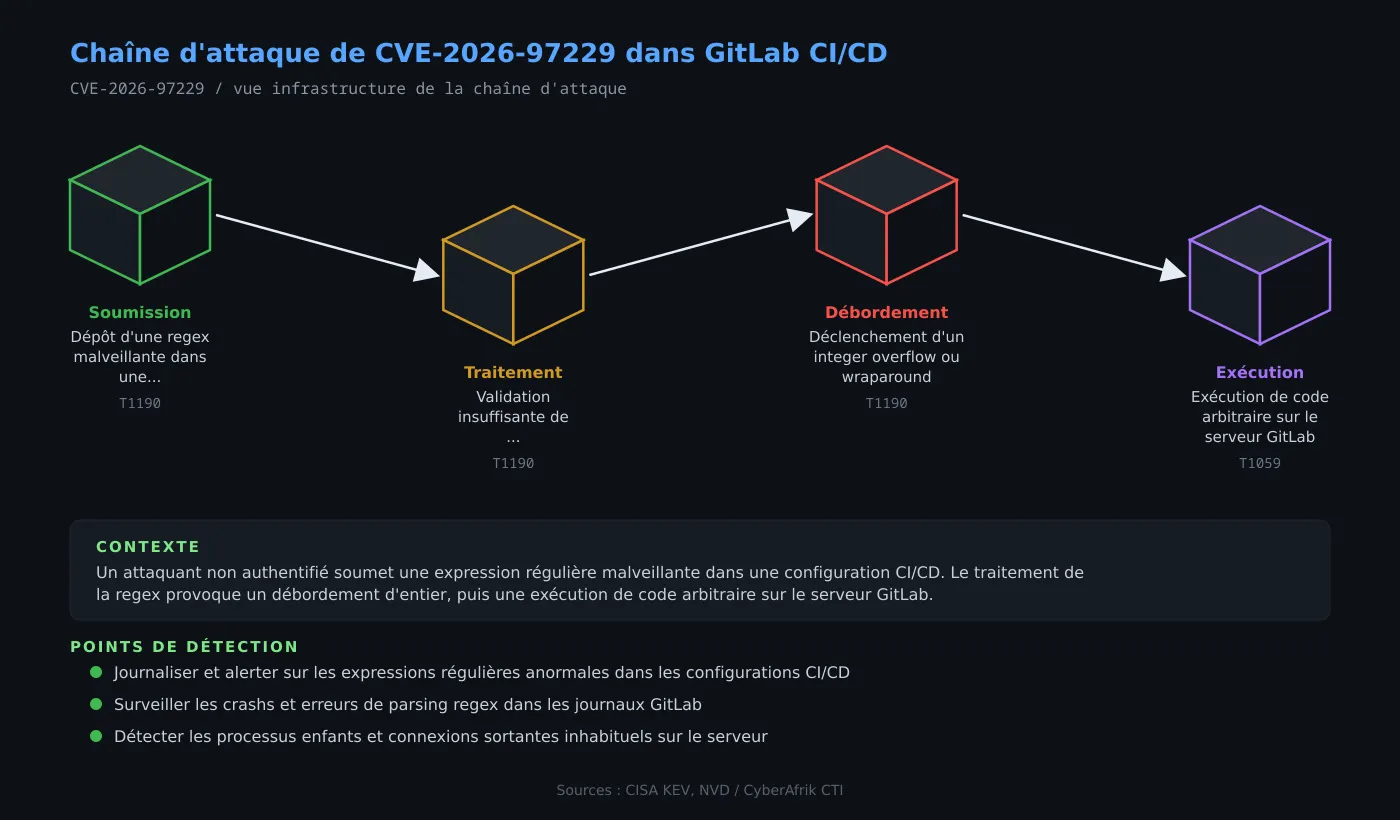
Diagramme de la chaîne d'attaque
Analyse technique
Étape 1 : Soumission de l'expression régulière malveillante
L'attaquant introduit une expression régulière spécialement conçue dans une configuration CI/CD. Cette étape ne nécessite pas d'authentification, d'après CISA. Le point d'entrée exact n'est pas précisé. Les historiques de dépôt et les journaux de pipeline peuvent conserver la trace de la modification.
Étape 2 : Traitement de la regex et validation insuffisante
Le moteur GitLab traite l'expression régulière sans validation suffisante. La charge entre alors dans un chemin de calcul vulnérable. Une surveillance des erreurs de parsing et des temps de traitement anormaux peut révéler une tentative.
Étape 3 : Débordement d'entier ou enveloppement
Le traitement de la regex déclenche un integer overflow ou un wraparound. Cette condition altère le comportement mémoire attendu. Elle crée la base de l'exécution de code. La nature exacte de la corruption mémoire n'est pas documentée dans les sources fournies.
Étape 4 : Exécution de code arbitraire
L'exploitation aboutit à l'exécution de code arbitraire sur le serveur GitLab, avec les privilèges du processus GitLab. Les conséquences incluent la compromission du serveur, l'accès aux dépôts et aux secrets CI/CD, ainsi qu'un déplacement latéral potentiel.
Exposition
Les instances auto-hébergées de GitLab Community Edition et Enterprise Edition sont concernées, surtout si elles sont exposées sur Internet. CISA demande d'évaluer l'exposition Internet de chaque actif. Les instances publiquement accessibles qui traitent des configurations CI/CD soumises par des tiers présentent le risque le plus direct. Les déploiements GitLab.com gérés par l'éditeur ne sont pas distingués dans les sources fournies.
Indicateurs de compromission
Aucun IOC public documenté à ce jour.
Pistes de détection :
- Surveiller les modifications de .gitlab-ci.yml et des configurations CI/CD contenant des expressions régulières complexes ou inhabituelles.
- Analyser les journaux applicatifs GitLab pour des erreurs de parsing regex, des crashs de workers ou des redémarrages anormaux.
- Superviser les processus enfants sous l'utilisateur GitLab et les connexions réseau sortantes du serveur.
- Mettre en place des alertes sur toute exécution de code ou de commande inhabituelle sur les runners et le serveur GitLab.
- Conserver les historiques de pipeline et les journaux d'application pour analyse forensique.
MITRE ATT&CK
Cartographie analytique établie à partir de la description CISA, aucune cartographie officielle n'est fournie.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Initial Access | Exploit Public-Facing Application | T1190 | Exploitation distante sans authentification via la configuration CI/CD. |
| Execution | Command and Scripting Interpreter | T1059 | Exécution de code arbitraire sur le serveur GitLab. |
Remédiation : checklist opérationnelle
- Appliquez le correctif GitLab sans attendre. Les versions corrigées précises ne sont pas fournies dans les données structurées; consultez l'avis éditeur et la documentation de mise à jour.
- Respectez l'échéance CISA du 1er novembre 2026, en particulier pour les systèmes soumis à BOD 26-04 et les actifs exposés.
- Si le correctif ou une mitigation éditeur n'est pas disponible, suspendez l'instance GitLab exposée ou retirez-la d'Internet.
- Restreignez l'accès réseau aux instances GitLab et limitez les dépôts et pipelines accessibles à des tiers non authentifiés.
- Auditez les configurations CI/CD existantes pour repérer les expressions régulières suspectes.
- Activez la journalisation applicative, la surveillance EDR et la collecte des journaux de pipeline.