Rapport CTI technique du 29 octobre 2026
Résumé exécutif
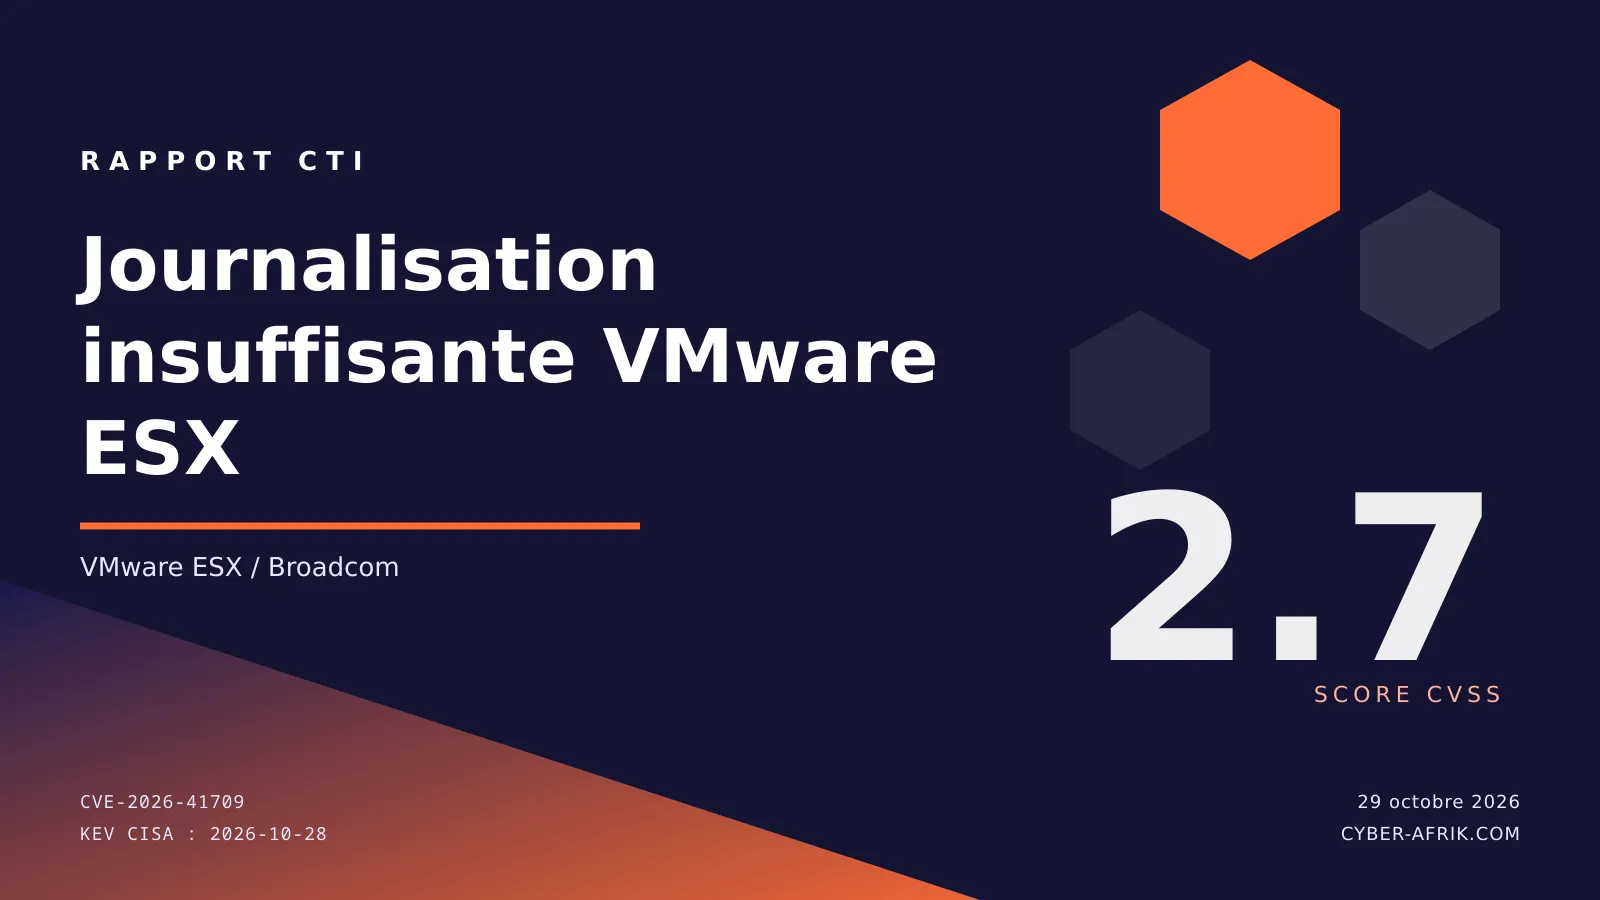
CVE-2026-41709 correspond à une lacune de journalisation (CWE-778) dans VMware ESX. Broadcom a publié le correctif dans l'avis VMSA-2026-0006.2. L'exploitation exige d'être déjà administrateur de l'hyperviseur. Un tel acteur peut effectuer des opérations sans que VMware ESX ne les consigne dans les journaux. Résultat : la visibilité sur l'activité malveillante diminue et l'investigation forensique devient plus difficile. Le score CVSSv3 est de 2.7, niveau faible, en phase avec les privilèges élevés requis et l'absence d'impact sur la confidentialité, l'intégrité ou la disponibilité. CISA a inscrit la CVE au catalogue KEV le 28 octobre 2026. L'échéance de remédiation BOD 26-04 est fixée au 11 novembre 2026.
Cette vulnérabilité ne fournit pas d'accès initial. Elle suppose un accès administrateur déjà obtenu et sert surtout à masquer des actions. Aucun PoC public ni IOC n'est documenté dans les sources consultées. L'avis Broadcom ne liste aucun contournement (WorkAround None). Seule la mise à jour vers les versions corrigées de la Response Matrix VMSA-2026-0006.2 répond au problème. La presse du 29 octobre 2026 mentionne une exploitation par des acteurs liés à la Chine pour réduire la visibilité des pistes d'audit, mais les sources primaires exploitées ici ne confirment pas cette attribution.
Chronologie
| Date | Événement |
|---|---|
| 2026-07-29 | Publication initiale de l'avis Broadcom VMSA-2026-0006 couvrant CVE-2026-41709 |
| 2026-08-19 | Dernière mise à jour de l'avis (VMSA-2026-0006.1 puis VMSA-2026-0006.2) |
| 2026-10-28 | Ajout de CVE-2026-41709 au catalogue CISA KEV |
| 2026-11-11 | Échéance de remédiation fixée par CISA au titre de BOD 26-04 |
Fiche vulnérabilité
CVE-2026-41709 | CVSSv3 2.7 (LOW, vecteur non publié) | VMware ESX
L'avis global VMSA-2026-0006 est classé Critical, avec une plage CVSSv3 allant de 2.7 à 9.8. CVE-2026-41709 se situe au bas de cette plage. Le défaut relève de la journalisation insuffisante (CWE-778). VMware ESX n'enregistre pas certaines opérations effectuées par un administrateur. En pratique, un administrateur malveillant qui possède déjà des privilèges élevés peut agir sans produire d'entrée dans les journaux d'audit. L'avis Broadcom et la notice NVD décrivent le même mécanisme : des actions ne sont pas enregistrées. Les extraits fournis ne précisent pas la nature exacte de ces opérations. L'impact touche l'auditabilité et la détection, pas la confidentialité, l'intégrité ni la disponibilité. Le score faible découle de cette absence d'impact direct.
Les extraits fournis de VMSA-2026-0006.2 ne reprennent pas les lignes de la Response Matrix propres à CVE-2026-41709. L'avis couvre VMware ESX, vCenter, Workstation, Fusion, Cloud Foundation, vSphere Foundation, Telco Cloud Platform et Telco Cloud Infrastructure. Les versions corrigées exactes pour cette CVE se trouvent dans la Response Matrix complète, accessible via le lien Broadcom en sources. Aucun contournement n'est proposé (WorkAround None).
L'exploitation nécessite un accès administrateur au système VMware ESX. Ce n'est pas une faille accessible à distance sans authentification. L'acteur doit déjà disposer de privilèges élevés. Aucune interaction utilisateur n'est mentionnée. Ce profil en fait un outil de dissimulation et d'anti-forensique, pas un vecteur d'intrusion initial.
Aucun PoC public n'est documenté dans les sources fournies.
CISA a ajouté CVE-2026-41709 au catalogue KEV le 28 octobre 2026. Selon l'agence, la vulnérabilité est donc exploitée dans la nature. Le champ Known To Be Used in Ransomware Campaigns est à Unknown, le tri forensique BOD 26-04 à Non. La presse du 29 octobre 2026 (The Hacker News) évoque une exploitation par des acteurs liés à la Chine pour réduire la visibilité des pistes d'audit. Les sources primaires fournies ne confirment pas cette attribution.
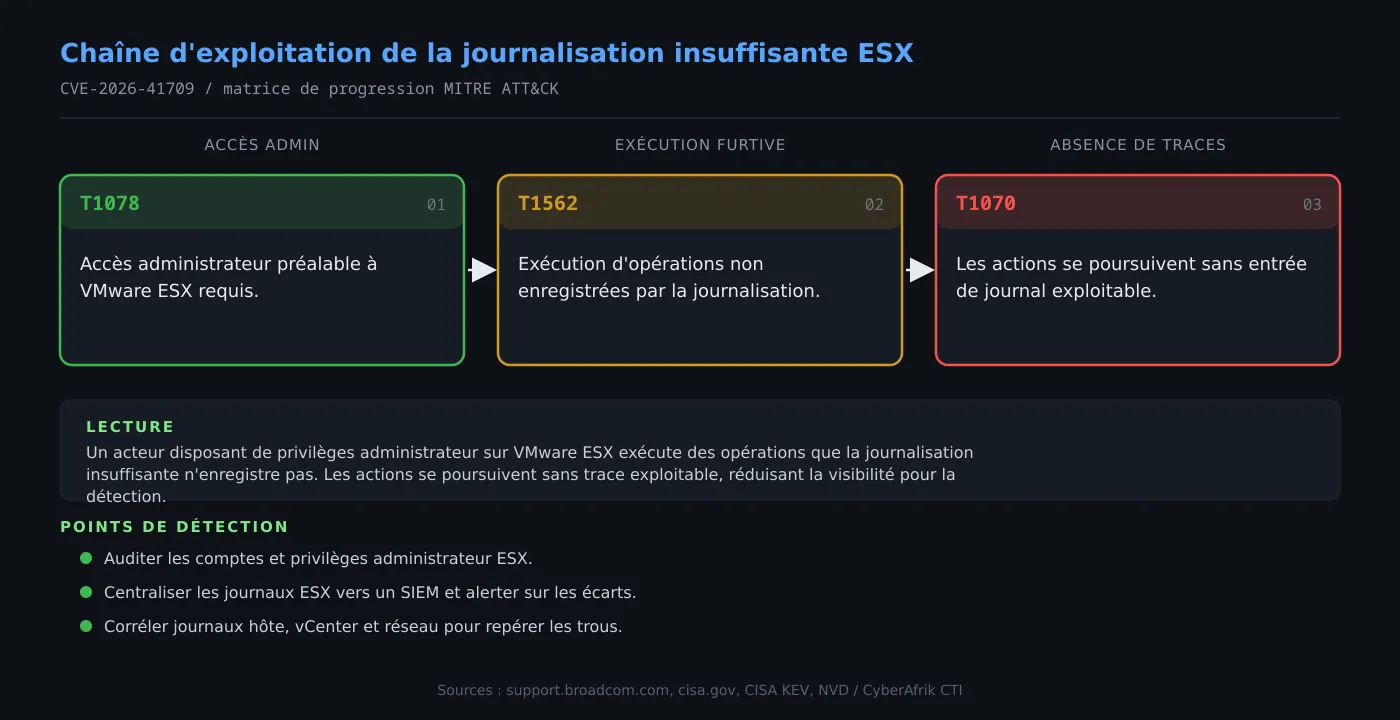
Diagramme de la chaîne d'attaque
Analyse technique
Étape 1 : Accès administrateur préalable
Pour exploiter CVE-2026-41709, l'acteur doit déjà posséder un compte administrateur sur VMware ESX. Cet accès peut provenir d'une compromission antérieure ou de comptes valides. La CVE n'apporte ni élévation de privilèges ni accès initial, elle les suppose acquis. L'avis VMSA-2026-0006 couvre aussi d'autres vulnérabilités critiques, notamment un contournement d'authentification vCenter (CVE-2026-59309) et une traversée de répertoire vCenter (CVE-2026-59310). Ces failles ne sont pas analysées ici, mais elles montrent que la publication regroupe plusieurs problèmes.
Étape 2 : Exécution d'opérations non enregistrées
Avec ces privilèges, l'administrateur malveillant exploite la lacune de journalisation pour effectuer des opérations sans générer d'entrée d'audit. Le composant touché est la couche de journalisation de VMware ESX. Les extraits ne disent pas quelles opérations précises échappent à l'enregistrement. L'effet immédiat est une piste d'audit moins complète, sans altération des données ni interruption de service.
Étape 3 : Dissimulation de l'activité et perte d'auditabilité
Sans entrées de journal, les équipes SOC et les analystes forensiques ne peuvent pas reconstituer la séquence d'actions de l'acteur. Les privilèges restent identiques, mais la traçabilité diminue. Sur le plan défensif, on peut rapprocher ce comportement d'un affaiblissement des défenses (T1562) et d'une absence d'indicateurs générés (T1070), puisque les événements ne sont jamais consignés. Les traces laissées sont minimales, ce qui correspond à l'objectif recherché.
Exposition
Les environnements à risque exécutent VMware ESX et disposent de comptes administrateur susceptibles d'être compromis par d'autres voies. L'exploitation ne fonctionne pas depuis Internet sans privilèges préalables. Un hyperviseur ESX directement exposé sur Internet élargit toutefois la surface permettant d'obtenir ces privilèges. CISA demande aux entités d'évaluer l'exposition Internet de chaque actif et de suivre BOD 26-04 pour les services cloud. Les déploiements sur site comme hébergés sont concernés dès qu'un acteur détient un accès admin.
Indicateurs de compromission
Aucun IOC public documenté à ce jour.
Pistes de détection :
- Surveiller les journaux d'authentification et d'événements vCenter et ESX pour les comptes administrateurs.
- Comparer la séquence des journaux (numéros de séquence, horodatage) pour repérer les périodes sans événement.
- Corréler les journaux de l'hôte ESX avec les journaux vCenter et les flux réseau pour identifier les opérations absentes.
- Alerter sur les modifications de configuration de la journalisation ou du service syslog.
- Centraliser les journaux vers un SIEM avec contrôle d'intégrité et rétention adaptée.
- Auditer les sessions administratives et les actions de configuration critiques.
MITRE ATT&CK
Cartographie analytique. Broadcom et CISA ne fournissent pas de cartographie ATT&CK officielle pour cette CVE.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Defense Evasion | Impair Defenses | T1562 | La vulnérabilité permet d'exécuter des opérations sans journalisation, réduisant la visibilité défensive. |
| Defense Evasion | Indicator Removal | T1070 | L'absence d'entrées de journal équivaut à une absence d'indicateurs générés pour certaines opérations. |
| Initial Access, Defense Evasion, Persistence, Privilege Escalation | Valid Accounts | T1078 | L'exploitation requiert un compte administrateur valide. |
Remédiation : checklist opérationnelle
- Appliquer le correctif pour CVE-2026-41709 en suivant la Response Matrix de VMSA-2026-0006.2. Les versions précises ne figurent pas dans l'extrait fourni, les consulter dans l'avis Broadcom référencé en sources. Aucun contournement n'est proposé.
- Respecter l'échéance CISA du 11 novembre 2026 (BOD 26-04) et intégrer la CVE au programme de gestion des vulnérabilités.
- Limiter les privilèges administrateur ESX au strict nécessaire et réviser les comptes à privilèges.
- Renforcer la journalisation : centralisation syslog vers un SIEM, contrôle d'intégrité des journaux, rétention adaptée.
- Évaluer l'exposition Internet des hyperviseurs ESX et retirer les interfaces de gestion inutilement exposées.
- Réaliser un audit forensique comparatif des journaux existants pour repérer d'éventuelles opérations non journalistées antérieures.
- Suivre les mises à jour cumulatives Broadcom pour intégrer les correctifs des autres CVE du même avis.