Rapport CTI technique du 28 octobre 2026
Résumé exécutif
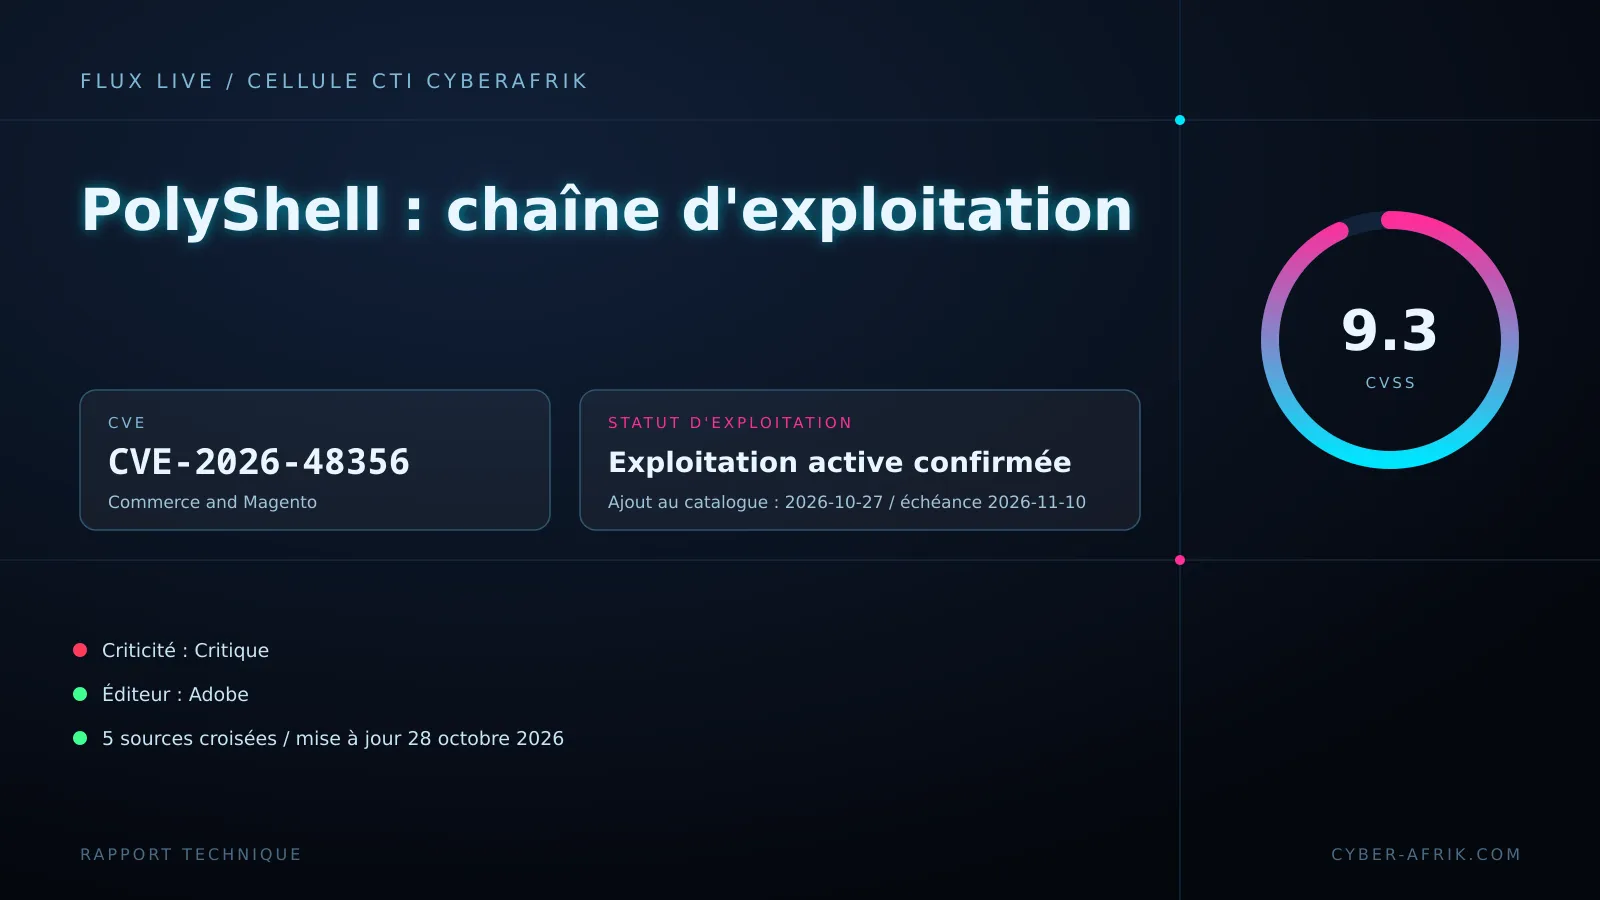
Le 27 octobre 2026, la CISA a inscrit la CVE-2026-48356 au catalogue Known Exploited Vulnerabilities. Cette vulnérabilité touche Adobe Commerce et Magento. Elle relève du téléversement non restreint de fichier au type dangereux (CWE-434) et porte un score CVSS de 9.3. L'éditeur la documente dans l'avis APSB26-73. Sansec suit la campagne sous le nom PolyShell. L'exploitation est automatisée et massive : 471 magasins compromis en une heure le 30 mars 2026, 953 magasins touchés depuis juillet 2025, et un loader JavaScript détecté dans les blocs CMS de 83 magasins en octobre 2026. L'échéance de remédiation fédérale américaine est fixée au 10 novembre 2026.
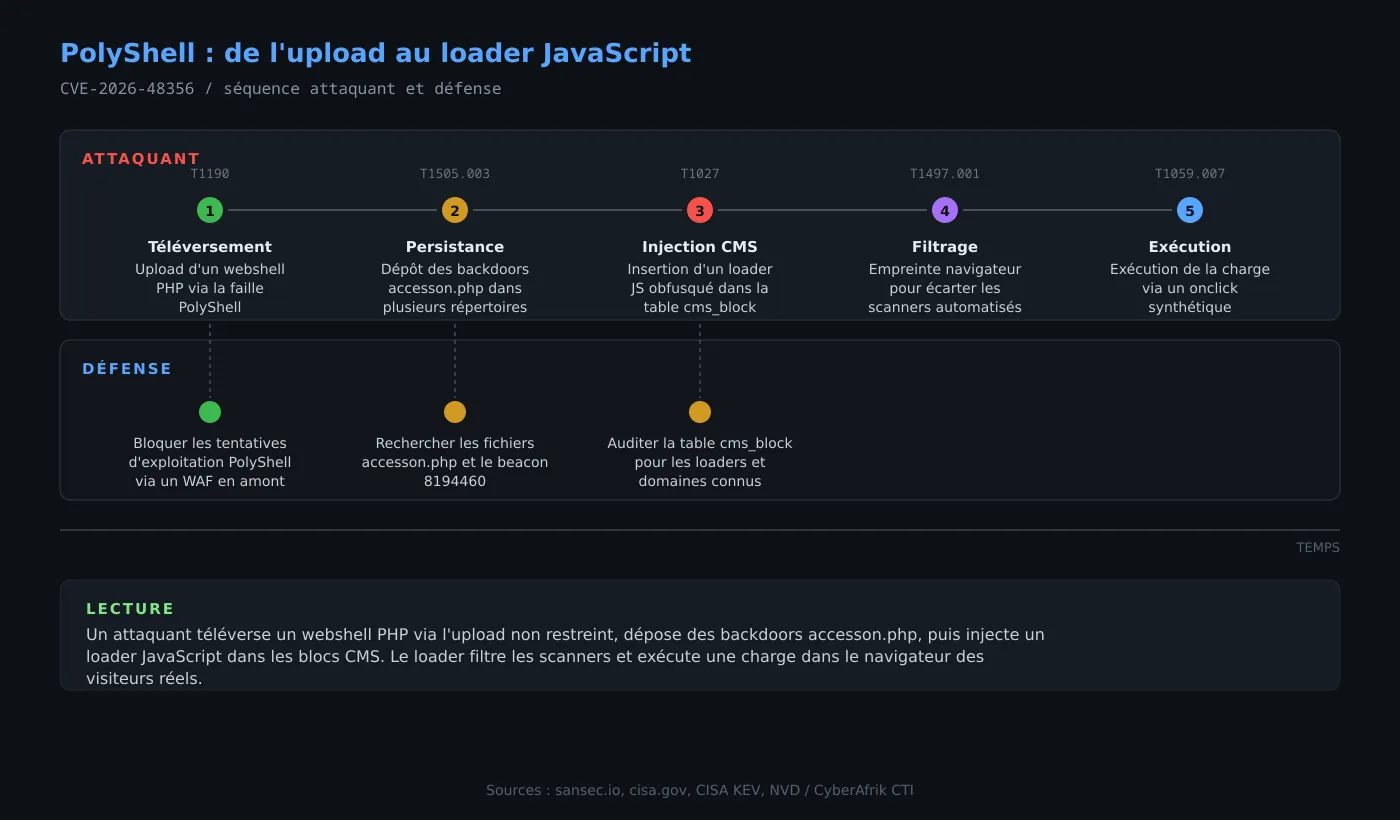
Sansec décrit la chaîne d'exploitation en trois étapes : téléversement d'un webshell PHP, dépôt de backdoors accesson.php dans plusieurs répertoires, injection d'un loader JavaScript dans la table cms_block. Le loader filtre les scanners par empreinte navigateur et exécute une charge dans le navigateur des visiteurs réels. Pour corriger, appliquez l'avis APSB26-73. Il faut aussi rechercher les fichiers plantés et auditer la table cms_block.
Chronologie
| Date | Événement |
|---|---|
| Juillet 2025 | Début du suivi par Sansec de la campagne d'injection, 953 magasins touchés depuis cette date |
| 2026-03-16 | Sansec Shield bloque les attaques PolyShell depuis cette date |
| 2026-03-30 | Vague massive : 471 magasins compromis en une heure, injection depuis lanhd6549tdhse.top |
| 2026-10-06 | Enregistrement du domaine deepveindrilling.com |
| 2026-10-07 | Premiers chargements du loader deepveindrilling.com ; détection eComscan à 21:54 UTC |
| 2026-10-23 | Réécriture des blocs CMS, seconde version du loader avec empreinte navigateur |
| 2026-10-24 | Publication de l'analyse Sansec sur deepveindrilling.com |
| 2026-10-27 | Ajout de la CVE-2026-48356 au catalogue CISA KEV |
| 2026-11-10 | Échéance de remédiation CISA selon BOD 26-04 |
Fiche vulnérabilité
CVE-2026-48356 | CVSS 9.3 (Critique, vecteur non fourni) | Adobe Commerce et Magento
Le défaut relève du CWE-434, téléversement non restreint de fichier au type dangereux. Dans Adobe Commerce et Magento, il permet à un attaquant de téléverser un fichier de type dangereux, en l'occurrence un webshell PHP, sans validation suffisante. Sansec décrit la chaîne PolyShell ainsi : téléversement d'un webshell PHP, dépôt de backdoors accesson.php dans plusieurs répertoires, injection d'un loader JavaScript dans les pages CMS et les blocs statiques. La NVD précise que l'exploitation requiert une interaction utilisateur, la victime devant visiter une URL malveillante ou interagir avec une page compromise, et que le périmètre est modifié. L'exécution de code arbitraire se produit dans le contexte de l'utilisateur courant. Elle correspond à la charge JavaScript exécutée dans le navigateur des visiteurs du magasin compromis.
Les versions affectées et corrigées ne sont pas détaillées dans les données fournies. L'avis Adobe APSB26-73 constitue la référence pour la matrice des versions concernées et des correctifs.
L'exploitation documentée cible des instances Adobe Commerce et Magento accessibles sur Internet. Les sources ne précisent pas de prérequis d'authentification pour le téléversement initial. La chaîne est entièrement automatisée selon Sansec, du téléversement initial à l'injection JavaScript. La NVD indique qu'une interaction utilisateur est requise pour l'exécution côté victime.
Aucun PoC public du téléversement n'est documenté dans les sources fournies. Sansec a publié des échantillons de scripts injectés et des indicateurs de compromission, sans fournir d'exploit du défaut d'upload.
Exploitation active : oui. L'ajout au catalogue KEV le 27 octobre 2026 confirme l'exploitation en conditions réelles. Sansec documente une exploitation de masse depuis mars 2026 et une campagne d'injection suivie depuis juillet 2025. Le lien éventuel avec un rançongiciel est inconnu selon la CISA.
Diagramme de la chaîne d'attaque
Analyse technique
Étape 1 : Téléversement du webshell via PolyShell
L'attaquant exploite le téléversement non restreint pour déposer un webshell PHP sur le serveur Adobe Commerce ou Magento. Ce point d'accès initial fournit une exécution de commandes côté serveur. Sansec a observé cette étape lors de la vague du 30 mars 2026. En une heure, 471 magasins ont été compromis, signe d'une chaîne automatisée.
Étape 2 : Dépôt des backdoors accesson.php
Le webshell dépose des backdoors nommées accesson.php dans plusieurs répertoires. Ces fichiers assurent une persistance indépendante du webshell initial. Sansec associe à ces backdoors un beacon dont la valeur 8194460 correspond au résultat de 409723 multiplié par 20. La présence de accesson.php dans plusieurs répertoires est un marqueur fort de compromission.
Étape 3 : Injection du loader JavaScript dans les blocs CMS
L'attaquant insère un loader JavaScript obfusqué dans la table cms_block, qui contient les blocs statiques rendus par Magento dans les pages de la boutique. eComscan a trouvé le loader dans cms_block sur 148 installations au cours de la campagne, jamais dans core_config_data ni dans les fichiers de thème. Le loader de mars 2026 collecte le referrer, le titre de page et les paramètres de requête avant de charger une ressource externe.
Étape 4 : Filtrage des visiteurs et des scanners
Le serveur du loader ne répond qu'aux visiteurs réels. La version d'octobre 2026 envoie une empreinte navigateur. Elle comprend navigator.webdriver, les globals Selenium, les propriétés cdc_ de ChromeDriver, le GPU WebGL, le nombre de cœurs, la mémoire, la taille d'écran, le fuseau horaire, les langues et les client hints. Un navigateur automatisé reçoit une réponse HTTP 200 sans contenu ajouté, ce qui masque l'infection aux scanners.
Étape 5 : Exécution locale et persistance chez le visiteur
Le loader lit une charge stockée dans localStorage. La version de mars utilise la clé 136c1e07507f4a97 et décode la charge en base64 avant de la placer dans l'attribut onclick d'un élément synthétique, puis déclenche un clic. La version d'octobre utilise la clé fpCode et exécute la charge comme gestionnaire d'événement sans eval(). Un visiteur qui a reçu la charge une fois la réexécute à chaque page suivante, même si le domaine est hors ligne ou bloqué.
Exposition
Les magasins Adobe Commerce et Magento accessibles sur Internet sont les cibles directes. Sansec a relevé 953 magasins touchés depuis juillet 2025. Parmi eux, 471 ont été compromis en une heure le 30 mars 2026 et 83 portaient le loader deepveindrilling.com en octobre 2026. Aucun des magasins compromis lors de la vague de mars n'était client Sansec, ce qui indique que Sansec Shield bloquait déjà l'exploitation. Les visiteurs des magasins compromis sont également exposés à la charge JavaScript chargée par le loader.
Indicateurs de compromission
| Type | Valeur |
|---|---|
| Domaine loader (mars 2026) | lanhd6549tdhse.top |
| URL loader (mars 2026) | https://lanhd6549tdhse.top/KZtBscgb |
| Clé localStorage (mars 2026) | 136c1e07507f4a97 |
| Fichier backdoor | accesson.php |
| Beacon backdoor | 8194460 (résultat de 409723*20) |
| Domaine loader (octobre 2026) | deepveindrilling.com |
| Clé localStorage (octobre 2026) | fpCode |
| URL loader (octobre 2026) | https://deepveindrilling.com/?s=d35c5031 puis https://deepveindrilling.com/?s=49b7ca5f&fp= |
Ces indicateurs sont publiés par Sansec dans ses analyses PolyShell et deepveindrilling.
Pistes de détection :
- Rechercher les fichiers accesson.php dans l'arborescence web et surveiller le beacon 8194460.
- Auditer la table cms_block et les pages CMS pour des scripts inline obfusqués ou des références vers lanhd6549tdhse.top et deepveindrilling.com.
- Surveiller les requêtes sortantes vers des domaines récemment enregistrés, notamment les chemins courts de type /KZtBscgb ou les paramètres s= et fp=.
- Inspecter les scripts qui lisent localStorage puis déclenchent un clic synthétique sur un élément portant un attribut onclick.
- Utiliser un scanner eCommerce spécialisé, eComscan, car une exploration manuelle ou automatisée standard peut recevoir une réponse vide du fait du filtrage par empreinte navigateur.
- Vérifier l'accès en écriture à la base de données après détection : selon Sansec, supprimer le script ne supprime pas l'accès de l'attaquant à la base.
MITRE ATT&CK
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Initial Access | Exploit Public-Facing Application | T1190 | Téléversement du webshell via PolyShell sur l'application exposée |
| Execution | Command and Scripting Interpreter: JavaScript | T1059.007 | Loader JavaScript exécuté dans le navigateur des visiteurs |
| Persistence | Server Software Component: Web Shell | T1505.003 | Backdoors accesson.php déposées dans plusieurs répertoires |
| Defense Evasion | Obfuscated Files or Information | T1027 | JavaScript obfusqué injecté dans les blocs CMS |
| Defense Evasion | Virtualization/Sandbox Evasion: System Checks | T1497.001 | Empreinte navigateur pour écarter les scanners automatisés |
| Discovery | System Information Discovery | T1082 | Collecte du GPU, CPU, mémoire, écran, fuseau et langues via WebGL et client hints |
Cartographie analytique établie à partir des sources Sansec. Aucune cartographie ATT&CK officielle n'est publiée pour cette CVE.
Remédiation : checklist opérationnelle
- Appliquer le correctif de l'avis Adobe APSB26-73 pour Adobe Commerce et Magento. Les versions corrigées exactes figurent dans la matrice de l'avis, non détaillée dans les données fournies.
- Respecter l'échéance CISA du 10 novembre 2026 dans le cadre de BOD 26-04 et évaluer l'exposition Internet de chaque instance.
- Rechercher et supprimer les backdoors accesson.php ainsi que tout webshell téléversé, puis réévaluer l'accès en écriture à la base de données.
- Auditer la table cms_block et les pages CMS pour retirer les loaders injectés et les références aux domaines connus.
- Exécuter eComscan ou un scanner eCommerce équivalent pour détecter la gamme complète des charges PolyShell, backdoors et scripts injectés.
- Déployer une protection en amont, par exemple Sansec Shield, pour bloquer les tentatives d'exploitation PolyShell pendant la fenêtre de correctif.
- Si la correction n'est pas disponible, appliquer les mesures d'atténuation de l'éditeur ou interrompre l'utilisation du produit, conformément à la consigne CISA pour les services cloud.