Rapport CTI technique du 22 septembre 2026
Résumé exécutif
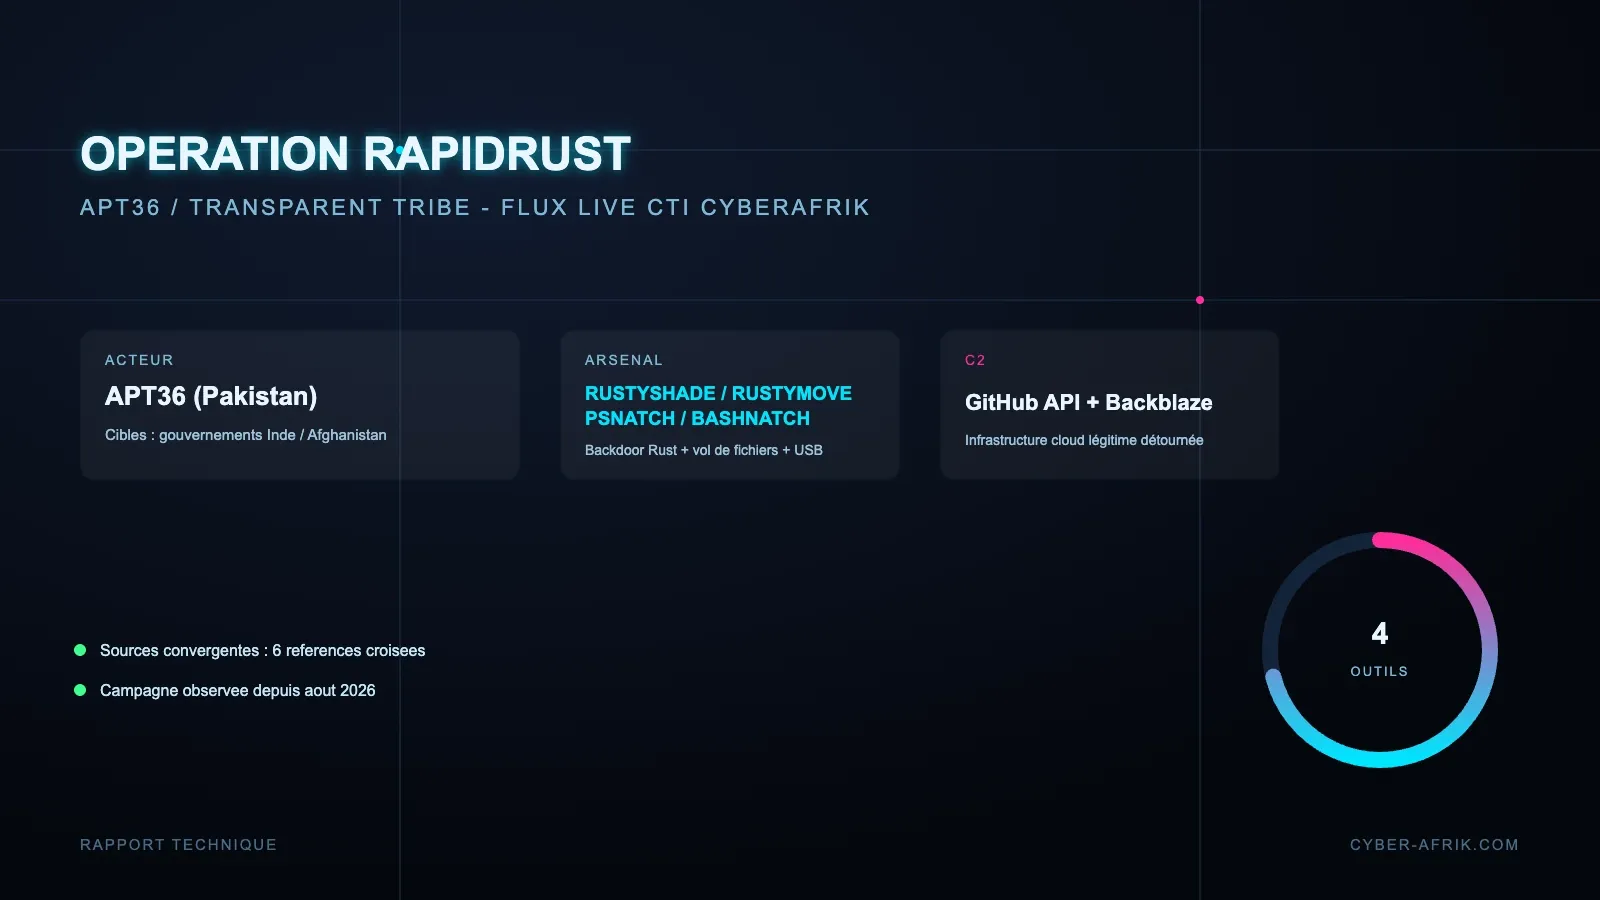
Zscaler ThreatLabz a documenté en septembre 2026 une nouvelle vague d'activité du groupe APT36 (aussi suivi sous le nom Transparent Tribe), un acteur lié au Pakistan actif depuis plusieurs années contre des cibles gouvernementales et militaires indiennes. La campagne, baptisée Operation RapidRust et observée à partir d'août 2026, introduit quatre nouveaux outils : le backdoor RUSTYSHADE écrit en Rust, l'utilitaire de propagation RUSTYMOVE conçu pour atteindre des réseaux isolés via des supports amovibles, et les deux voleurs de fichiers PSNATCH (Windows) et BASHNATCH (Linux). C'est la première publication détaillée sur le groupe depuis janvier 2026, et elle montre un acteur qui continue à faire évoluer ses TTP plutôt qu'à les figer.
Ce qui distingue cette campagne d'une simple mise à jour d'outillage, c'est le choix d'infrastructure : APT36 utilise des dépôts GitHub privés comme canal de commande et contrôle via l'API REST de la plateforme, s'appuie sur le stockage cloud Backblaze pour héberger ses outils post-compromission, et enregistre des domaines typosquattés imitant des médias indiens populaires pour distribuer ses scripts PowerShell intermédiaires. Cette dépendance à des services cloud légitimes complique la détection réseau classique fondée sur la réputation de domaine ou d'adresse IP, puisque le trafic vers GitHub ou Backblaze se fond dans l'activité normale d'un poste de travail.
Chronologie
| Date | Événement |
|---|---|
| Janvier 2026 | Dernière publication de référence sur les TTP d'APT36 avant la présente campagne |
| Août 2026 | Zscaler ThreatLabz observe le début de l'activité Operation RapidRust |
| Début septembre 2026 | Publication du rapport Zscaler ThreatLabz documentant RUSTYSHADE, RUSTYMOVE, PSNATCH et BASHNATCH |
| 22/09/2026 | Rédaction du présent rapport |
Fiche d'acteur et de campagne
APT36 / Transparent Tribe | Origine présumée : Pakistan | Cibles : organisations gouvernementales et de défense en Inde et en Afghanistan
APT36 est un acteur suivi depuis plusieurs années par l'industrie de la threat intelligence pour ses campagnes de reconnaissance et d'espionnage ciblant des institutions gouvernementales et militaires sud-asiatiques. Operation RapidRust illustre une évolution de sa boîte à outils, avec un passage plus marqué vers des implants écrits en Rust et une infrastructure de commande et contrôle bâtie sur des services web légitimes plutôt que sur des serveurs dédiés.
RUSTYSHADE est un nouveau backdoor Windows 64 bits écrit en Rust. Il utilise des dépôts GitHub privés contrôlés par l'attaquant pour ses communications de commande et contrôle via l'API REST de GitHub, et chiffre ces communications avec AES-256-GCM. L'usage d'un langage compilé natif comme Rust, combiné à un canal C2 qui transite par une plateforme légitime largement autorisée dans les politiques de filtrage d'entreprise, réduit la surface de détection par les outils classiques de filtrage réseau et de reprise de signature.
RUSTYMOVE occupe un rôle plus restreint : il copie des fichiers malveillants pré-positionnés vers les supports amovibles connectés à une machine infectée, dans le but explicite d'atteindre des réseaux isolés physiquement (air-gapped) qui ne sont normalement pas accessibles par un canal réseau classique. Il ne dispose d'aucun canal de commande et contrôle propre ni de charge utile cachée intégrée, ce qui confirme que sa seule fonction est la propagation physique via clé USB. Il suit l'identifiant unique du lecteur pour éviter de recopier les mêmes fichiers plusieurs fois.
PSNATCH et BASHNATCH forment la paire de voleurs de fichiers de la campagne, respectivement pour Windows (PowerShell) et Linux (Bash). Les deux outils parcourent une liste préconfigurée de répertoires et d'extensions de fichiers, puis exfiltrent les documents correspondants vers les dépôts GitHub privés de l'attaquant, réutilisant le même canal que RUSTYSHADE.
PoC disponible : sans objet, il s'agit d'un ensemble d'outils opérationnels déployés par un acteur étatique présumé, pas d'une vulnérabilité logicielle à reproduire.
Patch/mitigation : aucun correctif logiciel applicable, la défense repose sur la détection comportementale et le contrôle des vecteurs d'infrastructure utilisés par la campagne (voir checklist de remédiation).
Diagramme de la chaîne d'attaque
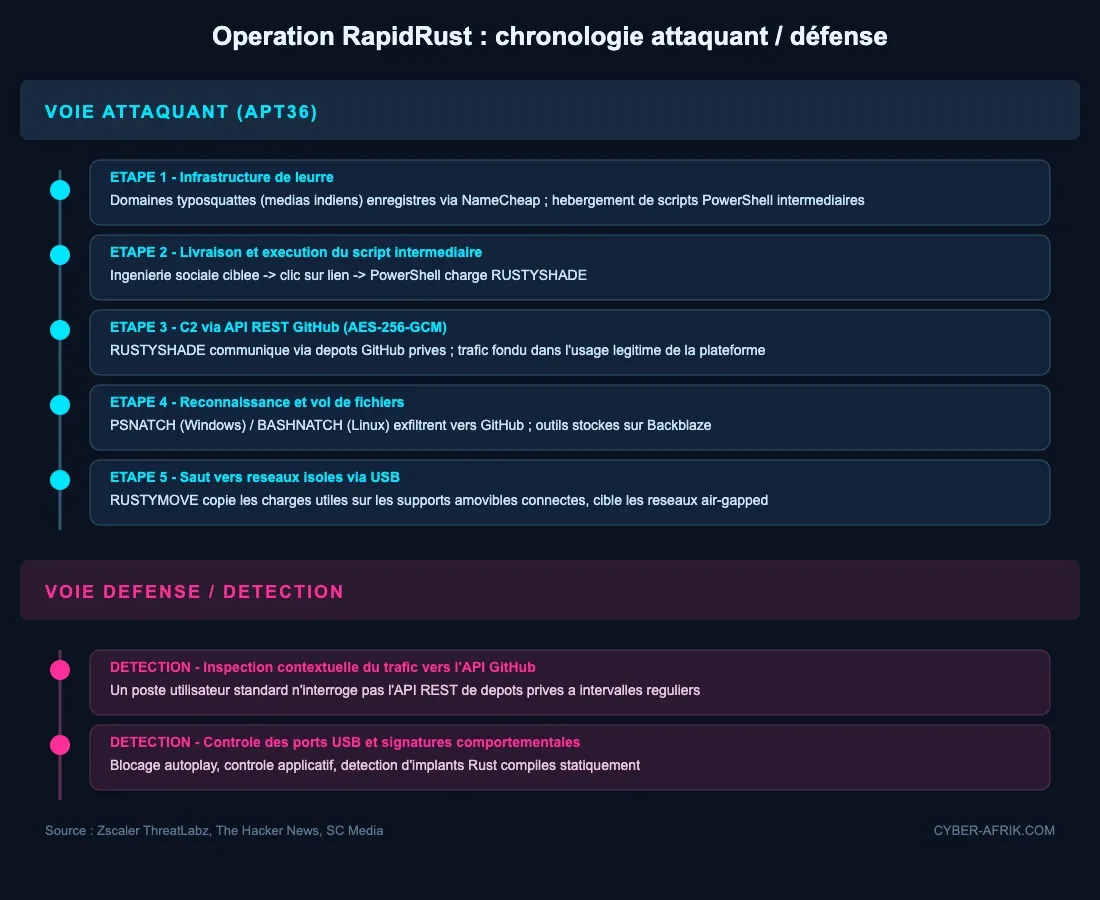
Chronologie attaquant/défense de la campagne, de l'enregistrement d'infrastructure à la détection par Zscaler ThreatLabz. Sources : Zscaler ThreatLabz, The Hacker News, SC Media.
Analyse technique
Étape 1 : mise en place de l'infrastructure de leurre
APT36 enregistre des domaines typosquattés imitant des médias indiens populaires (par exemple des variantes proches de ThePrint et India Today) via le registrar NameCheap. Ces domaines hébergent des scripts PowerShell intermédiaires et des charges utiles de second niveau, donnant à la chaîne d'infection une apparence légitime pour une victime qui cliquerait sur un lien censé pointer vers un article d'actualité.
Étape 2 : livraison et exécution du script intermédiaire
La victime, probablement via un lien reçu par un message d'ingénierie sociale ciblé, accède au domaine typosquatté et déclenche l'exécution d'un script PowerShell intermédiaire. Ce script agit comme chargeur pour les outils suivants de la chaîne, RUSTYSHADE en particulier.
Étape 3 : établissement du canal de commande et contrôle via GitHub
Une fois RUSTYSHADE actif sur la machine compromise, le backdoor établit sa communication de commande et contrôle en interrogeant l'API REST de dépôts GitHub privés contrôlés par l'attaquant. Les échanges sont chiffrés avec AES-256-GCM, et le choix de GitHub comme infrastructure de transport permet au trafic malveillant de se fondre dans l'usage normal de la plateforme par les développeurs et administrateurs système, un usage rarement bloqué par les politiques de filtrage web d'entreprise.
Étape 4 : reconnaissance et vol de données
Les opérateurs déploient PSNATCH ou BASHNATCH selon le système d'exploitation ciblé pour exécuter des commandes de reconnaissance système, utilisateur et réseau, puis exfiltrer les fichiers correspondant à une liste préconfigurée d'extensions vers les dépôts GitHub privés de l'attaquant, réutilisant le canal déjà établi par RUSTYSHADE.
Étape 5 : tentative de saut vers des réseaux isolés
Lorsque l'objectif de l'opérateur inclut un réseau physiquement isolé, RUSTYMOVE copie les charges utiles pré-positionnées sur tout support USB connecté à la machine infectée. Cette étape mise sur le transfert humain du support amovible vers un poste connecté au réseau air-gapped, une méthode qui contourne entièrement les contrôles réseau périmétriques puisqu'aucune connexion réseau directe n'est nécessaire entre les deux environnements.
Indicateurs de compromission
| Type | Valeur |
|---|---|
| Domaines typosquattés | Domaines imitant des médias indiens populaires, enregistrés via NameCheap (noms exacts non publiés intégralement dans les sources consultées) |
| Infrastructure de stockage | Comptes Backblaze utilisés pour héberger les outils post-compromission |
| Canal C2 | Dépôts GitHub privés interrogés via l'API REST de GitHub |
| Outils identifiés | RUSTYSHADE (backdoor Rust Windows 64 bits), RUSTYMOVE (propagation USB), PSNATCH (voleur de fichiers PowerShell), BASHNATCH (voleur de fichiers Bash) |
Les indicateurs statiques complets (empreintes de fichiers, identifiants exacts des dépôts GitHub et des comptes Backblaze) n'ont pas été intégralement repris dans les s/urces publiques consultées pour ce rapport. Se référer au rapport original de Zscaler ThreatLabz pour la liste exhaustive des indicateurs techniques avant tout déploiement de règles de détection en production.
MITRE ATT&CK
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Développement de ressources | Acquire Infrastructure: Domains | T1583.001 | Enregistrement de domaines typosquattés imitant des médias indiens via NameCheap |
| Commande et contrôle | Web Service: Bidirectional Communication | T1102.002 | RUSTYSHADE utilise l'API REST de dépôts GitHub privés comme canal C2 bidirectionnel |
| Commande et contrôle | Encrypted Channel: Symmetric Cryptography | T1573.001 | Chiffrement AES-256-GCM des communications C2 de RUSTYSHADE |
| Collection | Data from Local System | T1005 | PSNATCH et BASHNATCH parcourent des répertoires locaux pour identifier les fichiers à exfiltrer |
| Exfiltration | Exfiltration Over Web Service | T1567 | Les fichiers collectés sont exfiltrés vers les dépôts GitHub privés de l'attaquant |
| Propagation latérale | Replication Through Removable Media | T1091 | RUSTYMOVE copie des charges utiles sur les supports USB connectés pour atteindre des réseaux isolés |
Cette cartographie est une lecture technique construite à partir des capacités décrites par Zscaler ThreatLabz, aucune cartographie ATT&CK officielle exhaustive n'a été publiée pour cette campagne spécifique à la date de rédaction.
Remédiation : checklist opérationnelle
- Bloquer ou surveiller étroitement, sur les postes des organisations gouvernementales et de défense en Inde et en Afghanistan, tout accès à des domaines récemment enregistrés imitant des médias d'actualité nationaux, en particulier ceux créés dans les semaines précédentes via des registrars à bas coût comme NameCheap.
- Mettre en place une inspection du trafic sortant vers l'API GitHub qui tienne compte du contexte : un poste utilisateur standard n'a normalement aucune raison d'interroger l'API REST de dépôts privés à intervalles réguliers, contrairement à un poste de développement.
- Restreindre ou surveiller l'usage de comptes de stockage cloud grand public (Backblaze et équivalents) depuis les postes qui ne relèvent pas d'un usage professionnel identifié à ce service.
- Désactiver l'exécution automatique et l'autoplay sur les ports USB des postes en contact avec des réseaux sensibles ou isolés, et déployer un contrôle applicatif limitant l'exécution de binaires non signés depuis un support amovible.
- Former les utilisateurs à haut risque (personnel gouvernemental, défense) à la reconnaissance de liens imitant des sites d'actualité légitimes, notamment via la vérification systématique du domaine avant tout clic sur un lien reçu par message.
- Déployer une détection comportementale côté endpoint capable d'identifier des implants Rust compilés statiquement, qui échappent souvent aux signatures antivirus classiques orientées vers des familles de malware en C ou en .NET.
- Auditer les journaux de connexion sortante sur les segments réseau isolés ou sensibles à la recherche de tout transfert de fichier récent depuis un support USB non répertorié, en particulier sur les postes ayant eu un contact préalable avec un réseau connecté à Internet.
Sources
- Operation RapidRust: New APT36 Malware Tools - Zscaler ThreatLabz
- Transparent Tribe Deploys New Rust Backdoor Using Private GitHub Repositories for C2 - The Hacker News
- Transparent Tribe targets India, Afghanistan with new malware in Operation RapidRust - SC Media
- APT36 Targets Indian Government and Defense Organizations With New Rust Malware Arsenal - GBHackers
- APT36 Uses RUSTYSHADE and USB Malware to Target Government and Defense Organizations - Cyberpress
- Operation RapidRust APT36 Campaign Targets Governments - Security Online