Rapport CTI technique du 22 septembre 2026
Résumé exécutif
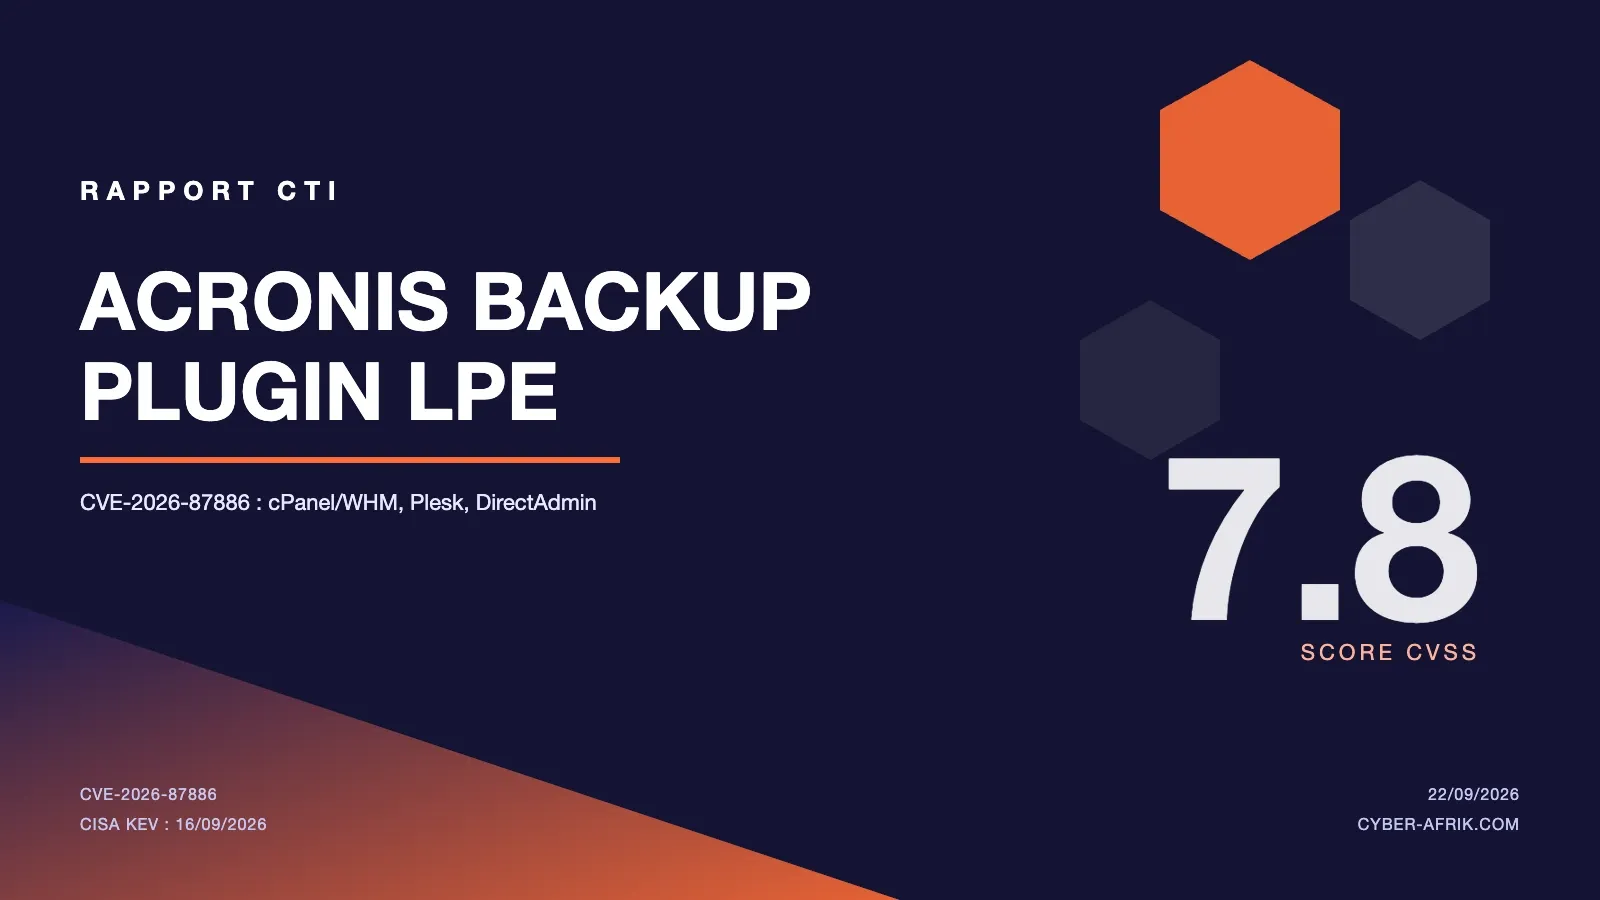
Acronis a publié le 15 septembre 2026 l'avis SEC-10986 pour CVE-2026-87886, une faille d'élévation de privilèges locale notée 7.8 sur l'échelle CVSS qui touche ses plugins de sauvegarde pour panneaux d'hébergement Linux : Acronis Backup pour cPanel & WHM (versions antérieures à la build 1.9.3.1021), l'extension pour Plesk (antérieure à 1.8.11.638) et le plugin pour DirectAdmin (antérieur à 1.2.3.238). La cause racine est une mauvaise configuration des permissions de fichiers, une famille de défauts (CWE-276, permissions par défaut incorrectes) qui semble anodine sur le papier mais qui, combinée à un démon de sauvegarde tournant avec des privilèges élevés, devient un vecteur d'élévation de privilèges local fiable.
Le scénario réaliste est celui d'un hébergeur mutualisé : un attaquant obtient un accès de bas niveau sur un serveur, typiquement en exploitant une vulnérabilité dans un site web hébergé ou en abusant d'une clé SSH mal protégée, puis utilise les permissions trop permissives laissées par Acronis pour faire exécuter du code arbitraire au démon de sauvegarde lors de ses opérations planifiées. Ce démon tournant en root, le résultat est une élévation complète. Acronis confirme une exploitation active mais limitée et ciblée contre des déploiements cPanel & WHM, CISA a ajouté la faille à son catalogue KEV le 16 septembre 2026 avec une échéance de remédiation fixée au 19 septembre pour les agences fédérales américaines.
Chronologie
| Date | Événement |
|---|---|
| 15/09/2026 | Acronis publie l'avis SEC-10986 documentant CVE-2026-87886 |
| 16/09/2026 | Rapports publics confirmant l'exploitation active en conditions réelles |
| 16/09/2026 | CISA ajoute CVE-2026-87886 à son catalogue KEV |
| 19/09/2026 | Date limite de remédiation pour les agences fédérales américaines (FCEB) |
| 22/09/2026 | Rédaction du présent rapport |
Fiche vulnérabilité
CVE-2026-87886 | CVSS 3.1 : 7.8 (Élevée) | Acronis Backup plugin pour cPanel & WHM, extension Plesk et plugin DirectAdmin (Linux)
Le défaut réside dans une configuration incorrecte des contrôles d'accès du système de fichiers lors de l'installation ou de l'exécution des plugins Acronis. Des fichiers de configuration ou des répertoires utilisés par le service de sauvegarde sont laissés accessibles en écriture à des utilisateurs qui ne devraient pas pouvoir les modifier. Comme le démon Acronis s'exécute avec des privilèges système élevés pour effectuer ses opérations planifiées, un attaquant capable d'écrire dans ces emplacements peut faire exécuter son propre code au moment où le démon déclenche sa tâche suivante, typiquement via cron.
Conditions d'exploitation : l'attaquant doit d'abord disposer d'un accès local de bas niveau, obtenu par exemple via l'exploitation d'une vulnérabilité applicative sur un site hébergé sur le même serveur ou via une clé SSH insuffisamment protégée. Ce n'est donc pas une vulnérabilité exploitable directement depuis Internet sans étape préalable, ce qui explique le score de 7.8 plutôt qu'un score maximal, mais elle reste critique dans tout environnement d'hébergement mutualisé où plusieurs clients partagent la même machine.
PoC disponible : non publiquement documenté dans les sources consultées à la date de rédaction. L'exploitation observée est qualifiée de limitée et ciblée, ce qui suggère un usage par un nombre restreint d'acteurs plutôt qu'une diffusion massive d'un exploit générique.
Patch/mitigation : mettre à jour vers Acronis Backup plugin pour cPanel & WHM build 1.9.3.1021 ou supérieure, l'extension Plesk build 1.8.11.638 ou supérieure, et le plugin DirectAdmin build 1.2.3.238 ou supérieure. Aucune exploitation confirmée sur les déploiements Plesk à la date de rédaction, mais Acronis recommande la mise à jour sur les trois plateformes par prudence.
Diagramme de la chaîne d'attaque
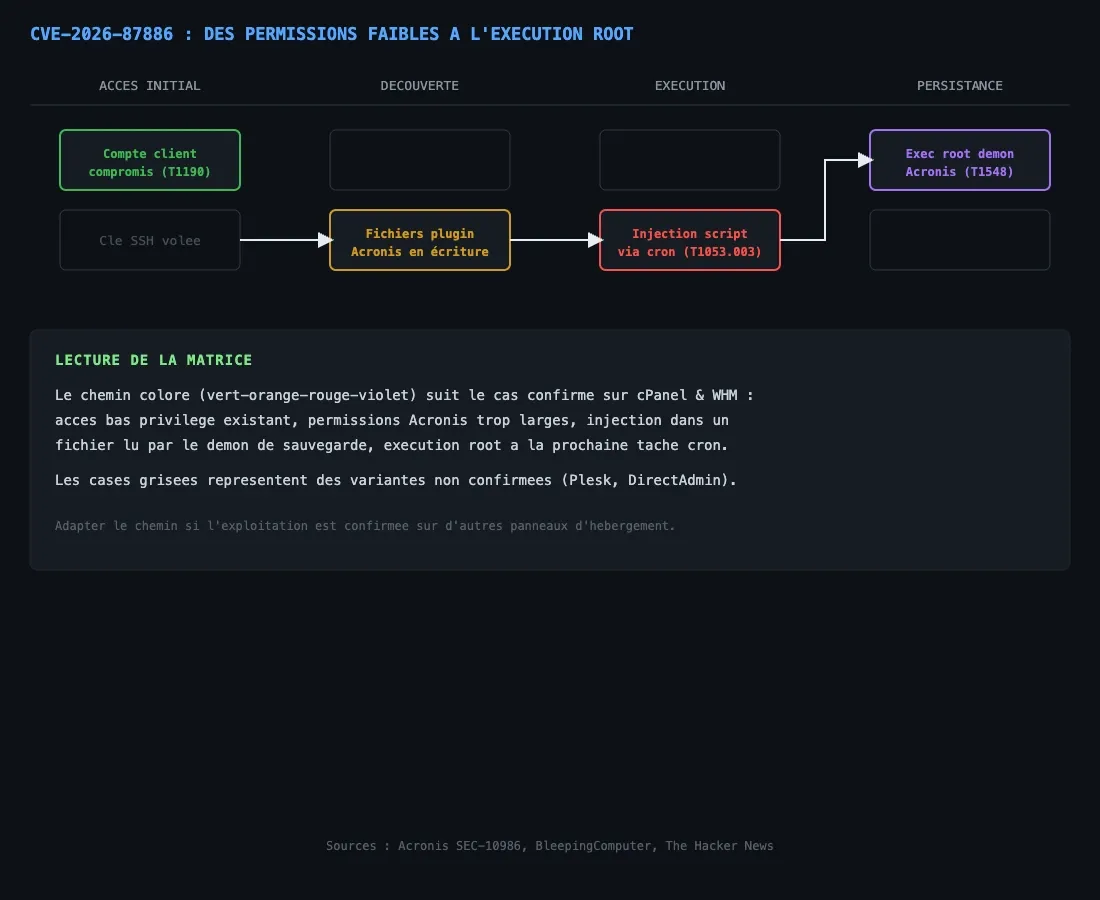
Matrice de progression montrant le chemin réellement emprunté (accès de bas niveau vers exécution root via cron) parmi les alternatives possibles selon la plateforme d'hébergement. Sources : Acronis SEC-10986, BleepingComputer, The Hacker News, Help Net Security.
Analyse technique
Étape 1 : obtention d'un accès local de bas niveau
L'attaquant obtient un premier point d'appui sur le serveur d'hébergement, sans lien direct avec Acronis. Les vecteurs classiques dans ce contexte incluent l'exploitation d'une vulnérabilité applicative dans un site web hébergé sur cPanel, WHM, Plesk ou DirectAdmin, ou la compromission d'une clé SSH mal protégée appartenant à un compte client du panneau d'hébergement.
Étape 2 : identification des permissions faibles laissées par le plugin Acronis
Une fois sur le système avec des privilèges limités, l'attaquant énumère les fichiers et répertoires associés au plugin de sauvegarde Acronis installé sur le panneau. Les permissions par défaut incorrectement configurées (CWE-276) permettent l'écriture par des comptes qui ne devraient normalement pas y avoir accès.
Étape 3 : injection dans un fichier ou script exécuté par le démon privilégié
L'attaquant modifie un fichier de configuration ou dépose un script dans un emplacement que le démon de sauvegarde, exécuté avec des privilèges système élevés, va lire ou exécuter lors de sa prochaine opération planifiée. Cette planification passe typiquement par cron, ce qui donne à l'attaquant un délai prévisible avant l'exécution de son code.
Étape 4 : exécution privilégiée et élévation vers root
Lorsque le démon Acronis déclenche sa tâche planifiée, il exécute le contenu injecté avec ses propres privilèges, root dans la configuration standard des panneaux d'hébergement concernés. L'attaquant, initialement limité à un compte client, obtient ainsi un contrôle complet du serveur partagé, avec un impact potentiel sur l'ensemble des autres clients hébergés sur la même machine.
Indicateurs de compromission
| Type | Valeur |
|---|---|
| Fichiers à auditer | Permissions des répertoires et fichiers de configuration du plugin Acronis Backup (cPanel & WHM, Plesk, DirectAdmin), notamment ceux accessibles en écriture par des comptes non privilégiés |
| Processus suspects | Processus enfants inattendus lancés par le démon de sauvegarde Acronis lors de l'exécution de ses tâches cron planifiées |
| Cible confirmée | Déploiements Acronis Backup plugin pour cPanel & WHM, exploitation active et ciblée constatée par Acronis |
Aucun hachage de fichier malveillant, domaine C2 ou empreinte réseau spécifique n'a été publié par Acronis ou par les éditeurs ayant relayé l'alerte à la date de rédaction. La détection repose sur l'audit local des permissions et des processus, pas sur des indicateurs réseau.
MITRE ATT&CK
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Accès initial (prérequis) | Exploit Public-Facing Application | T1190 | L'attaquant doit d'abord compromettre un site ou service hébergé pour obtenir l'accès local nécessaire |
| Élévation de privilèges | Abuse Elevation Control Mechanism | T1548 | L'attaquant détourne un mécanisme d'exécution privilégiée légitime (le démon de sauvegarde) plutôt que d'exploiter un débordement mémoire classique |
| Persistance / Élévation | Scheduled Task/Job: Cron | T1053.003 | Le vecteur d'exécution privilégiée passe par la tâche planifiée cron du démon Acronis |
Cette cartographie est une lecture technique construite à partir des éléments confirmés par Acronis et les éditeurs ayant analysé la faille, aucune cartographie ATT&CK officielle n'a été publiée par Acronis à la date de rédaction.
Remédiation : checklist opérationnelle
- Mettre à jour immédiatement tout plugin Acronis Backup pour cPanel & WHM vers la build 1.9.3.1021 ou supérieure sur les serveurs d'hébergement mutualisé, cible confirmée de l'exploitation active.
- Mettre à jour l'extension Plesk vers la build 1.8.11.638 et le plugin DirectAdmin vers la build 1.2.3.238, par prudence même en l'absence d'exploitation confirmée sur ces plateformes.
- Auditer manuellement les permissions des répertoires et fichiers associés au plugin Acronis sur les serveurs non encore patchés, et retirer tout droit d'écriture accordé à des comptes non privilégiés.
- Surveiller les processus enfants générés par le démon de sauvegarde Acronis lors de ses exécutions cron, en particulier tout processus inattendu ou binaire non reconnu.
- Sur les environnements d'hébergement mutualisé, revoir l'isolation entre comptes clients (permissions de fichiers, cloisonnement SSH) indépendamment de ce correctif, car ce type de faille recycle systématiquement un accès de bas niveau préexistant.
- Conserver une copie des journaux cron et des journaux d'exécution du démon Acronis antérieurs à la mise à jour, en cas de nécessité d'investigation rétroactive sur un serveur exposé avant le 15 septembre 2026.
Sources
- Acronis warns of actively exploited flaw in its cPanel backup plugin - BleepingComputer
- Acronis cPanel Backup Plugin Vulnerability Exploited in Targeted Attacks - The Hacker News
- Acronis backup plugin flaw exploited in targeted attacks (CVE-2026-87886) - Help Net Security
- CISA Warns Attackers Are Exploiting Acronis Backup Flaw on Linux Servers - eSecurity Planet
- Acronis Backup Plugin Vulnerability Exploited in the Wild to Gain Elevated Linux Privileges - GBHackers
- CISA Adds Two Known Exploited Vulnerabilities to Catalog