Rapport CTI technique du 8 novembre 2026
Résumé exécutif
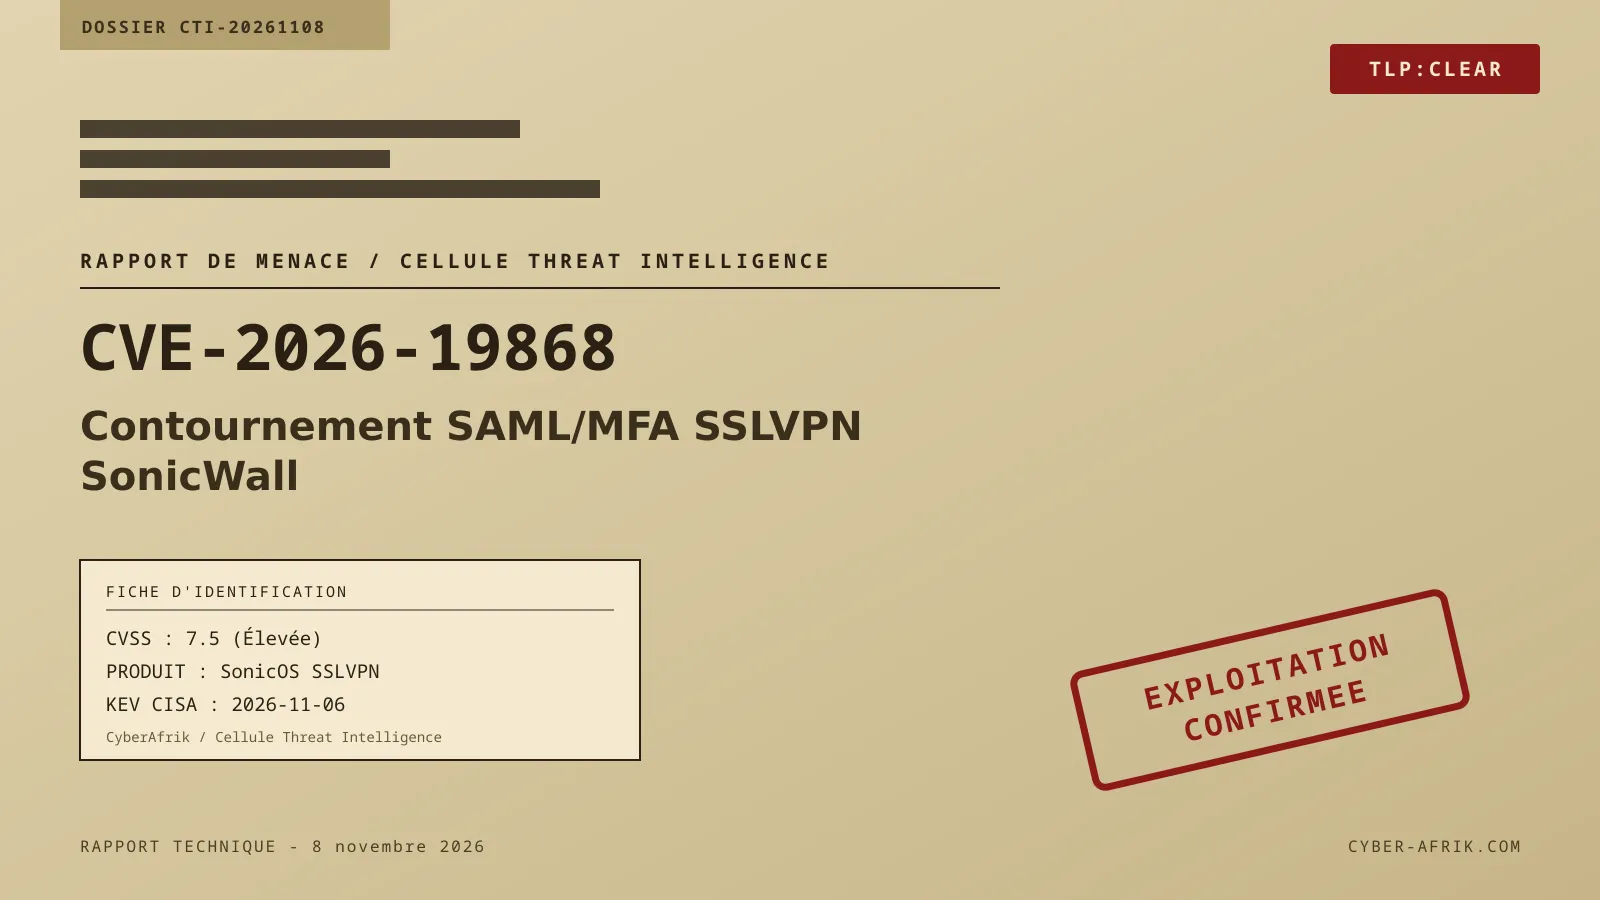
CVE-2026-19868 affecte le service SSLVPN de SonicOS. Un utilisateur qui dispose d'identifiants valides pour une méthode d'authentification alternative peut contourner les contrôles d'authentification SAML, y compris le MFA imposé par SAML. SonicWall a publié l'avis SNWLID-2026-0014. La CISA a ajouté la faille au catalogue KEV le 6 novembre 2026, avec une échéance de remédiation au 20 novembre 2026.
Le score CVSS est de 7.5, ce qui correspond à une criticité élevée. La CWE associée est CWE-308 (utilisation d'une authentification à facteur unique). L'inscription au KEV indique une exploitation en conditions réelles. Selon la CISA, l'usage dans des campagnes de rançongiciel reste inconnu. La couverture presse du 7 et 8 novembre 2026 mentionne des correctifs et une exploitation active, sans apporter de détail technique exploitable.
Chronologie
| Date | Événement |
|---|---|
| 2026-11-06 | Ajout de CVE-2026-19868 au catalogue CISA KEV. CISA indique que le triage forensique requis par BOD 26-04 est non. |
| 2026-11-07 | Couverture presse mentionnant un correctif SonicWall et une exploitation active, notamment BleepingComputer, SecurityWeek et Security Affairs. |
| 2026-11-08 | Couverture presse complémentaire, dont CyberSecurityNews, sur une exploitation potentielle in the wild. |
| 2026-11-20 | Échéance de remédiation fixée par CISA dans le catalogue KEV. |
Fiche vulnérabilité
CVE-2026-19868 | CVSS 7.5 (élevé) | SonicOS SSLVPN
CISA et le NVD décrivent un défaut d'application de l'authentification dans le service SSLVPN de SonicOS. Un utilisateur qui possède des identifiants valides pour une méthode d'authentification alternative peut contourner les contrôles d'authentification SAML. L'exploitation réussie contourne aussi le MFA appliqué par SAML. Quand un portail SSLVPN accepte plusieurs méthodes d'authentification, la présence d'identifiants valides sur une méthode alternative suffit à établir une session sans que la politique SAML et son MFA soient appliqués. Les détails techniques de l'avis SonicWall SNWLID-2026-0014 ne figurent pas dans les extraits consultés.
Les versions affectées et les versions corrigées ne sont pas listées dans les données fournies. L'avis SonicWall SNWLID-2026-0014 doit être consulté pour obtenir la matrice exacte.
Pour être exploitée, la vulnérabilité requiert un accès réseau au service SSLVPN et des identifiants valides pour une méthode d'authentification alternative. Aucune interaction utilisateur n'est nécessaire au-delà de la connexion. Le service doit être configuré avec SAML et au moins une méthode alternative acceptée. Les passerelles exposées sur Internet forment la surface d'attaque principale.
Aucun PoC public n'est documenté dans les sources fournies.
L'ajout au catalogue KEV le 6 novembre 2026 confirme que la CISA considère la vulnérabilité comme exploitée en conditions réelles. Le champ Known To Be Used in Ransomware Campaigns est Unknown. Le champ Forensic triage required per BOD 26-04 est No. La couverture presse du 7 novembre 2026 mentionne une exploitation active, sans détail technique exploitable.
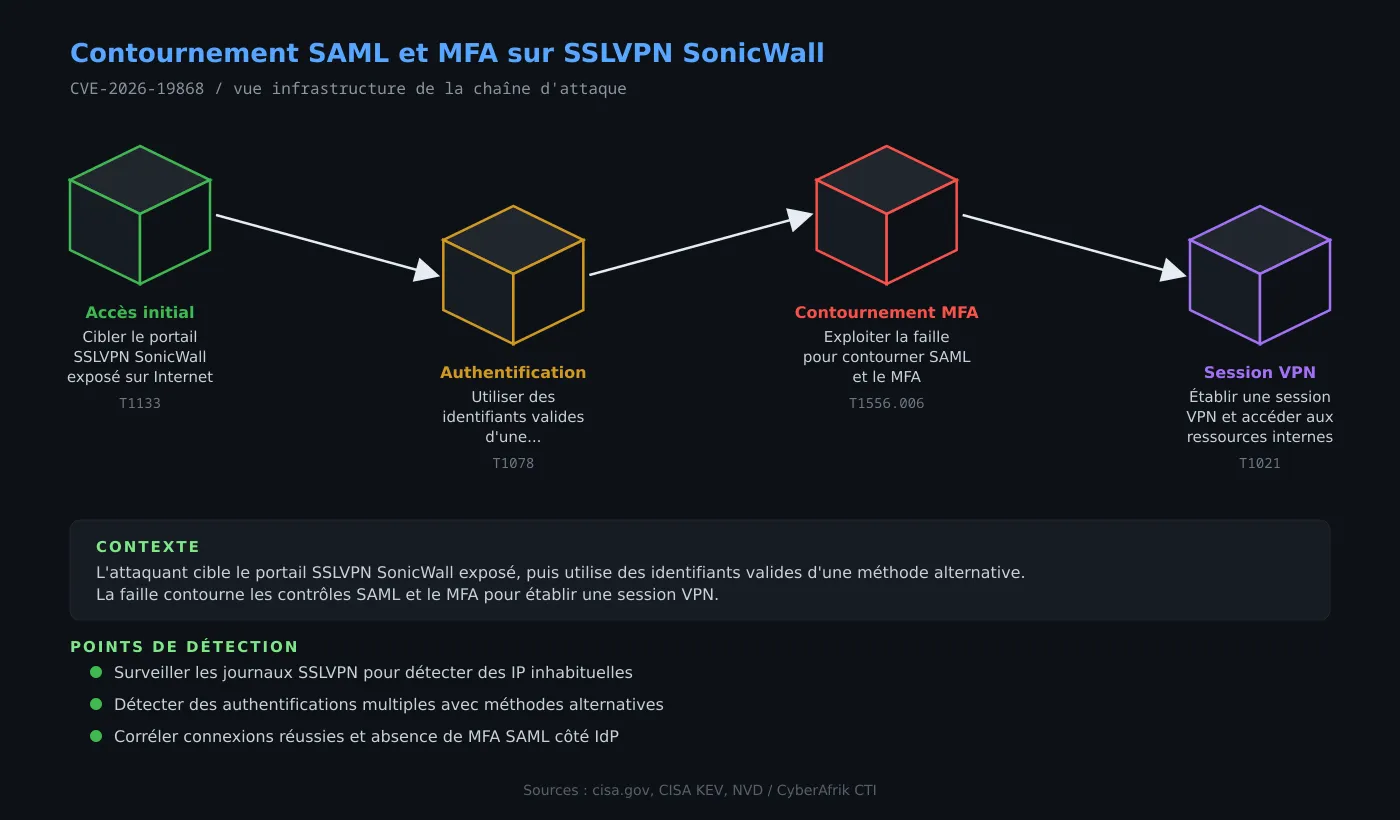
Diagramme de la chaîne d'attaque
Analyse technique
Étape 1 : ciblage du portail SSLVPN exposé
L'attaquant identifie une passerelle SonicWall dont le service SSLVPN est accessible depuis Internet. La CISA demande explicitement aux responsables d'évaluer l'exposition Internet de chaque actif, ce qui confirme que les portails exposés constituent la cible privilégiée. Les journaux du portail peuvent enregistrer des tentatives de connexion ou des balayages préalables.
Étape 2 : authentification avec une méthode alternative
L'attaquant s'authentifie avec des identifiants valides pour une méthode alternative, par exemple un compte local ou un annuaire accepté en parallèle de SAML. Ces identifiants peuvent provenir de credential stuffing, d'hameçonnage ou d'une fuite de données. Les extraits consultés ne détaillent pas les méthodes alternatives concernées.
Étape 3 : contournement des contrôles SAML et du MFA
Le défaut d'application de l'authentification dans le service SSLVPN court-circuite la vérification SAML lorsque l'authentification alternative réussit. Le MFA imposé par SAML n'est pas sollicité. L'attaquant obtient ainsi une session valide avec un simple facteur, alors que la politique de sécurité exigeait une authentification SAML multifacteur.
Étape 4 : établissement de la session VPN et accès interne
Une fois la session établie, l'attaquant obtient un accès VPN au réseau interne selon les privilèges du compte compromis. Les traces se retrouvent dans les journaux d'authentification du portail, dans les journaux de l'IdP SAML et dans les journaux d'accès aux ressources internes.
Exposition
Sont concernées les organisations qui exposent un portail SSLVPN SonicOS sur Internet et qui ont configuré SAML avec une méthode d'authentification alternative. La CISA rappelle aux responsables d'évaluer l'exposition Internet de chaque actif et de suivre les directives BOD 26-04, y compris pour les services cloud. Les portails configurés uniquement avec SAML, sans méthode alternative acceptée, ne présentent a priori pas la condition d'exploitation, mais cette lecture doit être confirmée par l'avis SonicWall.
Indicateurs de compromission
Aucun IOC public documenté à ce jour.
Pistes de détection :
- Journaux d'authentification SSLVPN : connexions réussies sans événement MFA SAML correspondant, en particulier pour des comptes disposant d'une méthode alternative.
- Journaux IdP SAML : absence de demande d'authentification multifacteur alors que la politique l'exige pour l'utilisateur concerné.
- Géolocalisation ou plages IP inhabituelles sur le portail SSLVPN, notamment après des vagues d'échecs d'authentification.
- Connexions simultanées ou successives d'un même compte depuis des sources distinctes.
- Modifications de configuration des méthodes d'authentification sur la passerelle SonicWall.
MITRE ATT&CK
Cartographie analytique proposée par CyberAfrik. Aucune cartographie officielle n'est publiée dans les sources fournies.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Initial Access | External Remote Services | T1133 | Le portail SSLVPN SonicWall est un service d'accès distant exposé, point d'entrée de l'attaque. |
| Initial Access | Valid Accounts | T1078 | L'attaquant utilise des identifiants valides pour une méthode d'authentification alternative. |
| Defense Evasion | Multi-Factor Authentication | T1556.006 | La faille permet de contourner le MFA imposé par SAML. |
| Lateral Movement | Remote Services | T1021 | La session VPN établie donne accès aux services internes du réseau. |
Remédiation : checklist opérationnelle
- Consulter l'avis SonicWall SNWLID-2026-0014 et appliquer le correctif ou la mitigation officielle. Les versions corrigées exactes n'étant pas reprises dans les sources fournies, se référer à l'avis pour la matrice.
- En attendant le correctif, restreindre l'accès au portail SSLVPN : filtrage par adresse IP, désactivation des méthodes d'authentification alternatives non nécessaires et vérification de la configuration SAML/MFA.
- Respecter l'échéance CISA du 20 novembre 2026 pour les environnements fédéraux américains et appliquer les directives BOD 26-04.
- Auditer les journaux d'authentification SSLVPN et IdP pour détecter une exploitation antérieure, en particulier des sessions réussies sans MFA.
- Évaluer l'exposition Internet de chaque passerelle SonicWall et, si aucune mitigation n'est disponible, envisager la désactivation du service conformément aux instructions CISA.