Rapport CTI technique du 11 novembre 2026
Résumé exécutif
Le 10 novembre 2026, la CISA a inscrit CVE-2026-124194 au catalogue Known Exploited Vulnerabilities (KEV). La vulnérabilité affecte Microsoft Office Outlook : l'interface du produit n'avertit pas l'utilisateur avant une action potentiellement non sûre, ce qui permet à un attaquant non autorisé de réaliser une usurpation, ou spoofing, sur le réseau. Le score CVSS est de 6,5 (niveau moyen) et la faiblesse correspond à CWE-356. L'échéance de remédiation fixée par la CISA est le 24 novembre 2026.
L'ajout au KEV signale une exploitation observée en conditions réelles, selon la CISA. Les sources fournies ne détaillent pas le vecteur CVSS complet. Elles ne précisent pas non plus les versions affectées ou l'existence d'un PoC public. La couverture médiatique du Patch Tuesday de novembre 2026 évoque une faille Outlook exploitée. Certains titres mentionnent une exposition de hash NTLMv2. Ces précisions ne figurent pas dans l'avis Microsoft ni dans la fiche CISA exploités ici et restent à confirmer par l'avis éditeur.
Chronologie
| Date | Événement |
|---|---|
| 2026-11-10 | Ajout de CVE-2026-124194 au catalogue CISA KEV, avec une échéance de remédiation au 2026-11-24. |
| 2026-11-10 | Diffusion du Patch Tuesday Microsoft de novembre 2026 ; la couverture presse signale une faille Outlook exploitée. |
| 2026-11-24 | Échéance de remédiation imposée par la CISA dans le cadre du catalogue KEV. |
Fiche vulnérabilité
CVE-2026-124194 | CVSS 6.5 (Medium) | Microsoft Office Outlook
Mécanisme exact. La description NVD indique que l'interface du produit n'avertit pas l'utilisateur des actions non sûres. La CISA reprend ce défaut : absence d'interaction utilisateur pour une action potentiellement non sûre. Un attaquant non autorisé exploite ce comportement pour effectuer une usurpation sur le réseau. La faiblesse est classée CWE-356. Cette catégorie désigne une interface produit qui n'avertit pas l'utilisateur avant une opération dangereuse.
Versions affectées et corrigées. Les extraits fournis ne listent ni les versions affectées ni les versions corrigées. Le bulletin MSRC est la source à consulter pour ces données. Aucun tableau de versions ne peut être reconstitué sans risque d'erreur à partir des sources disponibles.
Conditions d'exploitation. L'attaque s'effectue sur le réseau. Aucune authentification préalable n'est mentionnée dans les descriptions CISA et NVD. Le vecteur CVSS complet n'est pas fourni ; seul le score 6,5 est disponible. La nature exacte de l'action déclenchée sans avertissement n'est pas détaillée dans les extraits.
PoC public. Aucun PoC public n'est documenté dans les sources fournies.
Exploitation active. L'inscription au catalogue KEV le 2026-11-10 indique une exploitation en conditions réelles selon la CISA. Le catalogue précise que l'usage dans des campagnes de rançongiciel est Unknown. Le tri forensique BOD 26-04 n'est pas exigé pour cette entrée. La couverture médiatique évoque une faille exploitée, mais les détails techniques correspondants ne sont pas confirmés par l'avis Microsoft ni par la fiche CISA.
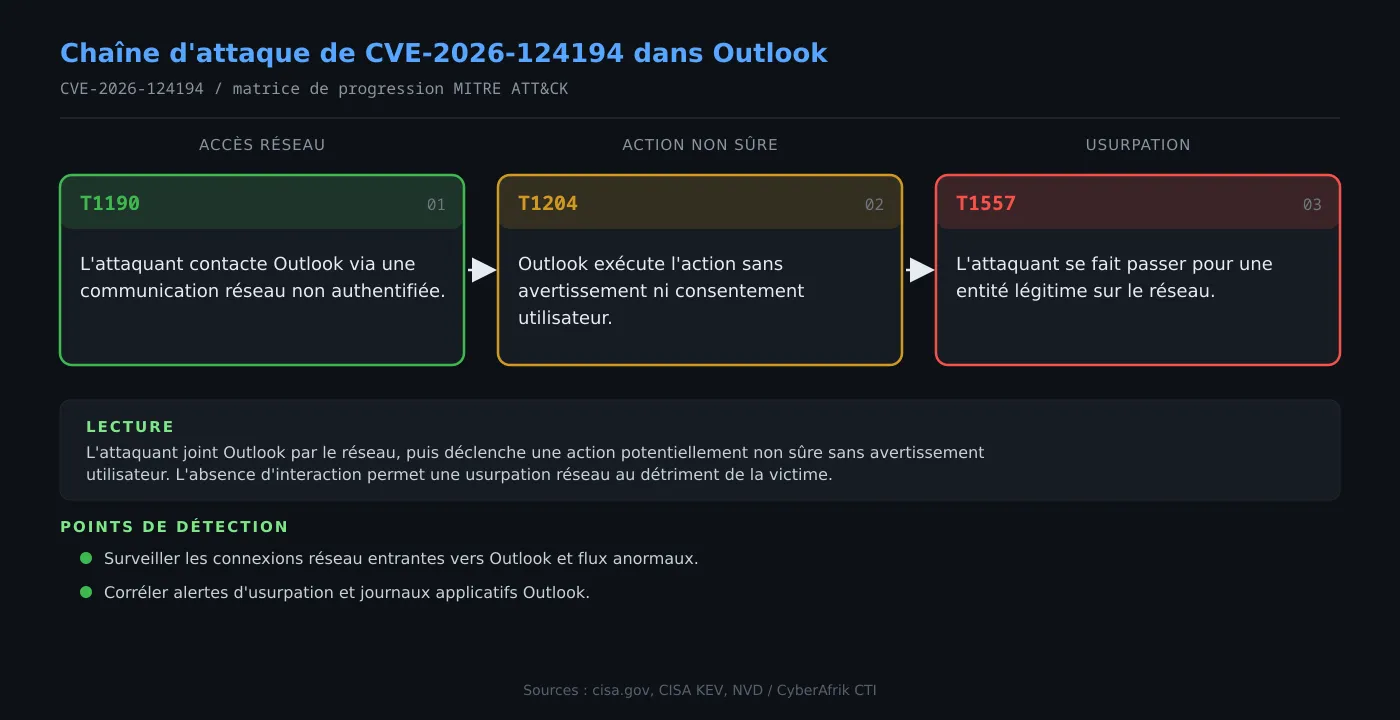
Diagramme de la chaîne d'attaque
Analyse technique
Étape 1 : Accès réseau initial
L'attaquant établit une communication vers une instance Outlook joignable par le réseau. Les descriptions CISA et NVD n'imposent pas d'authentification préalable. L'exploitation se situe donc au niveau d'un échange réseau non sollicité. L'exposition dépend de la capacité d'un tiers à atteindre le composant Outlook.
Les journaux de pare-feu et de filtrage réseau sont les premiers points de visibilité. Les flux entrants inhabituels vers les postes de travail méritent une attention particulière.
Étape 2 : Déclenchement d'une action non sûre sans avertissement
Le défaut CWE-356 intervient ici : Outlook exécute une action potentiellement dangereuse sans présenter d'avertissement ni demander d'interaction à l'utilisateur. Cette absence de contrôle transforme une opération normalement encadrée en vecteur d'attaque. Le produit ne remplit pas sa fonction d'avertissement.
La nature exacte de l'action n'est pas détaillée dans les sources fournies. Les équipes de détection doivent donc surveiller les actions applicatives déclenchées sans interaction utilisateur correspondante.
Étape 3 : Usurpation réseau
L'attaquant tire parti du défaut pour se faire passer pour une entité légitime ou pour altérer la perception d'un échange réseau. NVD et CISA qualifient le résultat de spoofing. Les extraits disponibles ne précisent pas sur quoi porte l'usurpation. Il peut s'agir de l'identité d'un serveur, d'un expéditeur ou d'un autre acteur du flux de messagerie.
Étape 4 : Exploitation constatée et réponse CISA
La présence au KEV depuis le 10 novembre 2026 confirme une exploitation en conditions réelles. La CISA fixe une échéance au 24 novembre 2026. Elle renvoie aux exigences BOD 26-04 : priorisation des correctifs, évaluation de l'exposition Internet des actifs, suivi des services cloud.
Exposition
Microsoft Office Outlook est un client de messagerie déployé sur postes de travail et souvent connecté à des services de messagerie hébergés ou en ligne. La CISA demande aux organisations d'évaluer l'exposition Internet de chaque actif. Elle demande aussi de suivre les consignes BOD 26-04, y compris les instructions applicables aux services cloud. Les extraits fournis ne donnent pas de mesure de déploiement ni de surface d'exposition chiffrée.
Les cibles les plus probables sont les instances directement joignables depuis Internet. Viennent ensuite les postes mobiles et les configurations de messagerie qui acceptent des flux réseau non sollicités.
Indicateurs de compromission
Aucun IOC public documenté à ce jour.
Pistes de détection :
- Examiner les journaux d'application Outlook pour repérer des actions exécutées sans interaction utilisateur correspondante, comme l'absence de clic ou l'absence de boîte de dialogue.
- Surveiller les connexions réseau entrantes vers les postes Outlook et les flux sortants vers des hôtes non fiables.
- Contrôler les alertes d'usurpation ou d'identité de serveur inattendue sur les flux de messagerie.
- Vérifier les journaux d'authentification pour détecter des tentatives réseau non sollicitées cohérentes avec le caractère spoofing de la faille.
- Corréler les événements de l'application Outlook avec les journaux du système d'exploitation pour isoler les actions sans geste utilisateur.
MITRE ATT&CK
Aucune cartographie ATT&CK officielle n'est fournie par les sources exploitées. La table ci-dessous est une lecture analytique.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Initial Access | Exploit Public-Facing Application | T1190 | L'attaque s'effectue à distance sur Outlook sans authentification préalable mentionnée. |
| Execution | User Execution | T1204 | La vulnérabilité porte sur l'absence d'interaction utilisateur avant une action non sûre. |
| Credential Access | Adversary-in-the-Middle | T1557 | Le résultat décrit est une usurpation réseau, lecture analytique sans confirmation technique détaillée. |
Remédiation : checklist opérationnelle
- Appliquer les correctifs et les mesures du bulletin Microsoft MSRC pour CVE-2026-124194. Les versions corrigées exactes ne sont pas présentes dans les sources fournies ; les récupérer dans l'avis Microsoft.
- Respecter l'échéance CISA du 24 novembre 2026. Appliquer les consignes BOD 26-04 pour prioriser le déploiement selon l'exposition Internet des actifs.
- Pour les instances Outlook exposées ou les services cloud, appliquer les instructions BOD 26-04 dédiées. Interrompre l'usage du produit si aucune mitigation n'est disponible.
- Évaluer l'exposition réseau des postes Outlook et limiter les flux entrants non nécessaires.
- Activer ou renforcer la journalisation des actions Outlook et des flux réseau pour détecter les comportements anormaux.
- Surveiller les canaux Microsoft et CISA pour les mises à jour sur l'exploitation active et les éventuels IOC.