Rapport CTI technique du 13 novembre 2026
Résumé exécutif
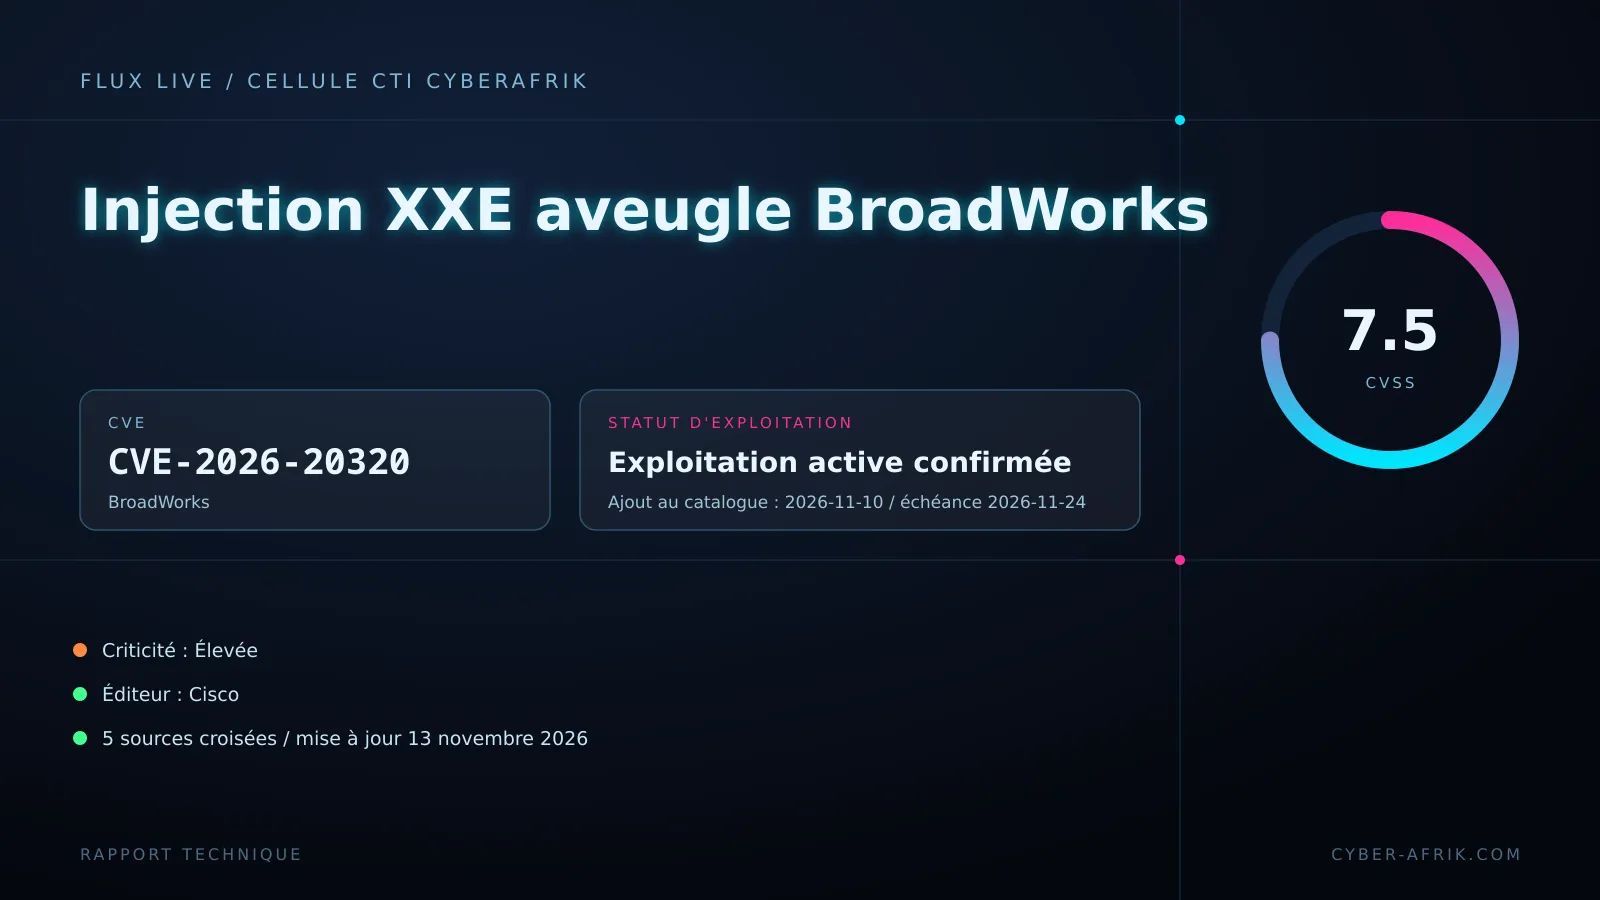
La CVE-2026-20320 affecte l'analyseur XML de l'interface Open Client Interface (OCI) de Cisco BroadWorks. Le service OCI-P (provisioning) accepte des messages XML non authentifiés et résout par défaut les entités externes. Un attaquant distant peut envoyer un message XML forgé pour provoquer une injection d'entité externe (XXE) hors bande et lire des fichiers sensibles avec les privilèges de l'utilisateur Cisco BroadWorks. Cisco a confirmé une exploitation active en novembre 2026. La CISA a inscrit la faille au catalogue KEV le 10 novembre 2026, avec une échéance de remédiation au 24 novembre 2026. Le correctif est la version RI.2026.07.
Le score CVSS de base est 7,5 (criticité élevée), avec un impact sur la confidentialité seulement. Cisco ne fournit aucun contournement. Vérifiez l'exposition d'OCI-P et appliquez RI.2026.07 sur les quatre composants affectés : Application Delivery Platform, Application Server, Profile Server et Xtended Services Platform.
Chronologie
| Date | Événement |
|---|---|
| 19 août 2026 | Publication initiale de l'avis Cisco cisco-sa-bworks-xxe-uwUd7CEt |
| 8 novembre 2026 | Publication du rapport Malbear Labs « Operation Snowball », référencé comme avis tiers |
| Novembre 2026 | Le Cisco PSIRT prend connaissance d'une exploitation active |
| 10 novembre 2026 | Ajout de la CVE-2026-20320 au catalogue CISA KEV |
| 12 novembre 2026 | Mise à jour finale de l'avis Cisco, version 1.1 |
| 13 novembre 2026 | Publication du présent rapport CTI |
| 24 novembre 2026 | Échéance de remédiation fixée par la CISA |
Fiche vulnérabilité
CVE-2026-20320 | CVSS 7.5 (CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:N/A:N/E:X/RL:X/RC:X) | Cisco BroadWorks, analyseur XML OCI
La faille réside dans l'analyseur XML de l'Open Client Interface (OCI), plus précisément dans le service OCI-P (Provisioning). Les entrées XML sont analysées de manière incorrecte car la résolution d'entités externes est autorisée par défaut. L'attaque repose sur un message XML forgé qui déclare une entité externe pointant vers un fichier du système de fichiers. Le canal est hors bande et aveugle : le contenu n'est pas renvoyé dans la réponse HTTP au message initial. Il est exfiltré vers une destination contrôlée par l'attaquant via la résolution de l'entité. L'exploitation réussie permet de lire des fichiers sensibles avec les privilèges de l'utilisateur Cisco BroadWorks. La classification associée est CWE-611, Improper Restriction of XML External Entity Reference.
Versions affectées et corrigées :
| Produit | Versions affectées | Première version corrigée |
|---|---|---|
| BroadWorks Application Delivery Platform | Versions antérieures à RI.2026.07 | RI.2026.07 |
| BroadWorks Application Server | Versions antérieures à RI.2026.07 | RI.2026.07 |
| BroadWorks Profile Server | Versions antérieures à RI.2026.07 | RI.2026.07 |
| BroadWorks Xtended Services Platform | Versions antérieures à RI.2026.07 | RI.2026.07 |
Pour BroadWorks Application Delivery Platform, la correction couvre Open Client Server (OCS) et OCIOverSoap. Cisco indique qu'aucun workaround ne corrige cette vulnérabilité.
Conditions d'exploitation : accès réseau au service OCI-P, sans privilège, authentification ou interaction utilisateur. Le vecteur CVSS indique une attaque distante simple, avec un impact sur la confidentialité seulement. L'intégrité et la disponibilité ne sont pas affectées.
Existence d'un PoC public : aucun PoC public réutilisable n'est disponible. Le rapport Malbear Labs, référencé comme avis tiers d'exploitation, décrit un harnais d'intrusion autonome. Toutefois, l'extrait fourni ne détaille pas de PoC pour CVE-2026-20320 et ne la nomme pas explicitement.
Exploitation active : le Cisco PSIRT indique avoir pris connaissance d'une exploitation active en novembre 2026. La CISA a ajouté la faille au catalogue KEV le 10 novembre 2026. Le catalogue n'indique pas d'usage dans des campagnes de rançongiciel. Le rapport Operation Snowball documente une campagne autonome assistée par IA contre un opérateur télécom européen et des organisations hébergées, avec exfiltration de données de facturation et de terminaux. Cette publication est rattachée à la CVE dans les références, mais l'extrait consulté ne confirme pas explicitement que la CVE-2026-20320 a été exploitée dans cette campagne.
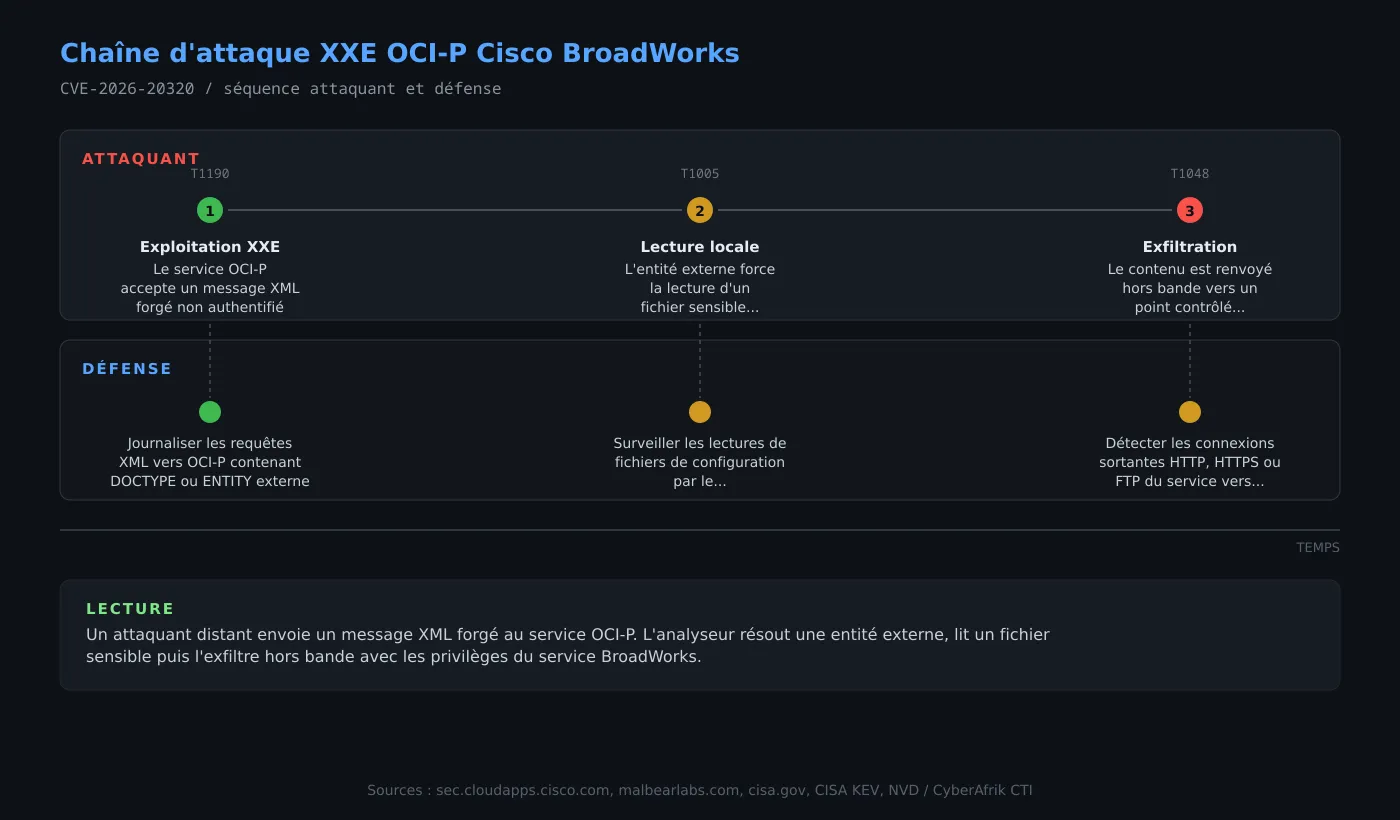
Diagramme de la chaîne d'attaque
Analyse technique
Étape 1 : Exposition du service OCI-P
Le service Open Client Interface (Provisioning, OCI-P) traite des messages XML de provisioning. Sur les versions vulnérables de BroadWorks, ce service accepte des entrées XML non authentifiées. Un attaquant distant qui joint le service, directement ou après rebond, a une surface d'exploitation sans authentification ni interaction. Les quatre composants affectés hébergent ce service selon le déploiement.
Étape 2 : Soumission d'un message XML forgé
L'attaquant envoie un message XML avec une déclaration d'entité externe pointant vers un fichier local. L'analyseur OCI résout l'entité au lieu de la rejeter, car la résolution d'entités externes est activée par défaut. La vulnérabilité est aveugle : la réponse applicative ne renvoie pas directement le contenu du fichier.
Étape 3 : Lecture de fichiers sensibles
L'entité externe force la lecture d'un fichier du système de fichiers avec les privilèges du processus Cisco BroadWorks. L'impact est limité à la confidentialité. Un attaquant peut cibler des fichiers de configuration accessibles par ce compte de service, ce qui peut exposer des secrets ou des paramètres d'exploitation.
Étape 4 : Exfiltration hors bande
Le contenu lu est exfiltré hors bande, souvent via une URL contrôlée par l'attaquant. Cette technique ne dépend pas d'une réponse directe du service. Les journaux de flux sortants du serveur BroadWorks sont la piste principale pour détecter cette exfiltration.
Exposition
Les produits concernés sont BroadWorks Application Delivery Platform, Application Server, Profile Server et Xtended Services Platform, quelle que soit la configuration de l'appareil. Les déploiements hébergés chez un opérateur télécom ou dans un datacenter sont exposés si le service OCI-P est joignable depuis un réseau non maîtrisé. L'action CISA demande d'évaluer l'exposition Internet de chaque actif et de suivre BOD 26-04. Le rapport Operation Snowball indique que des opérateurs télécoms et leurs clients hébergés constituent une cible pour des campagnes d'intrusion, même si le lien direct avec cette CVE n'est pas confirmé dans l'extrait fourni.
Indicateurs de compromission
Aucun IOC public documenté à ce jour
Pistes de détection :
- Journaliser et alerter sur les requêtes XML adressées à OCI-P contenant une déclaration DOCTYPE ou ENTITY externe.
- Surveiller les lectures de fichiers de configuration effectuées par le processus Cisco BroadWorks.
- Détecter les connexions sortantes HTTP, HTTPS ou FTP du service BroadWorks vers des domaines ou adresses inconnus.
- Corréler les pics de requêtes OCI-P avec les flux sortants pour identifier une exfiltration hors bande.
- Activer les journaux applicatifs OCI et OCS, en conservant le contenu des schémas XML suspects.
MITRE ATT&CK
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Accès initial | Exploitation d'une application exposée | T1190 | Exploitation de la faille XXE sur le service OCI-P joignable à distance sans authentification. |
| Collecte | Données depuis le système local | T1005 | Lecture de fichiers sensibles par résolution d'entité externe avec les privilèges du service. |
| Exfiltration | Exfiltration via un protocole alternatif | T1048 | Transmission hors bande du contenu lu par le canal résolu par l'entité externe. |
Aucune cartographie MITRE ATT&CK officielle n'est fournie par Cisco ou la CISA pour cette CVE. Ce tableau est une lecture analytique.
Remédiation : checklist opérationnelle
- Mettre à jour tous les composants BroadWorks vers RI.2026.07 ou une version ultérieure. Pour Application Delivery Platform, la correction couvre Open Client Server (OCS) et OCIOverSoap.
- Ne pas compter sur un contournement : Cisco indique qu'aucun workaround ne corrige la faille. La mise à jour est la mesure de remédiation complète.
- Si la mise à jour ne peut pas être appliquée immédiatement, réduire la surface d'attaque en retirant le service OCI-P des réseaux non maîtrisés et en filtrant les accès. Cette mesure réduit le risque mais ne corrige pas la vulnérabilité.
- Auditer les journaux OCI-P et les flux sortants pour détecter des tentatives d'exploitation passées ou en cours.
- Respecter l'échéance CISA du 24 novembre 2026 pour les entités soumises à BOD 26-04, et documenter l'évaluation d'exposition Internet de chaque actif.