Rapport CTI technique du 12 novembre 2026
Résumé exécutif
Webtop Media Transcoder, composant de la plateforme de messagerie Openwave, ne fait pas respecter les restrictions de types de fichiers définies par l'administrateur. Un utilisateur authentifié qui contourne l'expérience Webmail peut faire traiter et convertir des types de documents non prévus par la politique. Le développeur indique que des attaques exploitant la vulnérabilité ont été observées. La CVE-2026-111793 a été ajoutée au catalogue Known Exploited Vulnerabilities de la CISA le 10 novembre 2026. L'échéance de remédiation est fixée au 24 novembre 2026.
Le score CVSS 3.1 est de 4.3 (Medium). La faiblesse correspond à CWE-669, Incorrect Resource Transfer Between Spheres. La correction existe depuis la version 1.1.22.0, publiée le 6 décembre 2021. L'avis public a été diffusé le 7 octobre 2026. La remédiation recommandée consiste à passer à la version Media Server 2.0 supportée la plus récente.
Chronologie
| Date | Événement |
|---|---|
| 6 décembre 2021 | Publication de la version corrigée 1.1.22.0 de Webtop Media Transcoder |
| 7 octobre 2026 | Date de divulgation indiquée dans l'avis de sécurité public d'Openwave |
| 9 novembre 2026 | Publication de l'alerte JVN JVNVU#93403064 par JPCERT/CC |
| 10 novembre 2026 | Ajout de la CVE-2026-111793 au catalogue CISA KEV |
| 24 novembre 2026 | Échéance de remédiation fixée par la CISA |
Fiche vulnérabilité
CVE-2026-111793 | CVSS 4.3 (Medium, vecteur non publié dans les sources fournies) | Webtop Media Transcoder (Openwave Messaging Limited)
Le mécanisme repose sur l'absence de contrôle des restrictions de types de fichiers définies par l'administrateur. Le composant Webtop Media Transcoder est censé limiter les types de fichiers qu'il accepte de convertir. Cette limite n'est pas appliquée. Un utilisateur authentifié qui atteint directement le service de transcodage, sans passer par l'interface Webmail, peut soumettre un fichier spécialement conçu. Il obtient alors la conversion d'un type de document non prévu.
La classification CWE-669 correspond à un transfert de ressource incorrect entre sphères. Dans ce cas, la ressource traitée franchit la frontière entre ce que l'utilisateur est autorisé à manipuler via Webmail et ce que le moteur de transcodage accepte de traiter. JPCERT/CC précise que si un attaquant authentifié téléverse un fichier spécialement conçu en suivant des étapes spécifiques. Des informations sensibles peuvent alors être obtenues.
Versions affectées et corrigées
| État | Version |
|---|---|
| Affecté | Versions antérieures à 1.1.22.0 |
| Corrigé | À partir de 1.1.22.0, publiée le 6 décembre 2021 |
L'éditeur recommande de monter vers la dernière version supportée de Media Server 2.0.
Conditions d'exploitation
L'exploitation exige un accès authentifié. L'attaquant doit également contourner l'expérience Webmail. Cela suppose d'atteindre l'endpoint ou le flux de transcodage par un chemin différent de l'interface normale. Aucun prérequis d'interaction utilisateur ni de position réseau particulier n'est documenté dans les sources fournies. L'impact décrit est l'obtention d'informations sensibles.
PoC public
Aucun code d'exploitation public n'est documenté dans les sources fournies.
Exploitation active
Le développeur indique que des attaques exploitant la vulnérabilité ont été observées, selon l'alerte JVN. L'inscription au catalogue CISA KEV le 10 novembre 2026 confirme une exploitation dans la nature. L'usage dans des campagnes de rançongiciel est indiqué comme inconnu par la CISA. La couverture presse du 11 novembre 2026 associe la faille à des exploitations actives malgré la disponibilité du correctif.
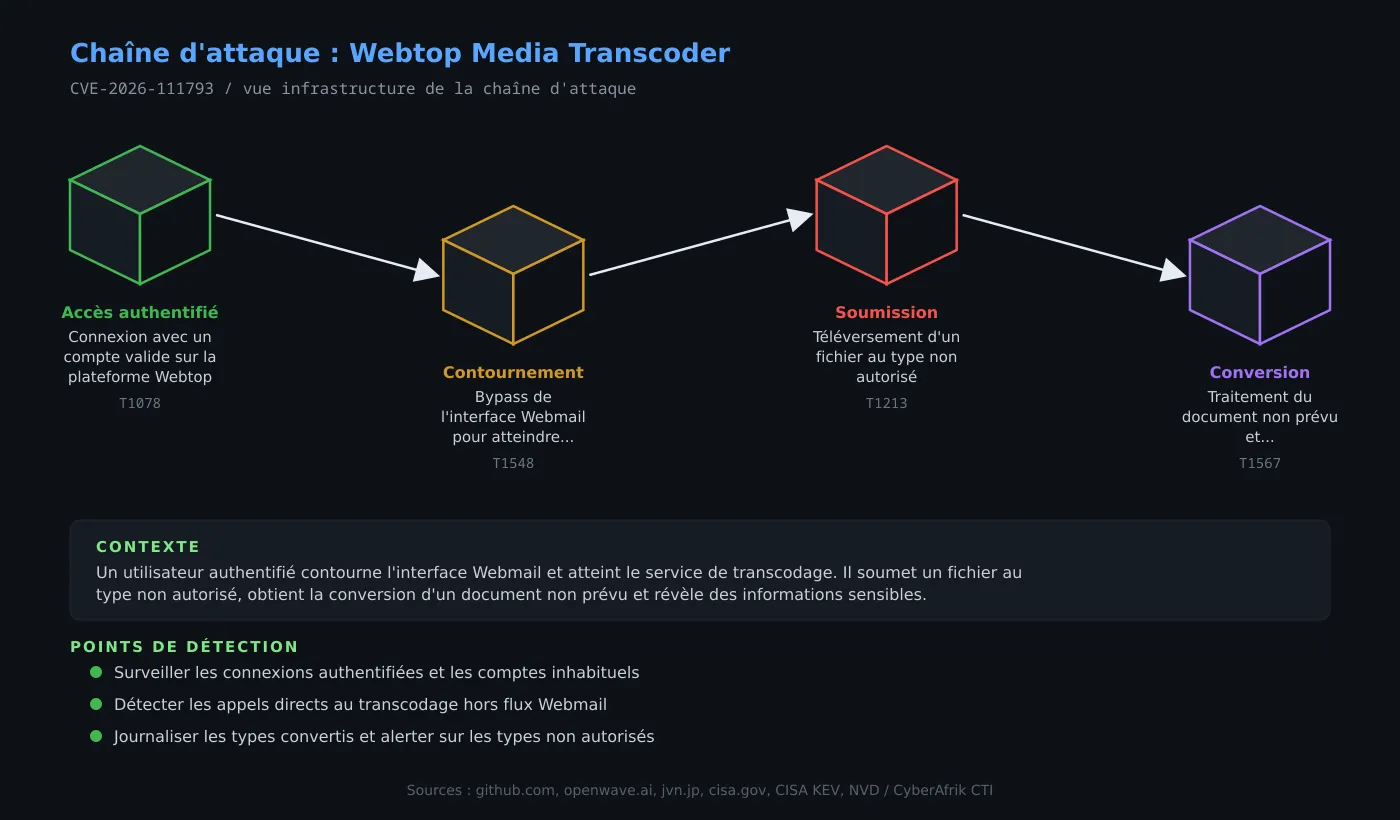
Diagramme de la chaîne d'attaque
Analyse technique
Étape 1 : Accès authentifié à la plateforme
L'attaquant dispose d'un compte valide sur la plateforme de messagerie Openwave. Cette condition est le prérequis de base décrit par l'éditeur et par JPCERT/CC. Le composant visé est Webtop Media Transcoder, le moteur de conversion de documents intégré à l'offre Webtop.
Les privilèges obtenus à ce stade sont ceux de l'utilisateur légitime. Aucune élévation de privilèges n'est nécessaire pour déclencher la faiblesse.
Étape 2 : Contournement de l'expérience Webmail
Le flux normal passe par l'interface Webmail, qui applique les restrictions de types de fichiers. L'attaquant contourne ce chemin pour atteindre directement le service de transcodage. Ce contournement place la demande hors de la sphère de contrôle prévue. Cela correspond au transfert de ressource incorrect entre sphères de CWE-669.
Les journaux de l'interface Webmail ne reflètent pas nécessairement ces appels directs. La détection doit donc porter sur les journaux du service de transcodage lui-même.
Étape 3 : Soumission d'un fichier spécialement conçu
L'attaquant téléverse un fichier dont le type ne figure pas dans la liste autorisée par l'administrateur. Comme le transcodage n'applique pas cette liste, le fichier est accepté et traité. JPCERT/CC précise que la manipulation exige des étapes spécifiques. L'alerte ne les détaille pas.
Le traitement du fichier non autorisé peut révéler le contenu d'un document que l'attaquant n'aurait pas dû pouvoir convertir dans ce contexte.
Étape 4 : Obtention d'informations sensibles
La conversion produit un résultat accessible à l'attaquant authentifié. JPCERT/CC décrit l'impact comme l'obtention possible d'informations sensibles. Les sources ne précisent pas la nature des informations, ni si l'exfiltration passe par le résultat de conversion ou par un autre canal.
Les traces à surveiller sont les conversions de types de fichiers hors politique, les appels directs au transcodage et les comptes authentifiés à l'origine de ces opérations.
Exposition
Webtop Media Transcoder fait partie de la plateforme de messagerie Openwave, une offre en marque blanche destinée aux fournisseurs de services de communication. La page produit mentionne un déploiement pour des dizaines de millions d'utilisateurs au niveau mondial. Les clients concernés sont principalement des opérateurs télécoms et des fournisseurs de messagerie.
La vulnérabilité exige une authentification préalable. L'exposition dépend donc de la possibilité pour un utilisateur authentifié d'atteindre le service de transcodage hors du flux Webmail. La CISA demande aux organisations d'évaluer l'exposition Internet de chaque actif. Elles doivent aussi suivre la directive BOD 26-04.
Indicateurs de compromission
Aucun IOC public documenté à ce jour.
Pistes de détection :
- Surveiller les journaux du service de transcodage pour les conversions de types de fichiers absents de la politique de l'administrateur.
- Corréler les événements de transcodage avec les sessions Webmail pour identifier les appels directs au moteur de conversion.
- Suivre les comptes authentifiés qui soumettent des fichiers par des chemins inhabituels ou hors de l'interface Webmail.
- Alerter sur les téléversements de fichiers suivis immédiatement d'une conversion, en dehors du flux documenté.
- Examiner les accès au service de transcodage depuis des plages réseau ou des horaires inhabituels.
MITRE ATT&CK
Lecture analytique, aucune cartographie officielle n'est publiée pour cette vulnérabilité.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Accès initial | Valid Accounts | T1078 | L'exploitation requiert un compte authentifié sur la plateforme. |
| Défense par évitement | Abuse Elevation Control Mechanism | T1548 | Le contournement de l'expérience Webmail sort la demande du plan de contrôle prévu. |
| Collecte | Data from Information Repositories | T1213 | La conversion d'un type de document non prévu expose le contenu d'une ressource. |
| Exfiltration | Exfiltration Over Web Service | T1567 | Le résultat de conversion est renvoyé à l'utilisateur authentifié via le service. |
Remédiation : checklist opérationnelle
- Appliquer le correctif en passant à la version 1.1.22.0 ou ultérieure, ou à la dernière version supportée de Media Server 2.0 indiquée par l'éditeur.
- Respecter l'échéance CISA du 24 novembre 2026 et appliquer les mesures d'atténuation conformément aux instructions de l'éditeur.
- Restreindre l'accès réseau au service de transcodage et réintroduire le passage obligatoire par l'interface Webmail.
- Vérifier que les restrictions de types de fichiers définies par l'administrateur sont effectivement appliquées par le moteur de transcodage.
- Auditer les journaux de transcodage pour repérer les conversions de types non autorisés et les appels directs au service.
- Évaluer l'exposition Internet des actifs concernés et, si aucune mesure d'atténuation n'est disponible, interrompre l'utilisation du produit.
- Se conformer aux exigences de la directive BOD 26-04 et à ses consignes de tri forensique, sans obligation de tri forensique pour cette CVE selon le catalogue KEV.