Rapport CTI technique du 31 octobre 2026
Résumé exécutif
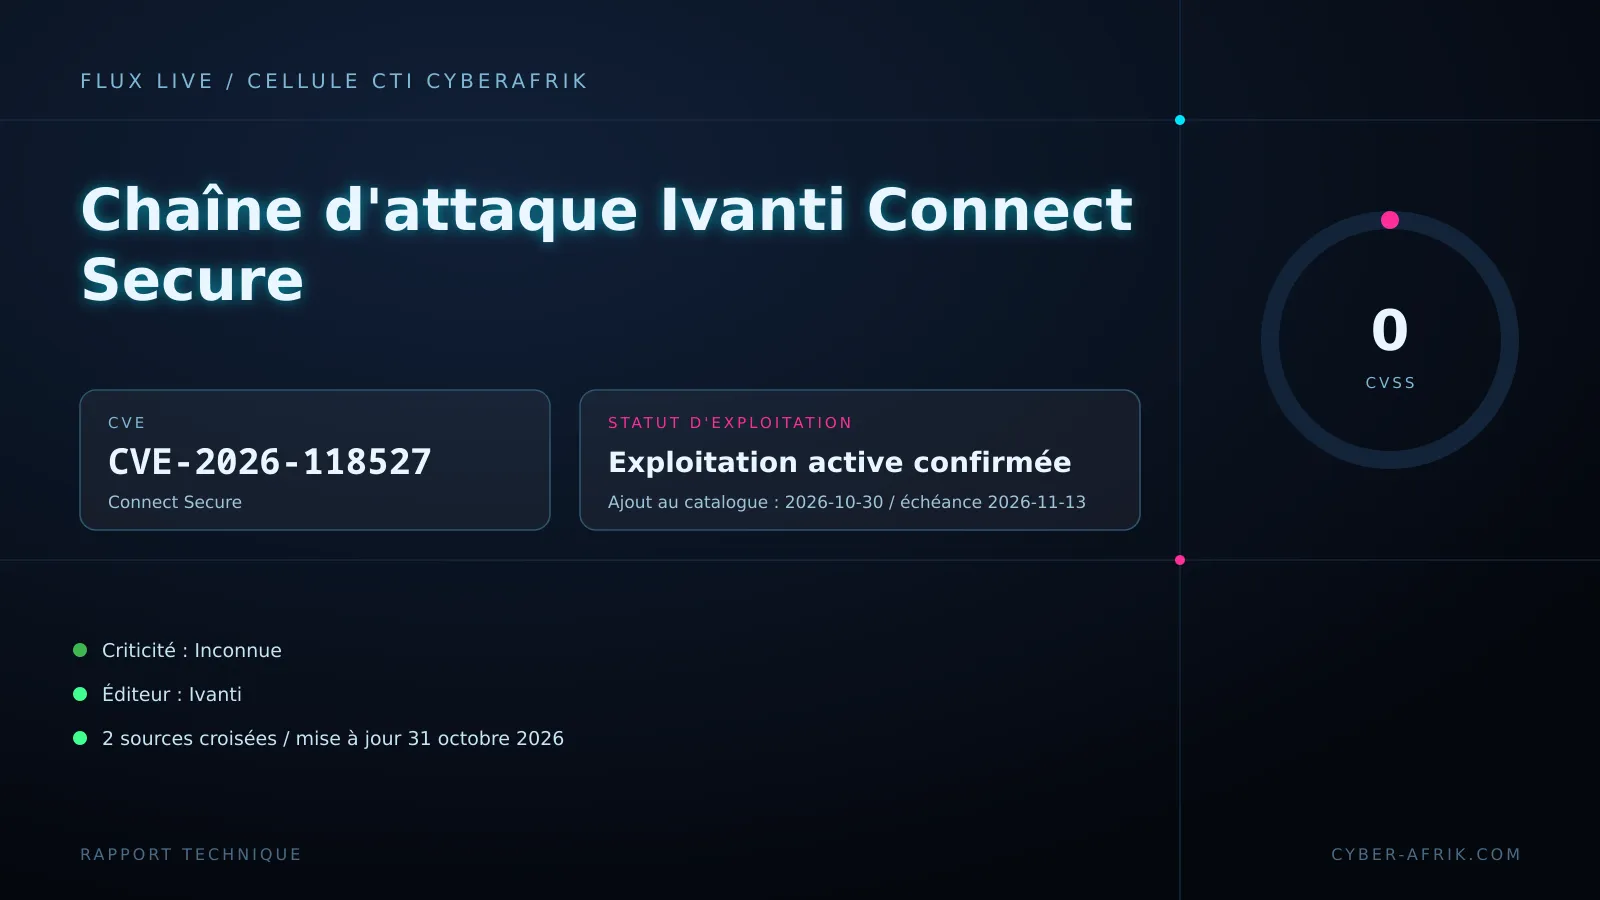
CVE-2026-118527 a été ajoutée au catalogue CISA KEV le 30 octobre 2026. Elle affecte Ivanti Connect Secure et correspond à une génération d'identifiants ou de nombres prévisibles. Un attaquant distant authentifié peut exploiter ce défaut pour téléverser un fichier dont il contrôle le contenu vers un emplacement connu sur le disque. La CISA précise que la vulnérabilité peut être chaînée avec CVE-2026-104935 et CVE-2026-111357. Le score CVSS et la CWE ne sont pas publiés dans les sources fournies. Impossible donc de calculer une criticité normalisée à partir des données structurées.
L'exploitation active est établie par l'inscription au catalogue KEV et relayée par une couverture presse spécialisée datée des 30 et 31 octobre 2026, notamment CCB Belgium, The Stack, Cyber Press, GBHackers News et CyberSecurityNews. À ce stade, aucun PoC public, aucun IOC, aucune version affectée ou corrigée ne sont documentés dans les données exploitées. Les équipes doivent traiter ce bulletin comme une alerte opérationnelle et viser l'échéance de remédiation CISA du 13 novembre 2026.
Chronologie
| Date | Événement |
|---|---|
| 2026-10-30 | Ajout de la CVE au catalogue CISA KEV |
| 2026-10-30 | Couverture presse spécialisée signalant une exploitation en conditions réelles |
| 2026-10-31 | Alerte CCB Belgium recommandant une correction immédiate |
| 2026-10-31 | Rédaction du présent rapport |
| 2026-11-13 | Échéance de remédiation fixée par la CISA |
La date de publication de l'avis éditeur n'est pas fournie dans les sources exploitées.
Fiche vulnérabilité
CVE-2026-118527 | CVSS non publié dans les sources fournies | Ivanti Connect Secure
Mécanisme exact. Le défaut porte sur la génération d'identifiants ou de nombres prévisibles. Cette prévisibilité permet à un attaquant distant déjà authentifié de déposer un fichier au contenu contrôlé vers un emplacement disque connu. L'attaquant n'a pas besoin de deviner le chemin ni le nom du fichier cible, ce qui rend le téléversement exploitable de manière fiable. La CISA documente un chaînage possible avec CVE-2026-104935 et CVE-2026-111357, sans fournir le détail des maillons suivants.
Versions affectées et corrigées. Les sources fournies ne publient ni version affectée ni version corrigée. L'éditeur n'a pas fourni de bulletin exploitable dans les données du rapport. La CISA demande d'appliquer les mitigations conformément aux instructions de l'éditeur.
Conditions d'exploitation. L'exploitation requiert un accès réseau au composant et une authentification préalable. Aucune interaction utilisateur n'est mentionnée ; l'attaquant doit disposer d'un compte valide sur le portail cible ou en obtenir un par un autre moyen. Le vecteur CVSS n'est pas fourni.
PoC public. Aucun PoC public documenté dans les sources fournies.
Exploitation active. Oui, selon l'inscription au catalogue CISA KEV le 30 octobre 2026. L'exploitation par rançongiciel est inconnue. L'échéance de remédiation CISA est fixée au 13 novembre 2026.
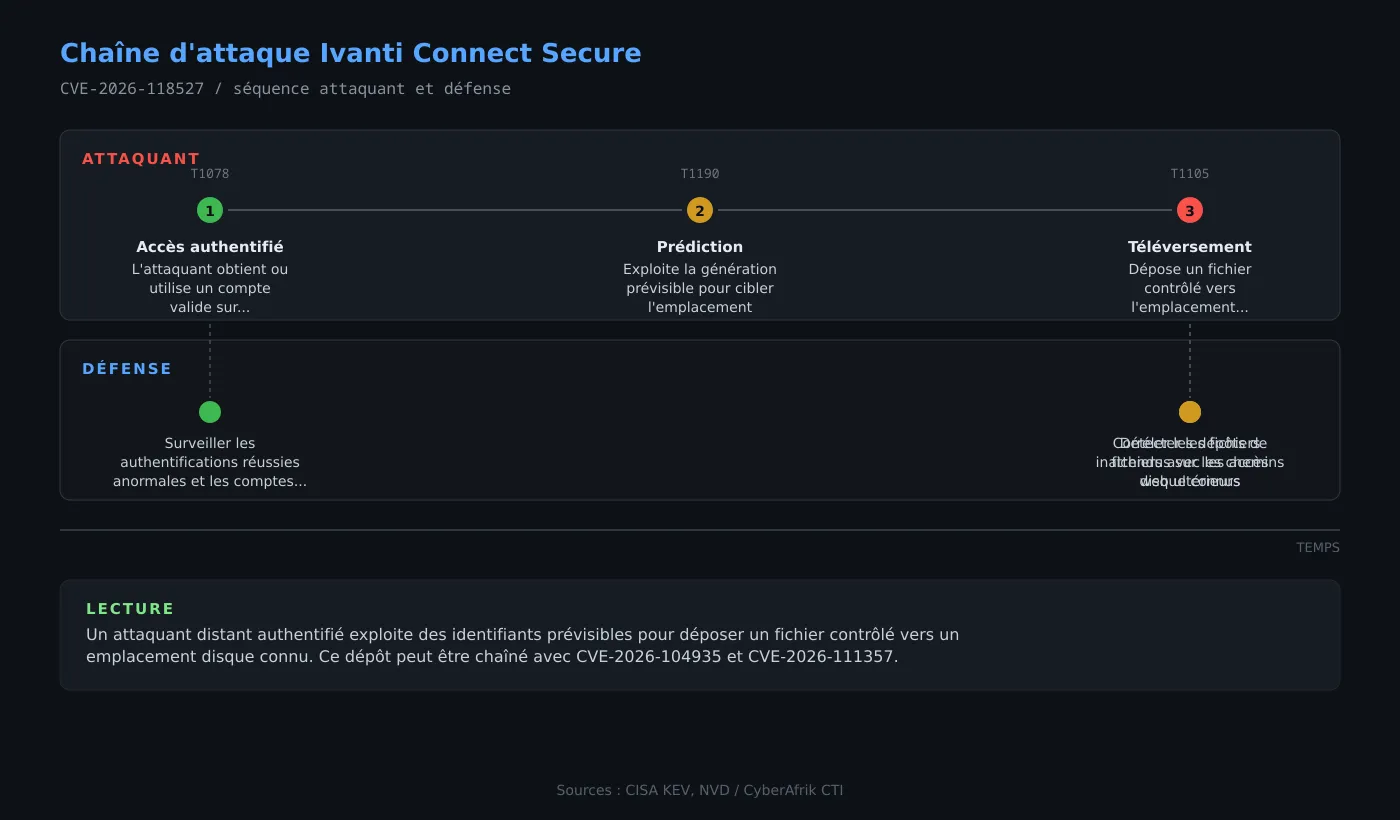
Diagramme de la chaîne d'attaque
Analyse technique
Étape 1 : Accès authentifié au portail Connect Secure
L'attaquant obtient ou utilise un compte valide sur l'interface distante d'Ivanti Connect Secure. La vulnérabilité n'offre pas de contournement d'authentification en elle-même, mais le chaînage avec d'autres CVE peut modifier ce prérequis. Le compte utilisé peut être un compte légitime compromis, un compte par défaut ou un compte créé par une exploitation antérieure. Les journaux d'authentification constituent la première source de traces. Ils doivent être corrélés avec les sources d'identité, les géolocalisations et les horaires habituels.
Étape 2 : Prédiction de l'identifiant cible
Le défaut de génération d'identifiants ou de nombres prévisibles est exploité pour déterminer le nom ou l'emplacement attendu du fichier sur le disque. La prévisibilité peut porter sur un identifiant de session, un nom de fichier, un jeton ou un compteur. Sans bulletin éditeur, le paramètre exact n'est pas documenté. Cette phase ne génère pas toujours d'événement de sécurité dédié ; la détection repose sur l'analyse du code ou la corrélation des dépôts de fichiers qui suivent.
Étape 3 : Téléversement du fichier contrôlé
L'attaquant dépose un fichier au contenu arbitraire vers l'emplacement disque connu. Le fichier déposé peut être un script web, un exécutable ou un fichier de configuration. Selon le chemin cible, ce fichier peut devenir accessible via le service web ou être utilisé par un autre maillon de la chaîne. Les traces pertinentes incluent les créations de fichiers et les journaux de téléversement, ainsi que les modifications de la racine web.
Étape 4 : Chaînage avec CVE-2026-104935 et CVE-2026-111357
La CISA indique que CVE-2026-118527 peut être chaînée avec CVE-2026-104935 et CVE-2026-111357. Les sources exploitées ne décrivent pas le rôle exact de chaque maillon. La couverture presse évoque un accès root et un vol d'identifiants, mais ces affirmations ne sont pas confirmées par les données structurées fournies. Les équipes doivent intégrer ces deux identifiants au suivi et considérer la chaîne complète dans la remédiation.
Exposition
Ivanti Connect Secure est un concentrateur VPN généralement déployé en périphérie et exposé sur Internet. Les déploiements exposés sur Internet sont les plus directement concernés. Les instances internes restent exposées aux attaquants disposant d'un accès au réseau interne ou d'un compte valide. La CISA demande aux organisations d'évaluer l'exposition Internet de chaque actif et de cesser l'utilisation du produit si les mitigations sont indisponibles. La BOD 26-04 s'applique aux agences fédérales américaines, mais sert de référence de priorisation pour les autres entités.
Indicateurs de compromission
Aucun IOC public documenté à ce jour.
Pistes de détection :
- Connexions authentifiées réussies depuis des adresses IP inhabituelles, des comptes dormants ou des horaires anormaux.
- Création de fichiers dans les chemins disque connus du serveur Connect Secure, en particulier dans la racine web ou les répertoires temporaires.
- Séquences de fichiers aux noms proches ou prédictibles, suivies d'accès web à ces fichiers.
- Processus serveur écrivant dans des répertoires non habituels.
- Activité liée aux CVE-2026-104935 et CVE-2026-111357 sur le même actif.
- Requêtes manipulant des identifiants séquentiels ou des valeurs attendues dans les journaux applicatifs.
MITRE ATT&CK
Lecture analytique, aucune cartographie officielle fournie.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Initial Access | Valid Accounts | T1078 | L'exploitation requiert un attaquant distant authentifié. |
| Execution | Exploit Public-Facing Application | T1190 | Le défaut exploite une application exposée via une génération prévisible d'identifiants. |
| Persistence | Server Software Component | T1505 | Le fichier téléversé au contenu contrôlé vers un emplacement disque connu peut servir de dépôt persistant. |
Remédiation : checklist opérationnelle
- Appliquer sans délai les correctifs ou mitigations publiés par Ivanti. Aucune version corrigée précise n'est fournie dans les sources exploitées, se référer au bulletin de l'éditeur.
- Respecter l'échéance CISA du 13 novembre 2026 pour les entités soumises à la BOD 26-04 et prioriser les correctifs selon l'exposition et le risque.
- Évaluer l'exposition Internet de chaque instance Connect Secure. Couper l'accès ou cesser l'utilisation si aucune mitigation n'est disponible.
- Réaliser un tri forensique conformément aux exigences CISA Forensics Triage Requirements pour détecter une compromission antérieure.
- Traiter les vulnérabilités chaînées CVE-2026-104935 et CVE-2026-111357 dans le même cycle de remédiation.
- Activer les détections listées et surveiller les dépôts de fichiers anormaux.