Rapport CTI technique du 14 novembre 2026
Résumé exécutif
La CVE-2026-114713 affecte UnrealIRCd. Elle a été ajoutée au catalogue CISA KEV le 13 novembre 2026, avec une échéance de remédiation fixée au 16 novembre 2026 dans le cadre du BOD 26-04. La vulnérabilité résulte d'une neutralisation incorrecte des délimiteurs : sur un réseau IRC composé d'au moins deux serveurs liés, n'importe quel utilisateur peut injecter des commandes serveur-à-serveur qui sont exécutées avec l'autorité du serveur. La couverture presse du CCB Belgium signale une exploitation active dès le 9 novembre 2026.
Le score CVSS de base, le CWE, les versions affectées et les versions corrigées ne sont pas publiés dans les données fournies. La criticité retenue ici est Critique, établie par lecture analytique à partir du mécanisme décrit par la CISA : un utilisateur non privilégié obtient l'exécution de commandes avec autorité serveur sur l'ensemble d'un réseau IRC lié. Les équipes doivent appliquer les instructions de l'éditeur UnrealIRCd avant le 16 novembre 2026.
Chronologie
| Date | Événement |
|---|---|
| 09 novembre 2026 | Le CCB Belgium publie un avertissement titrant sur une exploitation active de la CVE-2026-114713 affectant UnrealIRCd. |
| 13 novembre 2026 | Ajout de la CVE au catalogue CISA KEV. |
| 16 novembre 2026 | Échéance de remédiation fixée par la CISA au titre du BOD 26-04. |
La date de publication de l'avis éditeur UnrealIRCd et la date de disponibilité du correctif ne sont pas présentes dans les sources fournies.
Fiche vulnérabilité
CVE-2026-114713 | CVSS 9.8 (évaluation analytique, vecteur non publié) | UnrealIRCd
Mécanisme. La CISA décrit une neutralisation incorrecte des délimiteurs dans UnrealIRCd. Un champ fourni par l'utilisateur, par exemple un pseudonyme, un nom de salon ou un message, n'est pas correctement échappé avant d'être relayé dans le flux de protocole serveur-à-serveur. Sur un réseau comportant au moins deux serveurs liés, l'entrée malveillante traverse le lien S2S. Le serveur destinataire interprète alors les délimiteurs injectés comme des séparateurs de commandes et exécute les commandes serveur-à-serveur ainsi forgées avec l'autorité du serveur. L'attaquant n'a pas besoin de privilèges serveur initiaux : un simple compte utilisateur suffit.
Versions affectées et corrigées. Les versions affectées et corrigées ne sont pas précisées dans les données fournies. L'avis éditeur UnrealIRCd n'est pas inclus dans les sources exploitées. La CISA renvoie aux instructions de l'éditeur pour les mesures d'atténuation.
Conditions d'exploitation. Accès réseau au serveur IRC uniquement. Aucune authentification privilégiée n'est requise : un compte utilisateur ordinaire suffit. Aucune interaction utilisateur n'est nécessaire. La condition déterminante est la présence d'au moins deux serveurs liés dans le réseau IRC.
PoC public. Aucun PoC public documenté dans les sources fournies.
Exploitation active. Le titre de l'alerte du CCB Belgium, datée du 9 novembre 2026, signale une exploitation active. L'inscription au catalogue CISA KEV confirme ce statut selon les critères de la CISA. L'utilisation par des rançongiciels n'est pas déterminée : état inconnu dans les données fournies.
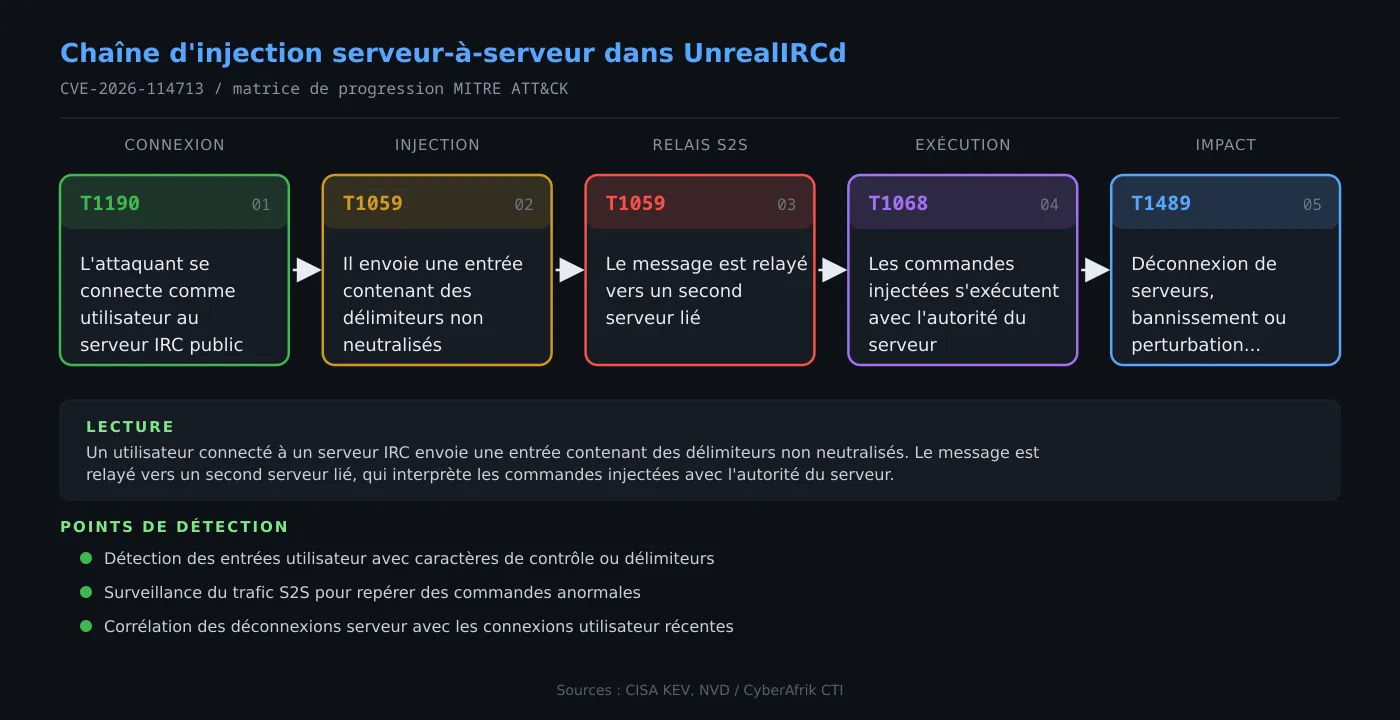
Diagramme de la chaîne d'attaque
Analyse technique
Étape 1 : Connexion utilisateur au serveur IRC public
L'attaquant se connecte à un serveur UnrealIRCd accessible sur Internet, sur le port IRC classique 6667 ou sur le port TLS 6697. Il dispose d'un compte utilisateur ordinaire, sans privilège opérateur ni serveur. Cette étape ne nécessite aucune exploitation préalable.
Étape 2 : Injection de délimiteurs dans un champ utilisateur
L'attaquant forge une entrée contenant des caractères délimiteurs du protocole IRC, par exemple des espaces, des deux-points ou des retours à la ligne, dans un champ destiné à être relayé entre serveurs. Le champ incriminé peut être un pseudonyme, un nom de salon, un sujet de salon ou un message. La neutralisation incorrecte laisse ces délimiteurs atteindre le flux S2S.
Étape 3 : Relais du message vers un second serveur lié
Le message est transmis sur le lien serveur-à-serveur vers un autre serveur du réseau. C'est à ce franchissement que la condition des deux serveurs liés devient déterminante : sur un serveur isolé, l'entrée n'est pas réinterprétée comme un flux de commandes S2S.
Étape 4 : Exécution des commandes injectées avec autorité serveur
Le serveur destinataire analyse la ligne reçue et la découpe selon les délimiteurs injectés. Les commandes supplémentaires ainsi isolées sont exécutées avec l'autorité du serveur. L'attaquant peut alors émettre des commandes telles que SQUIT (déconnecter un serveur), KILL (déconnecter un utilisateur) ou GLINE (bannir des utilisateurs). Les journaux du serveur destinataire enregistrent ces commandes comme provenant d'un serveur pair, ce qui complique l'attribution immédiate.
Étape 5 : Impact sur le réseau IRC lié
L'exécution avec autorité serveur permet de perturber la disponibilité du réseau, de déconnecter des serveurs ou des utilisateurs et d'altérer l'intégrité des états partagés entre serveurs. L'attaquant conserve la possibilité de répéter l'injection tant que la neutralisation n'est pas corrigée.
Exposition
L'exposition concerne les réseaux IRC utilisant UnrealIRCd avec au moins deux serveurs liés. Un serveur UnrealIRCd isolé n'est pas exposé au mécanisme décrit, car l'injection exige le franchissement d'un lien S2S. Les serveurs accessibles sur Internet sans restriction de connexion utilisateur augmentent la surface d'attaque, tout utilisateur pouvant se connecter et tenter l'injection. Les réseaux privés internes utilisant UnrealIRCd en mode lié sont également concernés dès qu'un utilisateur interne peut se connecter.
Indicateurs de compromission
Aucun IOC public documenté à ce jour.
Pistes de détection :
- Journaliser et alerter sur les entrées utilisateur contenant des caractères de contrôle, des espaces multiples ou des délimiteurs inhabituels dans les pseudonymes, noms de salon et sujets.
- Surveiller le trafic S2S pour détecter des lignes de commande anormales, des commandes inattendues ou des séquences de délimiteurs hors spécification.
- Corréler les événements SQUIT, KILL ou GLINE avec les connexions utilisateur récentes sur les serveurs liés.
- Activer la journalisation détaillée des commandes serveur sur chaque nœud et centraliser les journaux pour analyse croisée.
- Déployer des règles de détection réseau sur les ports IRC et S2S pour repérer les motifs de commandes injectées.
MITRE ATT&CK
Cartographie analytique proposée à partir du mécanisme décrit. Aucune cartographie officielle n'est publiée dans les sources fournies.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Initial Access | Exploit Public-Facing Application | T1190 | L'attaquant exploite la vulnérabilité du serveur IRC public en envoyant une entrée malveillante. |
| Execution | Command and Scripting Interpreter | T1059 | Les commandes serveur-à-serveur injectées sont interprétées par le serveur distant. |
| Privilege Escalation | Exploitation for Privilege Escalation | T1068 | Les commandes s'exécutent avec l'autorité du serveur, au-delà des privilèges utilisateur initiaux. |
| Impact | Service Stop | T1489 | Une commande SQUIT injectée peut déconnecter un serveur du réseau IRC. |
Remédiation : checklist opérationnelle
- Appliquer les mesures d'atténuation et le correctif fournis par UnrealIRCd conformément à l'avis éditeur. Les versions corrigées exactes ne sont pas publiées dans les sources fournies : se référer à l'avis officiel UnrealIRCd.
- Respecter l'échéance CISA du 16 novembre 2026 au titre du BOD 26-04, en évaluant l'exposition Internet de chaque actif UnrealIRCd.
- Si aucun correctif n'est disponible pour une instance, isoler le serveur du réseau lié ou interrompre le service, conformément à la consigne CISA de cessation d'utilisation en l'absence de mesure d'atténuation.
- Auditer les réseaux IRC pour recenser tous les serveurs UnrealIRCd liés et confirmer leur version.
- Restreindre les connexions utilisateur aux seules sources légitimes lorsque le serveur n'a pas vocation à être public.
- Mettre en place les pistes de détection décrites ci-dessus avant et après correction pour repérer d'éventuelles tentatives d'exploitation en cours.