Rapport CTI technique du 24 octobre 2026
Résumé exécutif
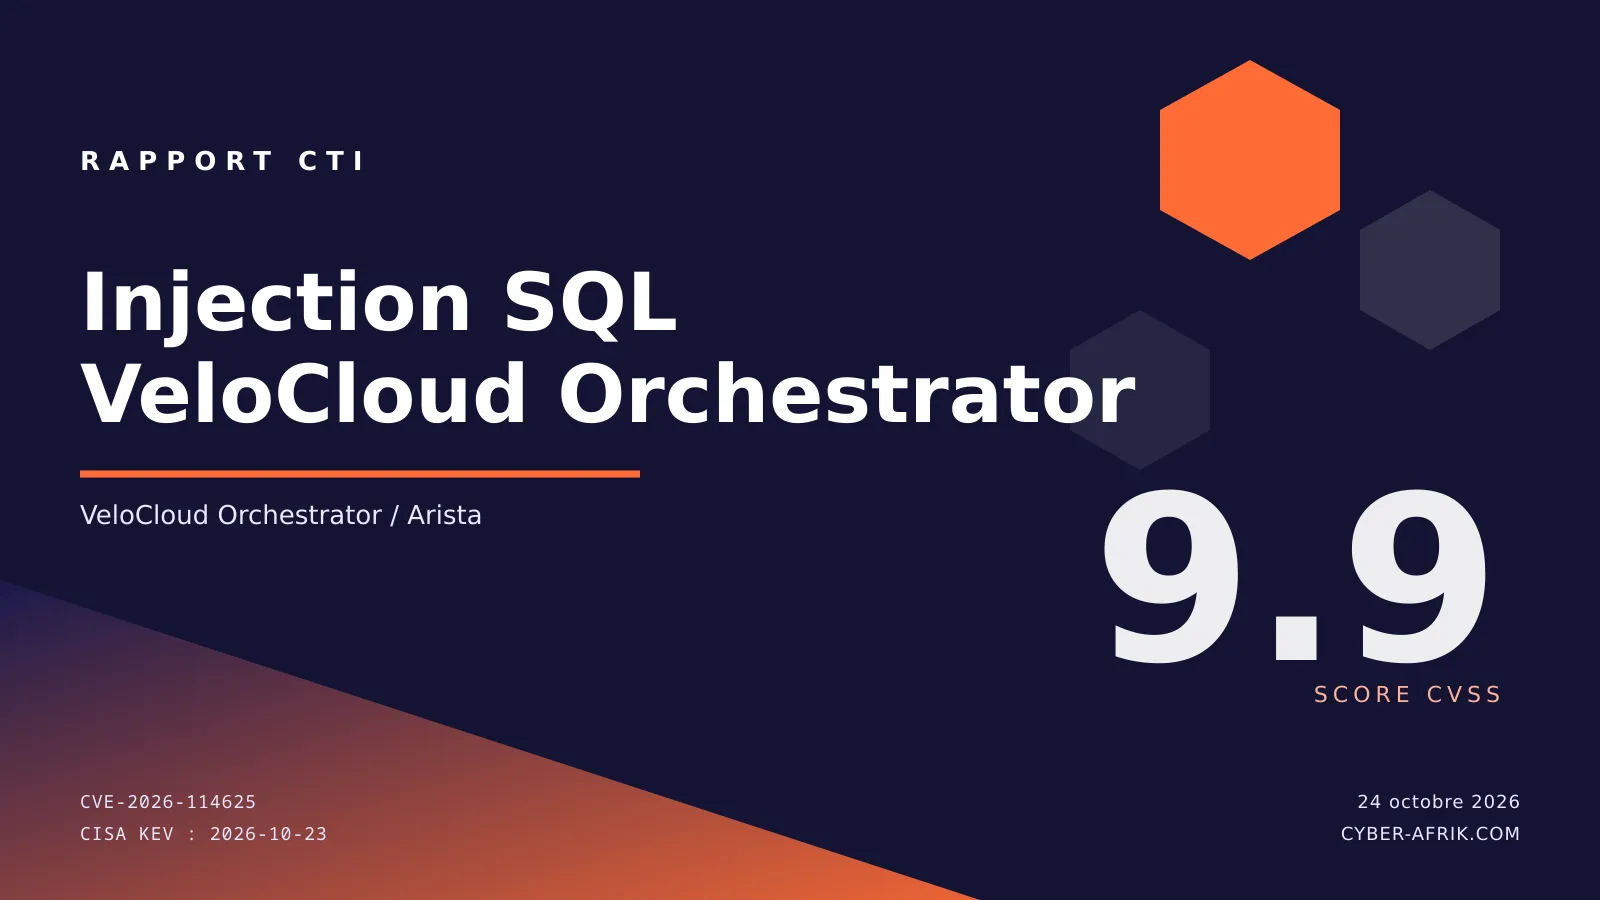
La CISA a inscrit CVE-2026-114625 au KEV le 23 octobre 2026. Cette injection SQL critique, évaluée à 9.9 sur l'échelle CVSS, touche Arista VeloCloud Orchestrator en déploiement on-prem. Selon la description NVD, tout utilisateur authentifié peut obtenir des privilèges d'opérateur puis se faire passer pour un utilisateur local « superuser operator ». Ce rôle ouvre l'accès à des fonctionnalités internes qui ne sont pas conçues pour être accessibles à distance. L'exploitation peut compromettre la confidentialité, l'intégrité et la disponibilité de l'orchestrateur et des données qu'il gère.
Arista a publié un avis de mitigation. Les versions hébergées, y compris dédiées, sont déjà corrigées. La CISA fixe au 26 octobre 2026 l'échéance de remédiation au titre de BOD 26-04. Les numéros de versions on-prem corrigées ne figurent pas dans les sources fournies.
Chronologie
| Date | Événement |
|---|---|
| 2026-10-22 | Reprise médiatique initiale (The Hacker News), titre évoquant une exploitation en cours. |
| 2026-10-23 | Ajout de CVE-2026-114625 au catalogue CISA KEV. |
| 2026-10-26 | Échéance de remédiation fixée par la CISA au titre de BOD 26-04. |
Fiche vulnérabilité
CVE-2026-114625 | CVSS 9.9 (Critique) | Arista VeloCloud Orchestrator on-prem
Il s'agit d'une injection SQL (CWE-89). Selon la NVD, un utilisateur authentifié, même avec des privilèges limités, peut altérer une requête SQL pour obtenir un rôle opérateur. Il peut ensuite se faire passer pour un utilisateur local « superuser operator ». Ce rôle donne accès à des fonctions internes, non destinées à un accès distant. L'impact couvre l'hôte VCO et les données gérées par l'orchestrateur. Le vecteur d'injection exact, le paramètre vulnérable et le point de terminaison ne sont pas fournis dans les extraits.
La CISA et la NVD divergent sur l'accès initial : la CISA parle d'un attaquant distant pouvant accéder à des fonctions internes, alors que la NVD exige un utilisateur authentifié. Elles s'accordent sur l'impact : confidentialité, intégrité et disponibilité.
| Déploiement | Statut affecté | Statut corrigé |
|---|---|---|
| On-prem | Affecté, versions précises non listées dans les sources fournies | Versions corrigées non précisées dans les sources fournies |
| Hébergée / dédiée | Affecté | Déjà corrigé |
L'exploitation exige un accès réseau au VCO et un compte authentifié, même à privilèges limités. Aucune interaction utilisateur supplémentaire ni accès physique n'est mentionné. Aucun PoC public n'est documenté dans les sources fournies.
L'ajout au KEV le 23 octobre 2026 confirme une exploitation active. La CISA indique que le lien avec un rançongiciel est inconnu. Un tri forensique est requis au titre de BOD 26-04.
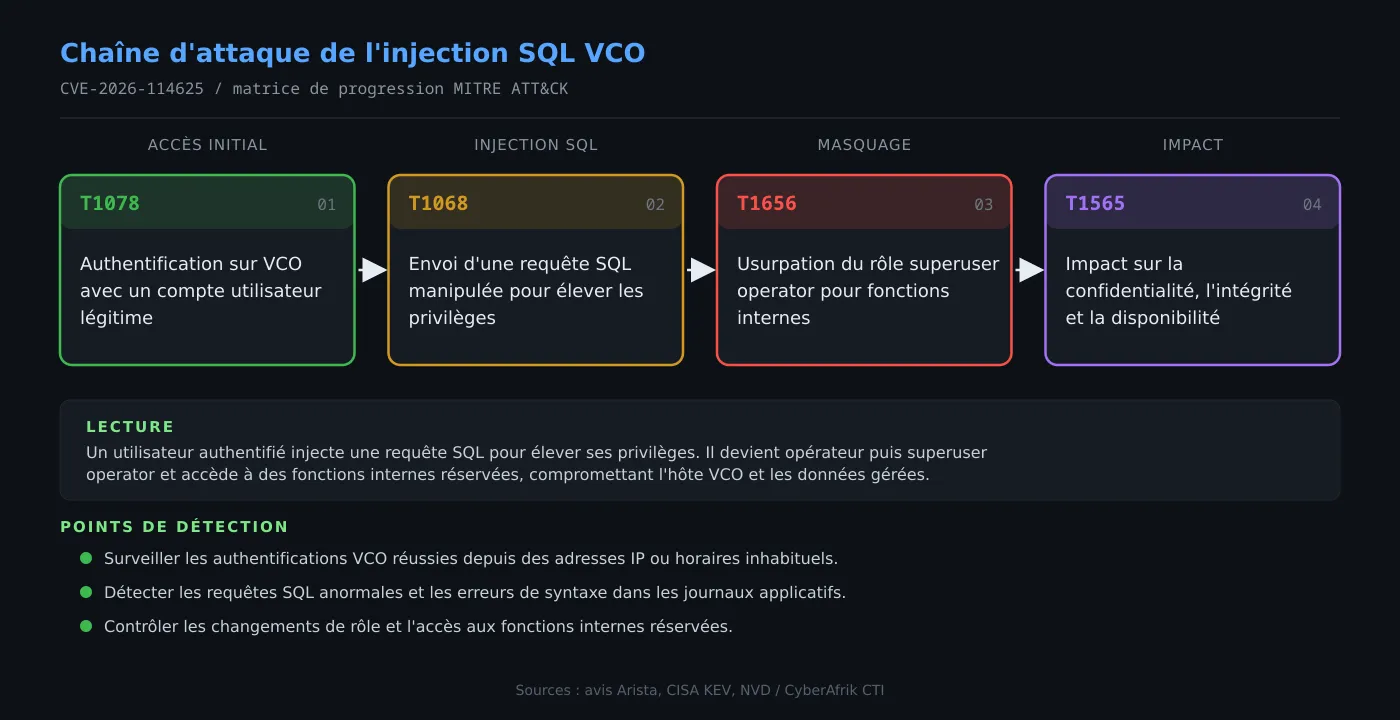
Diagramme de la chaîne d'attaque
Analyse technique
Étape 1 : Accès initial par compte valide
L'attaquant s'authentifie sur VeloCloud Orchestrator avec un compte légitime. Il a besoin d'un accès réseau à l'interface VCO. Selon la NVD, aucun exploit d'authentification n'est nécessaire. La compromission de comptes, l'hameçonnage ou des identifiants déjà exposés sont donc des vecteurs d'entrée plausibles, mais non confirmés.
Étape 2 : Injection SQL et élévation vers opérateur
Une fois authentifié, il envoie une requête SQL manipulée à un point d'entrée vulnérable. L'injection CWE-89 altère la logique applicative et lui octroie le rôle opérateur. Les traces possibles incluent des erreurs de syntaxe SQL, des requêtes longues ou des motifs UNION dans les journaux applicatifs et de base de données.
Étape 3 : Masquage en superuser operator et accès aux fonctions internes
Le rôle opérateur sert alors de tremplin : l'attaquant se fait passer pour un utilisateur local « superuser operator ». Cette identité débloque des fonctions internes, non prévues pour un accès distant. La détection peut porter sur des changements de rôle inattendus ou l'utilisation de ces fonctions par des comptes qui ne le font jamais en temps normal.
Étape 4 : Impact sur l'hôte VCO et les données gérées
Avec ces privilèges, l'attaquant peut agir sur l'hôte VCO et les données gérées. La confidentialité, l'intégrité et la disponibilité sont en jeu. Les sources fournies ne précisent pas la nature exacte des actions finales. Les journaux de commandes d'administration et les modifications de configuration sont les principales traces à collecter.
Exposition
Les instances on-prem de VeloCloud Orchestrator sont la population exposée. Le risque augmente si l'interface d'administration ou les portails VCO sont accessibles depuis Internet ou un réseau mal segmenté. La CISA demande d'évaluer l'exposition Internet de chaque actif. Les versions hébergées et dédiées ont été touchées, mais sont déjà corrigées selon la NVD.
Indicateurs de compromission
Aucun IOC public documenté à ce jour.
Pistes de détection :
- Surveiller les authentifications VCO réussies depuis des adresses IP, horaires ou zones géographiques inhabituels.
- Rechercher dans les journaux applicatifs et de base de données des requêtes SQL anormales, des erreurs de syntaxe SQL, des opérateurs UNION ou des caractères de commentaire.
- Contrôler les changements de rôle utilisateur, en particulier les passages vers opérateur ou superuser operator.
- Détecter l'accès à des fonctions internes réservées par des comptes qui ne les utilisent pas en fonctionnement normal.
- Corréler les sessions d'un compte à faible privilège avec des actions d'administration pour identifier une élévation anormale.
MITRE ATT&CK
Cartographie analytique, aucune cartographie officielle n'est publiée dans les sources fournies.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Initial Access | Valid Accounts | T1078 | Un utilisateur authentifié sur VCO est le point d'entrée de l'exploitation. |
| Privilege Escalation | Exploitation for Privilege Escalation | T1068 | L'injection SQL permet d'obtenir le rôle opérateur puis superuser operator. |
| Defense Evasion | Impersonation | T1656 | L'attaquant se fait passer pour un utilisateur local superuser operator. |
| Impact | Data Manipulation | T1565 | La compromission touche l'intégrité des données gérées par l'orchestrateur. |
Remédiation : checklist opérationnelle
- Appliquer les mitigations de l'avis Arista 24838 (Security Advisory 0199) sur les instances on-prem, puis installer la version corrigée dès sa publication.
- Vérifier que les déploiements hébergés et dédiés sont bien passés sur la version déjà corrigée fournie par Arista.
- Évaluer l'exposition Internet de chaque instance VCO on-prem et restreindre l'accès par segmentation, VPN ou listes d'adresses autorisées.
- Appliquer le tri forensique requis par BOD 26-04 sur les actifs concernés, conformément aux exigences de la CISA.
- Auditer les comptes et rôles VCO, révoquer les privilèges superuser operator non nécessaires et réinitialiser les identifiants des comptes suspects.
- Activer la journalisation des requêtes SQL et des changements de rôle, puis surveiller les pistes de détection listées plus haut.
- Si les mitigations ne sont pas disponibles, la CISA recommande de discontinuer l'utilisation du produit.