Rapport CTI technique du 5 novembre 2026
Résumé exécutif
CVE-2024-27834 est une vulnérabilité d'authentification incorrecte dans WebKit, corrigée par Apple le 13 mai 2024. Elle permet à un attaquant disposant déjà d'une capacité de lecture et d'écriture arbitraires de contourner la Pointer Authentication (PAC) du processus WebKit. Apple l'a traitée par des vérifications renforcées. La CISA a inscrit la faille au catalogue KEV le 4 novembre 2026, signalant une exploitation active, avec une échéance de remédiation fixée au 18 novembre 2026.
Le défaut affecte Safari, iOS, iPadOS, macOS Sonoma, tvOS et watchOS. Les versions corrigées sont Safari 17.5, iOS 16.7.8 et iPadOS 16.7.8, iOS 17.5 et iPadOS 17.5, macOS Sonoma 14.5, tvOS 17.5 et watchOS 10.5. La vulnérabilité n'est pas exploitable isolément à distance : elle suppose qu'une autre faille ait déjà fourni une primitive de lecture et d'écriture arbitraires dans WebKit. La couverture presse de novembre 2026 évoque une campagne de type watering hole ciblant des appareils mobiles, sans que les sources fournies ne confirment l'acteur.
Chronologie
| Date | Événement |
|---|---|
| 13 mai 2024 | Apple publie les correctifs dans Safari 17.5, iOS 16.7.8 et iPadOS 16.7.8, iOS 17.5 et iPadOS 17.5, macOS Sonoma 14.5, tvOS 17.5 et watchOS 10.5. |
| 13 mai 2024 | Les avis Full Disclosure APPLE-SA-05-13-2024-2 et APPLE-SA-05-13-2024-4 diffusent le contenu de sécurité d'iOS 17.5 et de macOS Sonoma 14.5. |
| 15 janvier 2025 | Apple publie la page de contenu de sécurité de Safari 17.5. |
| 4 novembre 2026 | La CISA ajoute CVE-2024-27834 au catalogue KEV. |
| 18 novembre 2026 | Échéance de remédiation fixée par la CISA. |
Fiche vulnérabilité
CVE-2024-27834 | CVSS 5.5 (Medium) | WebKit dans Safari, iOS, iPadOS, macOS Sonoma, tvOS et watchOS
Le bulletin Safari 17.5 décrit la faille dans WebKit avec l'impact suivant : un attaquant disposant d'une capacité de lecture et d'écriture arbitraires peut contourner la Pointer Authentication. Apple indique que le problème a été traité par des vérifications renforcées et référence le bug WebKit 272750. Le crédit est attribué à Manfred Paul, travaillant avec la Zero Day Initiative de Trend Micro.
La Pointer Authentication Code signe les pointeurs et les adresses de retour sur les processeurs Apple Silicon afin de détecter toute altération mémoire. Une vérification insuffisante dans WebKit permet à un attaquant qui contrôle déjà la mémoire du processus de falsifier des pointeurs signés ou de réutiliser des signatures valides. Cette neutralisation de la PAC facilite l'exécution de code dans le processus WebKit.
Versions concernées :
| Plateforme | Versions corrigées | Versions antérieures affectées |
|---|---|---|
| Safari (macOS Monterey, macOS Ventura) | 17.5 | inférieures à 17.5 |
| iOS | 16.7.8 et 17.5 | inférieures à 16.7.8 et inférieures à 17.5 |
| iPadOS | 16.7.8 et 17.5 | inférieures à 16.7.8 et inférieures à 17.5 |
| macOS Sonoma | 14.5 | inférieures à 14.5 |
| tvOS | 17.5 | inférieures à 17.5 |
| watchOS | 10.5 | inférieures à 10.5 |
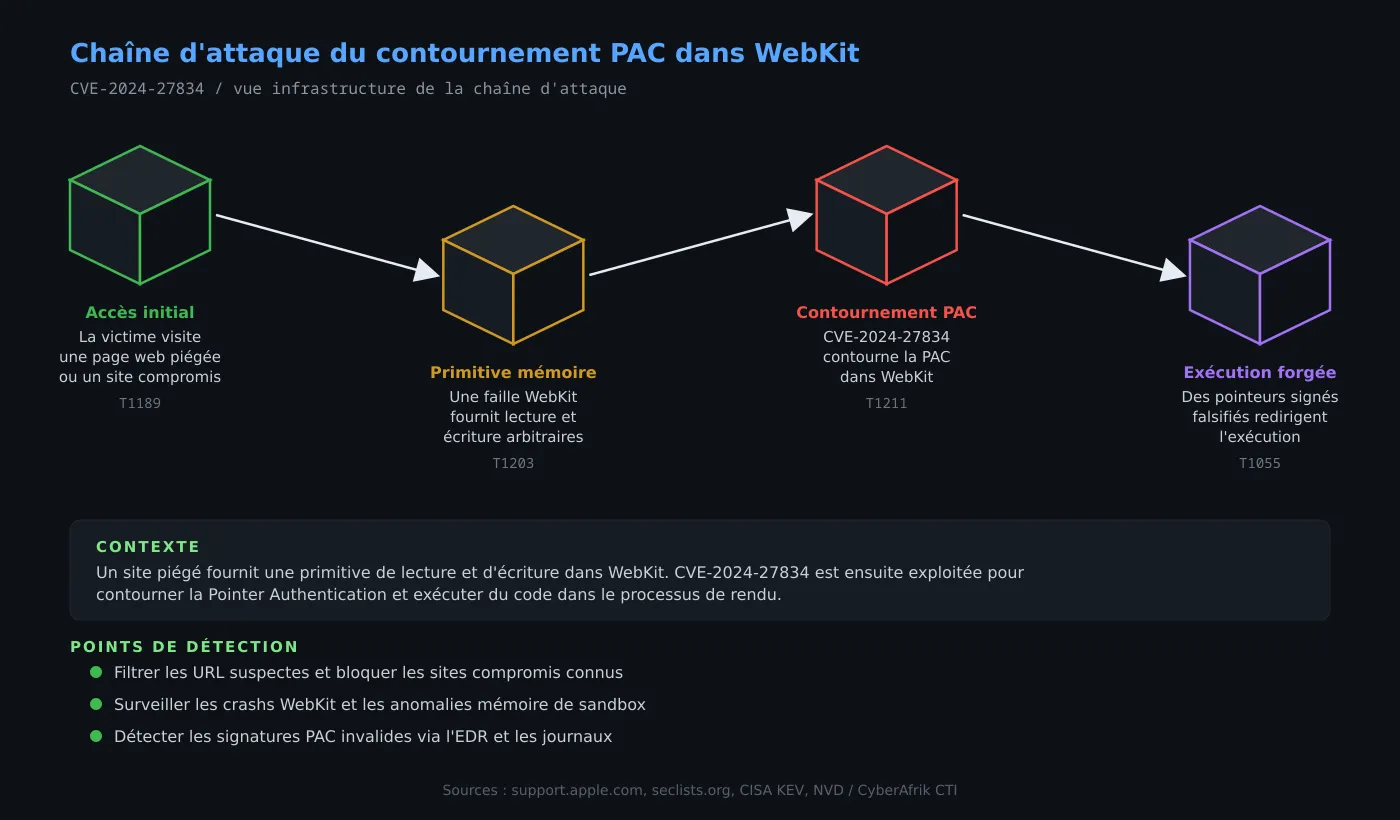
L'exploitation suppose qu'une primitive de lecture et d'écriture arbitraires ait déjà été obtenue dans le processus WebKit, par exemple au moyen d'une corruption mémoire distincte. La vulnérabilité ne fournit pas cette primitive par elle-même. Elle n'est donc pas exploitable directement depuis une simple visite d'une page web. Dans un scénario réaliste, un contenu web malveillant exploite d'abord une vulnérabilité WebKit pour obtenir la primitive mémoire. Ensuite, CVE-2024-27834 est utilisée pour contourner la PAC et exécuter du code dans le processus.
Aucun exploit public ni preuve de concept n'est documenté dans les sources fournies. Le crédit à Manfred Paul via la Zero Day Initiative indique une démonstration dans un cadre de divulgation coordonnée. La couverture presse de mai 2024 titre sur un zero-day WebKit corrigé après Pwn2Own, sans que les avis Apple fournis ne confirment ce détail.
La CISA a ajouté CVE-2024-27834 au catalogue KEV le 4 novembre 2026, ce qui signale une exploitation active selon la CISA. La couverture presse de novembre 2026 associe l'exploitation de failles mobiles corrigées à une campagne watering hole attribuée à APT29 dans certains titres. Les sources techniques fournies ne contiennent pas de détail sur l'acteur ni sur les cibles, et l'association APT29 relève de la presse.
Diagramme de la chaîne d'attaque
Analyse technique
Étape 1 : Compromission initiale du processus WebKit
L'attaquant attire l'utilisateur vers une page web contrôlée ou un site légitime compromis. Le moteur WebKit traite le contenu, ce qui déclenche une vulnérabilité distincte fournissant une lecture et une écriture arbitraires dans le processus de rendu. Cette étape ne relève pas de CVE-2024-27834 mais en constitue le prérequis.
Étape 2 : Exploitation du défaut d'authentification pour contourner la PAC
Une fois la primitive mémoire obtenue, l'attaquant exploite la vérification insuffisante référencée WebKit Bugzilla 272750. Il manipule des pointeurs signés ou des adresses de retour pour contourner la Pointer Authentication. Le correctif d'Apple renforce ces vérifications, ce qui empêche la falsification.
Étape 3 : Exécution de code dans le processus WebKit
Avec la PAC neutralisée, l'attaquant peut rediriger le flux d'exécution vers du code contrôlé. Les privilèges obtenus sont ceux du processus WebKit, généralement sandboxé. Des vulnérabilités supplémentaires seraient nécessaires pour sortir du bac à sable et compromettre le système.
Étape 4 : Traces et suites possibles
L'exploitation laisse des traces dans les journaux de crash et dans les journaux WebKit. Elle peut aussi apparaître dans les événements de processus. Selon la campagne décrite par la presse, l'objectif pourrait être l'installation d'un logiciel espion ou d'un collecteur d'informations, mais aucune donnée technique ne le confirme dans les sources fournies.
Exposition
Tous les appareils Apple exécutant une version de WebKit antérieure aux correctifs du 13 mai 2024 sont concernés : iPhone, iPad, Mac, Apple TV et Apple Watch. Safari sur macOS Monterey et Ventura est directement exposé par la navigation web. Sur iOS et iPadOS, tous les navigateurs utilisent WebKit, ce qui élargit la surface. tvOS et watchOS intègrent aussi WebKit, mais l'exposition y est moindre en raison des usages. La faille suppose toutefois une primitive de lecture et d'écriture préalable. Cette condition nécessite une chaîne d'exploitation complète, ce qui réduit la probabilité pour un attaquant ne disposant que de CVE-2024-27834.
Indicateurs de compromission
Aucun IOC public documenté à ce jour.
Pistes de détection :
- Surveiller les crashs anormaux du processus WebKit (com.apple.WebKit.WebContent) et les rapports de crash contenant des adresses de retour incohérentes.
- Contrôler les journaux réseau pour les requêtes vers des domaines récemment enregistrés ou des sites légitimes modifiés, indicateurs possibles de watering hole.
- Rechercher les processus WebKit qui chargent des bibliothèques non signées ou présentent des mappings mémoire inhabituels.
- Corréler les alertes de navigation vers des sites suspects avec les versions de Safari et d'iOS déployées.
- Activer la journalisation des mécanismes de sandbox et des protections de pointeurs lorsque le système d'exploitation le permet.
MITRE ATT&CK
Cartographie analytique CyberAfrik, aucune cartographie officielle fournie par l'éditeur ou la CISA.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Accès initial | Drive-by Compromise | T1189 | Page web contrôlée ou compromise servant de vecteur d'entrée. |
| Exécution | Exploitation for Client Execution | T1203 | Exploitation d'une vulnérabilité WebKit pour obtenir la primitive mémoire. |
| Défense Evasion | Exploitation for Defense Evasion | T1211 | Contournement de la Pointer Authentication via CVE-2024-27834. |
| Exécution | Process Injection | T1055 | Redirection du flux d'exécution par des pointeurs signés falsifiés. |
Remédiation : checklist opérationnelle
- Appliquer les correctifs : Safari 17.5, iOS 16.7.8 et iPadOS 16.7.8, iOS 17.5 et iPadOS 17.5, macOS Sonoma 14.5, tvOS 17.5 et watchOS 10.5. Prioriser les appareils qui naviguent sur Internet.
- Respecter l'échéance CISA du 18 novembre 2026 et les exigences du BOD 26-04.
- Inventorier les appareils Apple et identifier les versions de WebKit non corrigées.
- Évaluer l'exposition Internet des appareils et restreindre la navigation vers des sites non fiables.
- Mettre en place ou renforcer la détection des crashs WebKit et des comportements anormaux du processus.
- Pour les actifs non corrigeables, appliquer les mitigations de contournement disponibles ou cesser l'utilisation conformément aux recommandations CISA.
Sources
- Apple Support : Safari 17.5
- Apple Support : iOS 16.7.8 et iPadOS 16.7.8
- Apple Support : tvOS 17.5
- Apple Support : watchOS 10.5
- Apple Support : macOS Sonoma 14.5
- Apple Support : iOS 17.5 et iPadOS 17.5
- Full Disclosure : APPLE-SA-05-13-2024-2 iOS 17.5 et iPadOS 17.5
- Full Disclosure : APPLE-SA-05-13-2024-4 macOS Sonoma 14.5
- NVD : CVE-2024-27834