
Protégez votre entreprise des
Cybermenaces modernes
CyberAfrik SARL vous accompagne dans la sécurisation de vos systèmes d'information avec des solutions sur mesure, une expertise reconnue et une disponibilité 24h/24.

Des solutions sur mesure pour chaque besoin
De l'audit à la formation, en passant par le SOC et le développement sécurisé nous couvrons l'ensemble du spectre de la cybersécurité.
Évaluation de la Sécurité
Analyse approfondie de vos systèmes pour identifier les vulnérabilités et élaborer des plans de résilience robustes.
En savoir plusSurveillance et Réaction (SOC)
Surveillance continue 24h/24 et réponse rapide aux incidents de sécurité pour protéger vos actifs critiques.
En savoir plusConception et Intégration de Solutions
Conception et déploiement d'infrastructures sécurisées adaptées à vos besoins spécifiques et à votre secteur d'activité.
En savoir plusDes centaines de clients nous font confiance à travers le continent et au‑delà
DécouvrirFormation et Sensibilisation
Programmes de formation et sensibilisation pour renforcer la culture cybersécurité au sein de vos équipes.
En savoir plusConformité Réglementaire et Conseils
Accompagnement pour vous mettre en conformité avec les réglementations en vigueur et les standards de cybersécurité.
En savoir plusDéveloppement de Solutions Numériques
Développement d'applications web, mobiles et logicielles sécurisées by design pour digitaliser vos processus métier.
En savoir plusQui sommes-nous ?
Notre Mission
Protéger les organisations africaines contre les cybermenaces croissantes grâce à des solutions sur mesure, une expertise de terrain reconnue et une disponibilité sans faille.
Notre Expertise
Depuis 2019, CyberAfrik SARL sécurise les systèmes d'information à travers le continent avec une équipe d'experts certifiés opérant 24h/24 depuis le Bénin.
Excellence certifiée
CISSP, CEH, ISO 27001 Lead Auditor — nos experts accumulent les certifications internationales.
Innovation continue
Nous intégrons les dernières technologies pour anticiper les menaces avant qu'elles ne frappent.
Surveillance 24/7
Notre SOC monitore vos infrastructures en continu avec une réponse aux incidents en temps réel.
Nos Réalisations
Des projets concrets qui témoignent de notre expertise en cybersécurité et développement numérique.
 Cybersecurite
ATT&CK Radar : cartographier MITRE ATT&CK pour bâtir un SOC
Un outil gratuit qui traduit le référentiel MITRE ATTACK en plan de collecte concret : quelles sourc...
Voir le projet Cybersecurite
Breaches.Africa
Plateforme de veille cyber indépendante qui recense et vérifie les fuites de données et cyberattaque...
Voir le projetActualités Cybersécurité
Restez informé des dernières menaces, tendances et bonnes pratiques en matière de sécurité informatique.
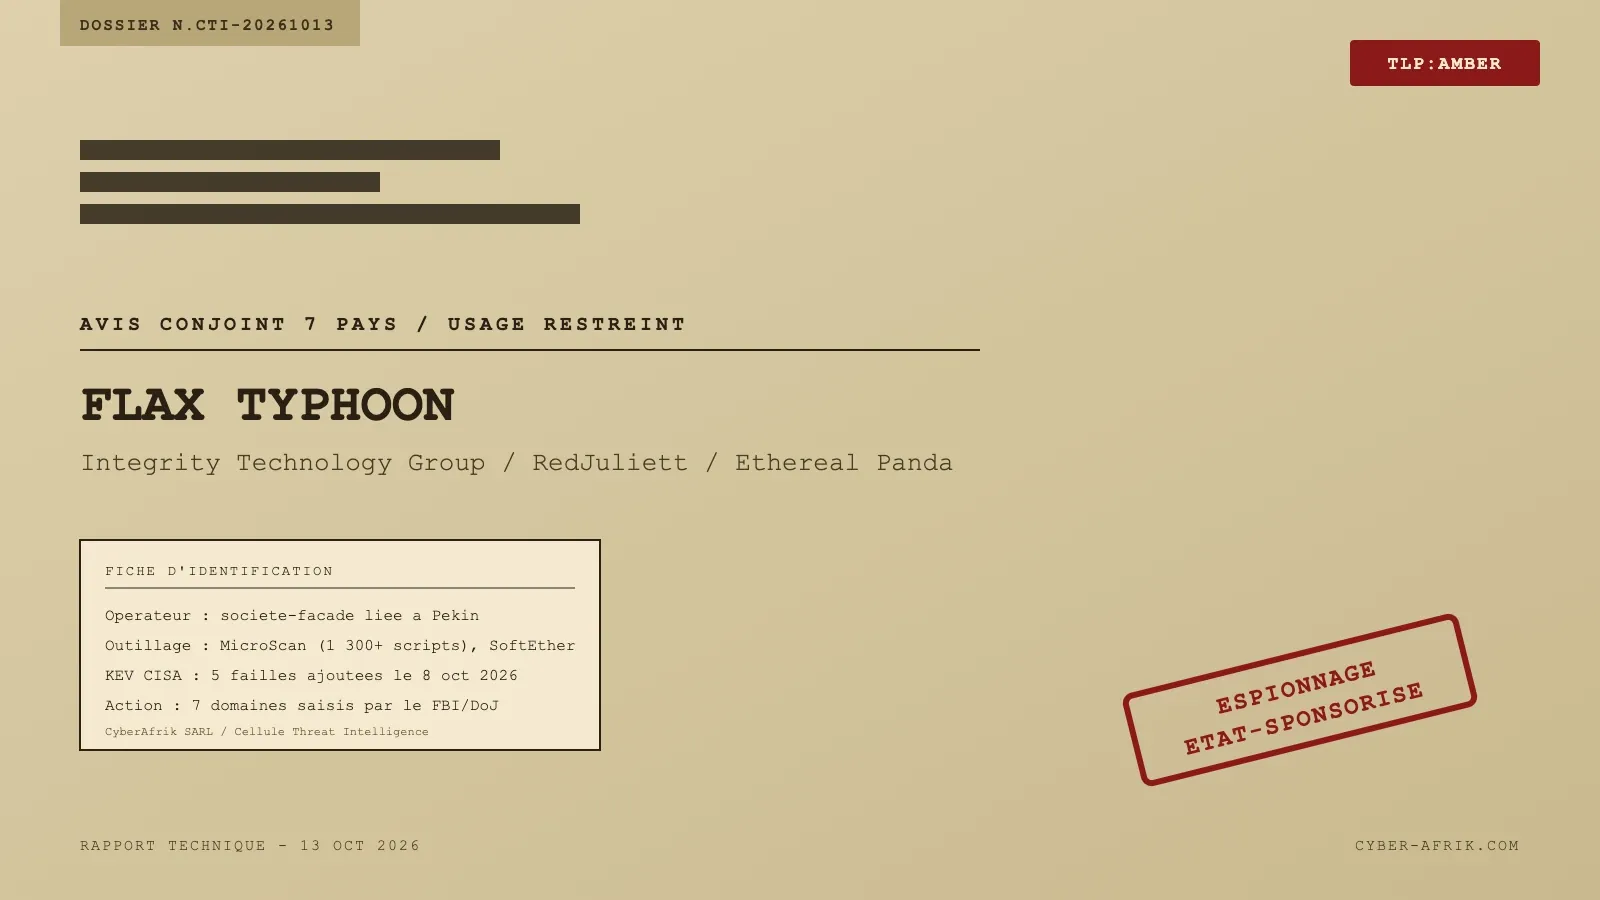
Flax Typhoon : l'entreprise-facade Integrity Tech, son scanner a 1 300 scripts et le portail qui revend les emails voles
Avis conjoint a 7 pays et saisie de 7 domaines par le FBI contre Integrity Technology Group, societe chinoise liee a Flax Typhoon. Scanner maison MicroScan, password spraying Microsoft 365, persistance SoftEther, et un portail qui revend l'acces aux emails voles. Cinq failles ajoutees au KEV.
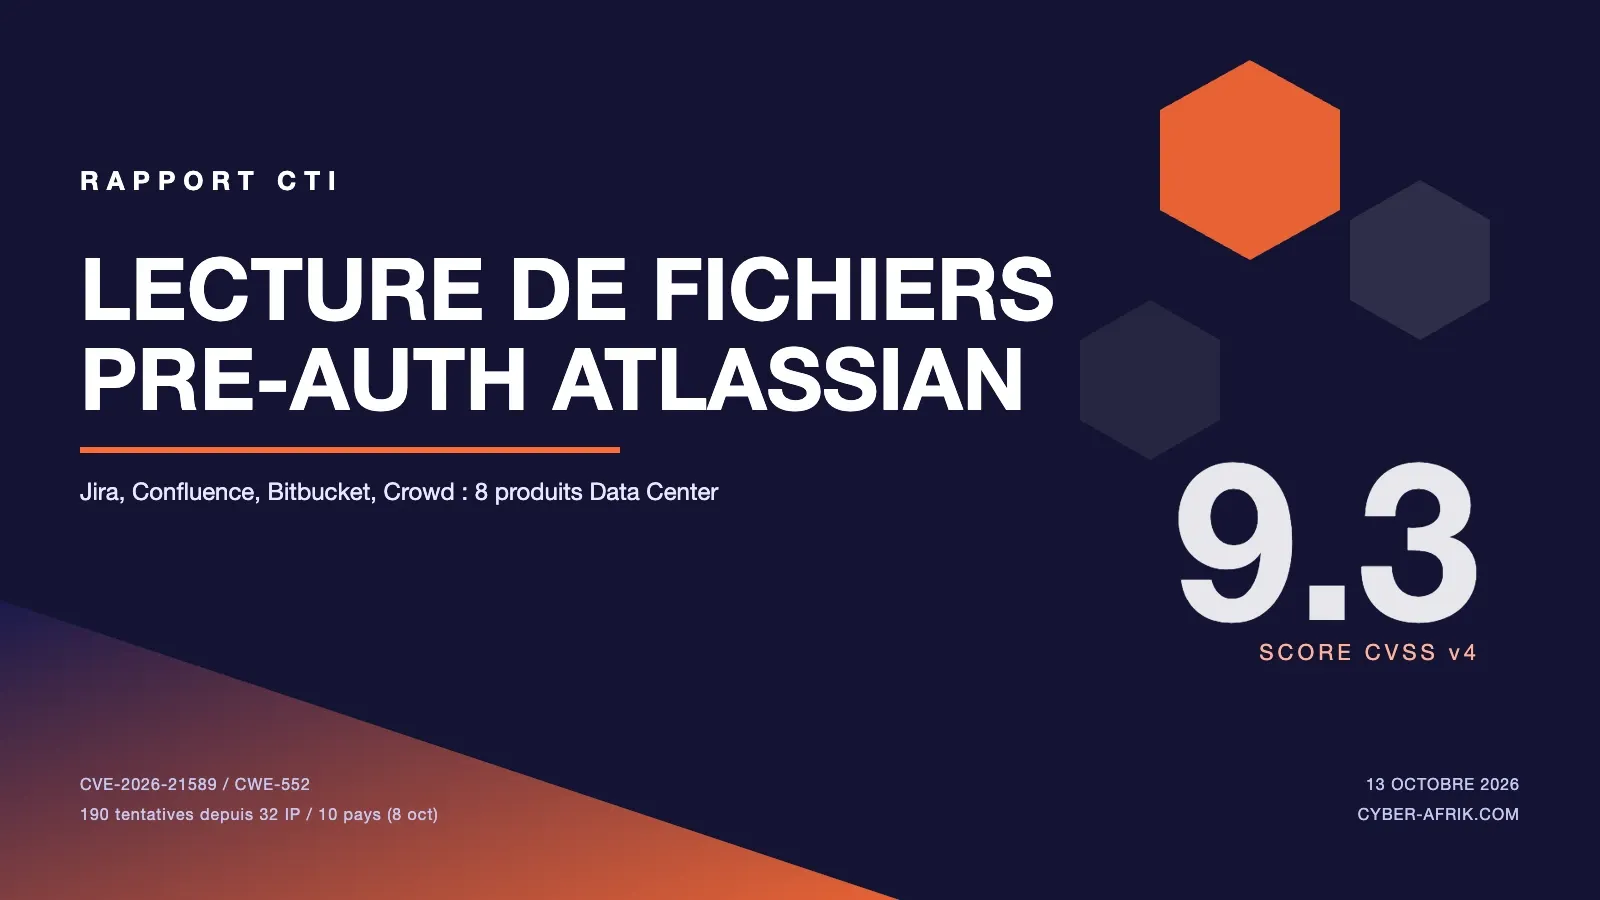
CVE-2026-21589 : la lecture de fichiers pre-authentification qui ouvre Jira, Confluence et Crowd via le double deux-points
CVE-2026-21589 est une faille de lecture de fichiers arbitraires (CVSS 9.3) touchant huit produits Atlassian Data Center. Un attaquant non authentifie peut lire crowd.properties et en tirer un acces administrateur. Exploitee deux heures apres la publication du PoC watchTowr.
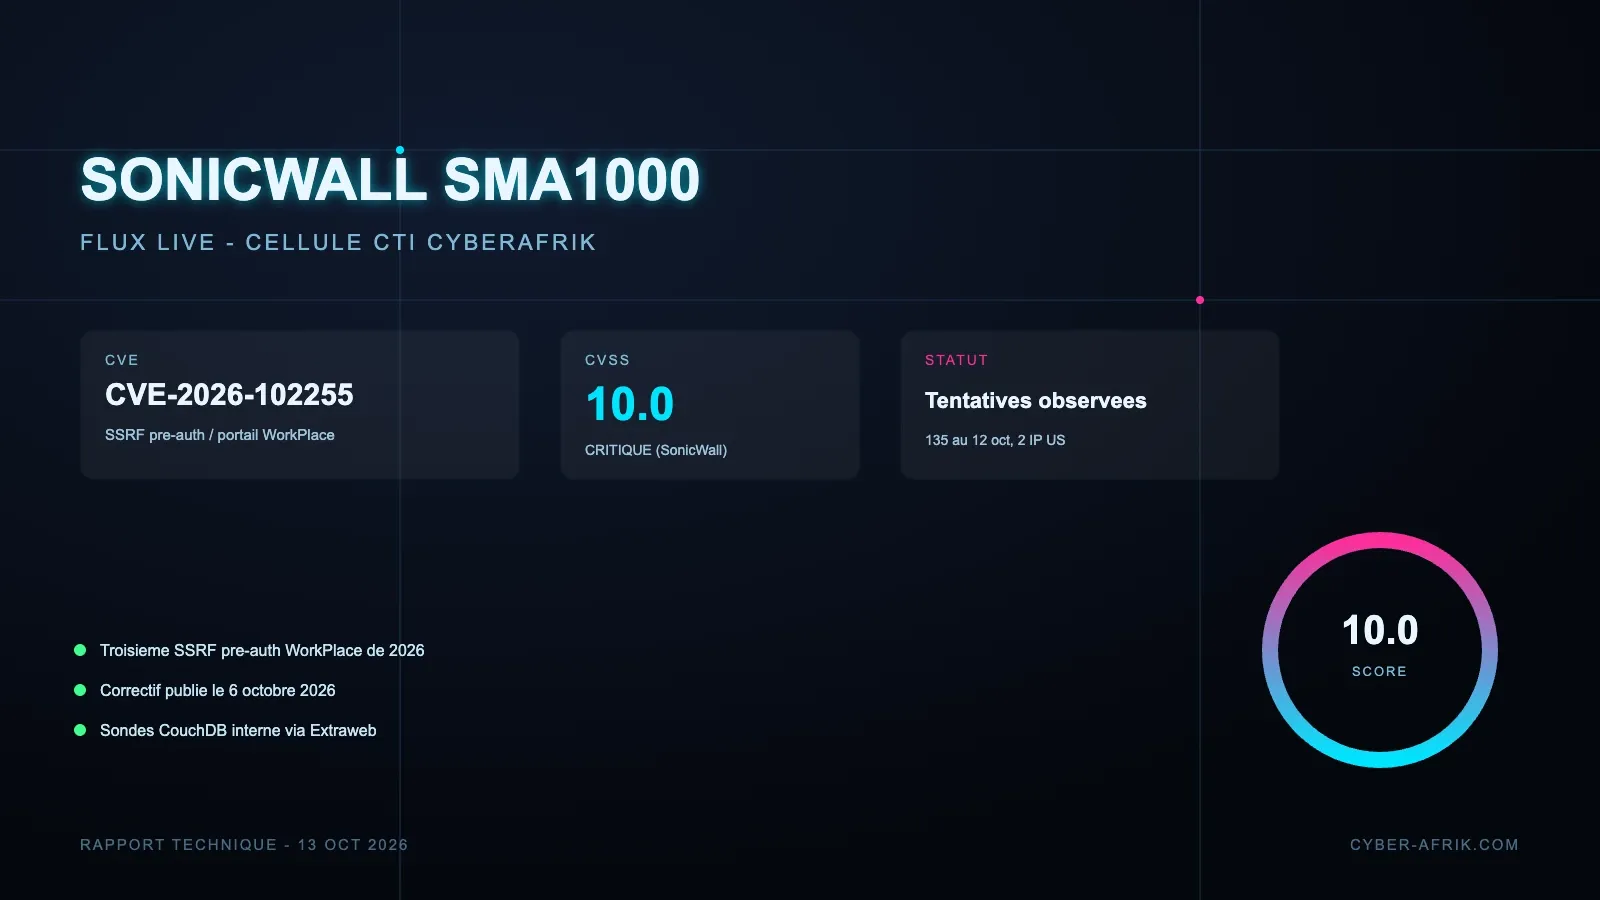
CVE-2026-102255 : la troisieme SSRF pre-authentification de l'annee sur SonicWall SMA1000, ciblee deux jours apres le correctif
CVE-2026-102255 est une SSRF notee CVSS 10.0 dans l'interface WorkPlace des passerelles SonicWall SMA1000. Un attaquant non authentifie peut forcer l'appliance a emettre des requetes vers ses services internes. Correctif le 6 octobre, premieres tentatives des le 8, 135 au 12 octobre.
Ils nous font confiance


Prêt à sécuriser votre organisation ?
Nos experts sont disponibles 24h/24 pour vous accompagner. Demandez votre audit gratuit dès aujourd'hui.