Rapport CTI technique du 2 novembre 2026
Résumé exécutif
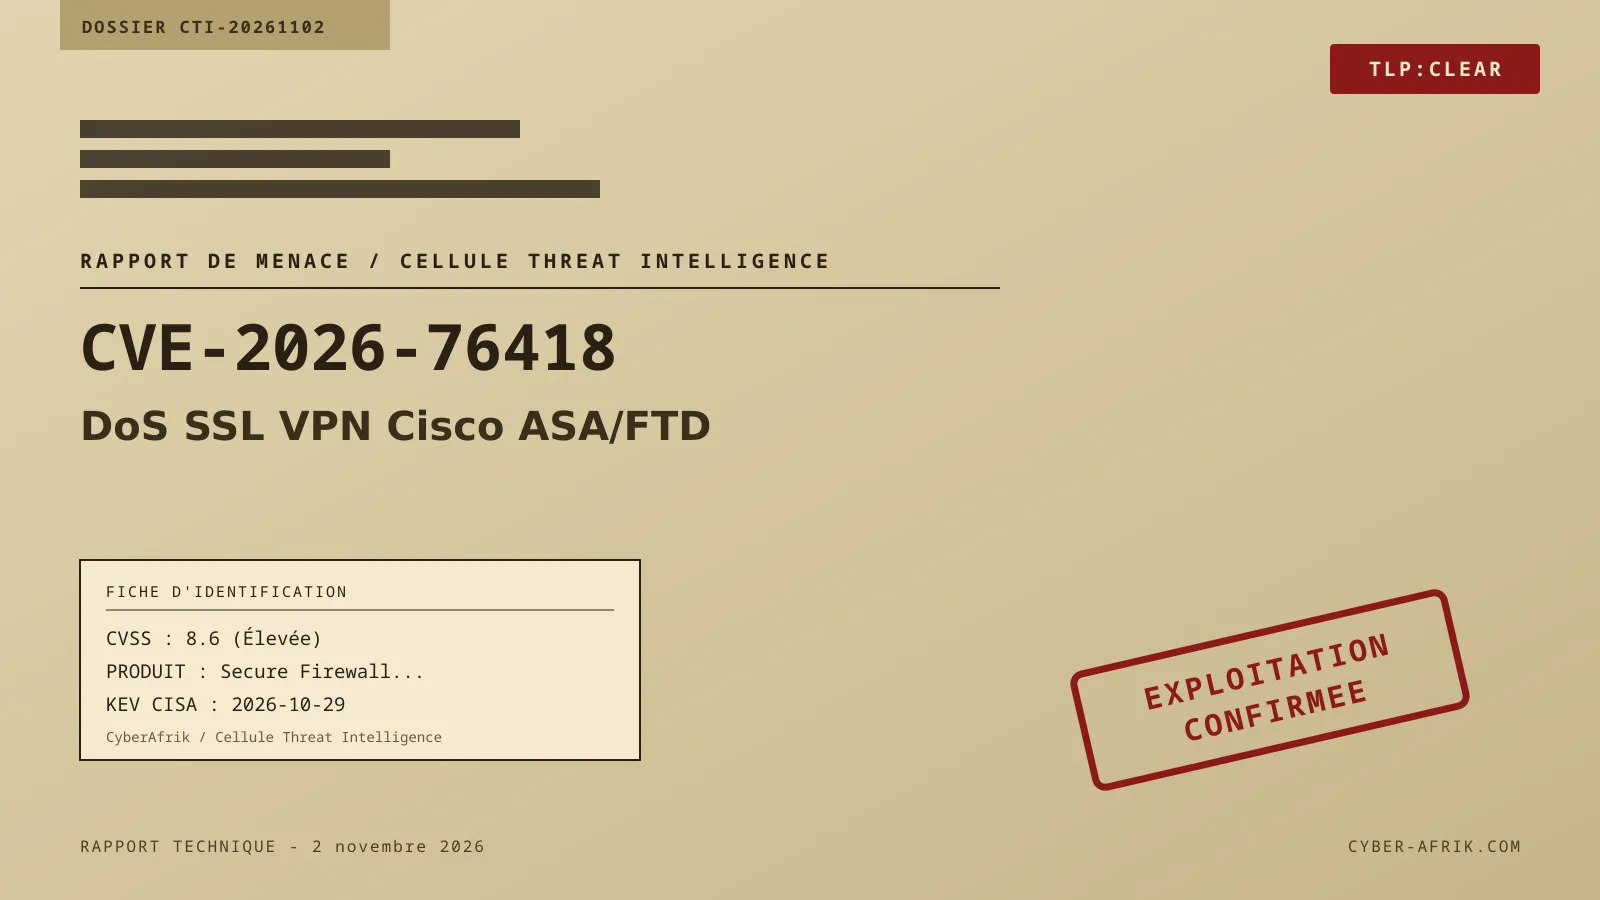
CVE-2026-76418 affecte le service SSL VPN d'accès distant de Cisco Secure Firewall ASA Software et de Cisco Secure FTD Software. La vulnérabilité résulte d'erreurs de logique lorsque l'authentification secondaire est configurée sur un tunnel group. Un attaquant distant non authentifié peut envoyer une requête forgée lors de la connexion au VPN SSL. Cette requête provoque un déréférencement de pointeur NULL, ce qui recharge l'appareil et crée une condition de déni de service. Le score CVSS 3.1 est de 8.6 avec un vecteur réseau, sans privilège ni interaction. Cisco a publié des mises à jour. Aucun contournement n'existe. En attendant le correctif, on peut désactiver l'authentification secondaire.
CISA a ajouté la CVE au catalogue KEV le 29 octobre 2026 avec une échéance de remédiation au 1er novembre 2026. L'exploitation par rançongiciel est indiquée comme inconnue. Aucun acteur n'est nommé dans les sources consultées. Les versions corrigées exactes ne sont pas listées dans les extraits disponibles. Elles figurent dans la section Fixed Software de l'avis Cisco. Aucun PoC public documenté n'est mentionné.
Chronologie
| Date | Événement |
|---|---|
| 2026-10-28 | Publication de l'avis Cisco cisco-sa-asaftd-tunnel-dos-s6mgkb75, version 1.0 Final, à 19:15 GMT. |
| 2026-10-29 | Ajout de la CVE-2026-76418 au catalogue CISA KEV. |
| 2026-11-01 | Échéance de remédiation fixée par CISA. |
Fiche vulnérabilité
CVE-2026-76418 | CVSS 8.6 (CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:N/I:N/A:H/E:X/RL:X/RC:X) | Cisco Secure Firewall ASA Software et Cisco Secure FTD Software
Type : CWE-690, Unchecked Return Value to NULL Pointer Dereference. Identifiant Cisco Bug : CSCwx26625. Le service affecté est le service SSL VPN d'accès distant.
Le service SSL VPN d'accès distant traite les demandes de connexion. Lorsqu'un tunnel group utilise une authentification secondaire, une erreur de logique conduit à ne pas vérifier la valeur de retour d'une fonction. Le code poursuit son exécution et déréférence un pointeur NULL. L'attaquant n'a pas besoin de terminer un login VPN. La simple requête forgée au moment de la connexion atteint le chemin vulnérable et provoque le rechargement de l'appareil.
La vulnérabilité affecte les appliances exécutant une version vulnérable de Cisco Secure Firewall ASA Software ou de Cisco Secure FTD Software. Le service de connexion SSL VPN doit être joignable et l'authentification secondaire configurée sur un tunnel group. Sur FTD, les fonctions VPN d'accès distant sont activées depuis Devices > VPN > Remote Access dans FMC ou depuis Remote Access VPN dans FDM. Les versions corrigées exactes ne sont pas détaillées dans les extraits consultés, l'avis Cisco renvoie à la section Fixed Software. Les produits confirmés non vulnérables sont Cloud-delivered Firewall (CDFW), Cloud-delivered Firewall Management Center (cdFMC), Secure Access (CSA) et Secure FMC Software.
Conditions d'exploitation : accès réseau au service SSL VPN, aucun compte valide, aucune interaction utilisateur, aucun login VPN réussi. La condition d'exposition se vérifie par la présence du mot-clé webvpn et l'activation SSL VPN sur au moins une interface. Si tunnel-group-list enable est présent, tous les tunnel groups doivent être vérifiés, y compris DefaultWEBVPNGroup, pour secondary-authentication-server-group. Si tunnel-group-list enable est absent ou retiré par no tunnel-group-list enable, le groupe par défaut reste exposé s'il utilise une authentification secondaire.
PoC public : aucun PoC public documenté dans les sources consultées.
Exploitation active : la présence au catalogue CISA KEV à partir du 2026-10-29 signale que CISA considère la vulnérabilité comme exploitée dans la nature. Le champ Known To Be Used in Ransomware Campaigns est Unknown. Aucun acteur n'est attribué.
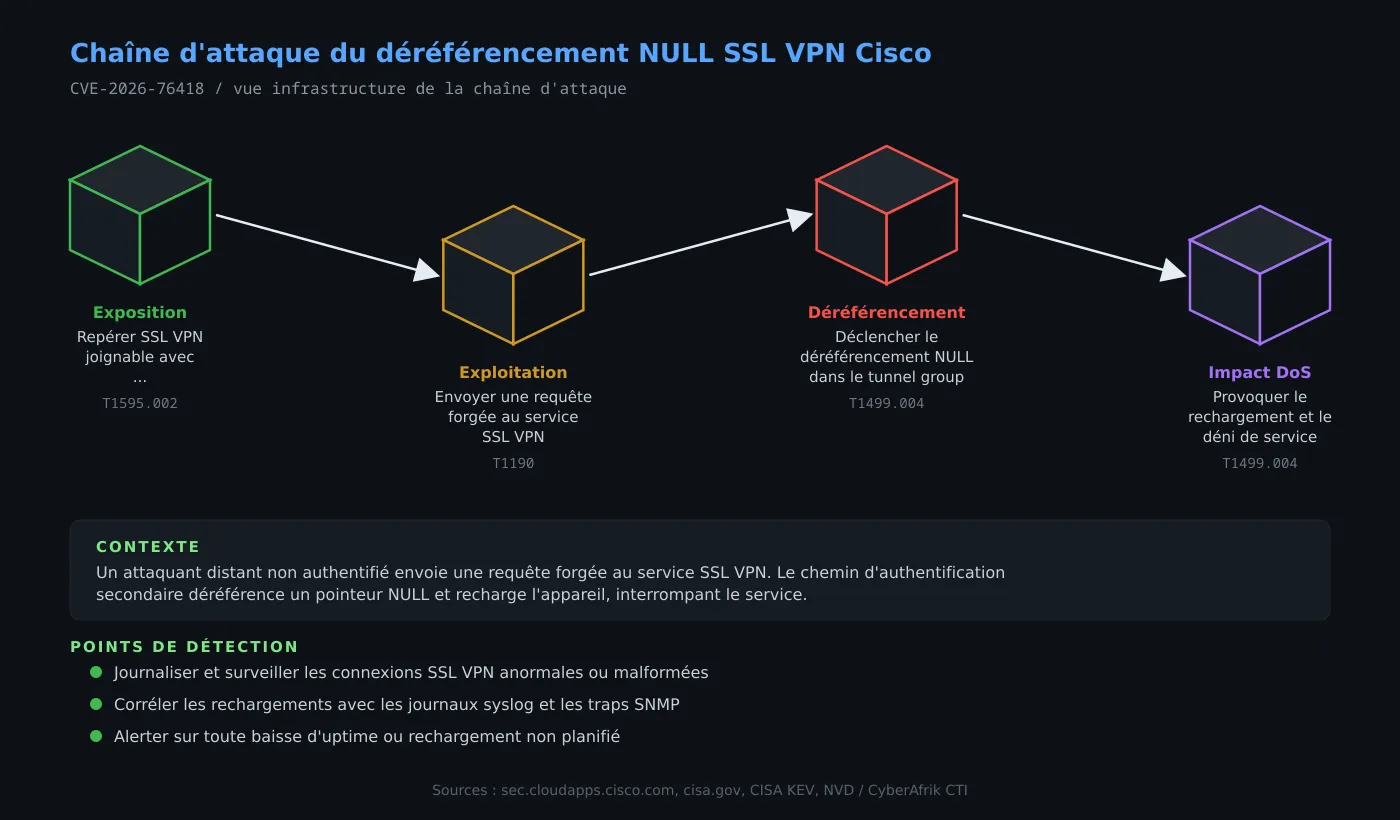
Diagramme de la chaîne d'attaque
Analyse technique
Étape 1 : Exposition du service SSL VPN
L'attaquant cible une appliance ASA ou FTD dont le service SSL VPN est joignable depuis Internet. La vulnérabilité n'exige pas d'authentification préalable. La présence d'une authentification secondaire sur un tunnel group, y compris le groupe par défaut DefaultWEBVPNGroup, constitue la condition déclenchante. Sur FTD, cette configuration est déployée via FMC ou FDM.
Étape 2 : Envoi d'une requête forgée
Au moment de la connexion au VPN SSL, l'attaquant envoie une requête forgée. Cette requête atteint le traitement de l'authentification secondaire sans qu'un login complet ne soit nécessaire. Le chemin de code affecté ne vérifie pas la valeur de retour d'une fonction.
Étape 3 : Déréférencement de pointeur NULL
La valeur non vérifiée conduit à l'utilisation d'un pointeur NULL. Le service SSL VPN d'accès distant déréférence ce pointeur, ce qui provoque une condition anormale au niveau du processus ou du système. Le résultat est un rechargement inattendu de l'appareil.
Étape 4 : Interruption de service
Le rechargement interrompt les sessions VPN SSL en cours et le traitement réseau de l'appareil. Le vecteur CVSS indique un impact haute disponibilité, sans impact sur la confidentialité ni l'intégrité. Un attaquant peut répéter la requête pour maintenir la condition de déni de service.
Exposition
Les appareils exposés sont les ASA et FTD avec SSL VPN d'accès distant activé sur une interface joignable et authentification secondaire configurée. L'exploitation est distante et non authentifiée, ce qui expose les appliances accessibles depuis Internet. La désactivation de tunnel-group-list ne supprime pas l'exposition si DefaultWEBVPNGroup utilise une authentification secondaire.
Les produits Cisco confirmés non vulnérables sont Cloud-delivered Firewall (CDFW), Cloud-delivered Firewall Management Center (cdFMC), Secure Access (CSA) et Secure FMC Software.
Indicateurs de compromission
Aucun IOC public documenté à ce jour.
Pistes de détection :
- Journaux SSL VPN : tentatives de connexion anormales ou requêtes malformées sur le service SSL VPN, en particulier sur les interfaces exposées.
- Syslog : messages de rechargement inattendu, de crash, de watchdog, de core dump ou de redémarrage du service SSL VPN.
- Supervision : baisse d'uptime, traps SNMP indiquant un rechargement, pertes de sessions VPN actives.
- Corrélation : associer les rechargements à des connexions SSL VPN entrantes proches dans le temps.
MITRE ATT&CK
En l'absence de cartographie officielle publiée, ce tableau est une lecture analytique.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Reconnaissance | Active Scanning: Vulnerability Scanning | T1595.002 | L'attaquant doit identifier un service SSL VPN joignable, potentiellement avec authentification secondaire configurée. |
| Initial Access | Exploit Public-Facing Application | T1190 | La requête forgée est envoyée au service SSL VPN exposé. |
| Impact | Endpoint Denial of Service: Application or System Exploitation | T1499.004 | Le déréférencement NULL provoque le rechargement de l'appareil et interrompt le service. |
Remédiation : checklist opérationnelle
- Appliquer le correctif Cisco correspondant à la version ASA ou FTD déployée. Consulter la section Fixed Software de l'avis cisco-sa-asaftd-tunnel-dos-s6mgkb75 pour les versions exactes.
- En attendant le correctif, appliquer la mitigation documentée : désactiver l'authentification secondaire sur les tunnel groups concernés, y compris DefaultWEBVPNGroup.
- Vérifier la configuration : identifier les interfaces avec webvpn enable, la présence de tunnel-group-list enable et les secondary-authentication-server-group.
- Réduire l'exposition Internet du service SSL VPN et prioriser les appareils exposés conformément à BOD 26-04.
- Activer la surveillance des rechargements non planifiés et des journaux SSL VPN pour détecter toute tentative d'exploitation.