Rapport CTI technique du 15 novembre 2026
Résumé exécutif
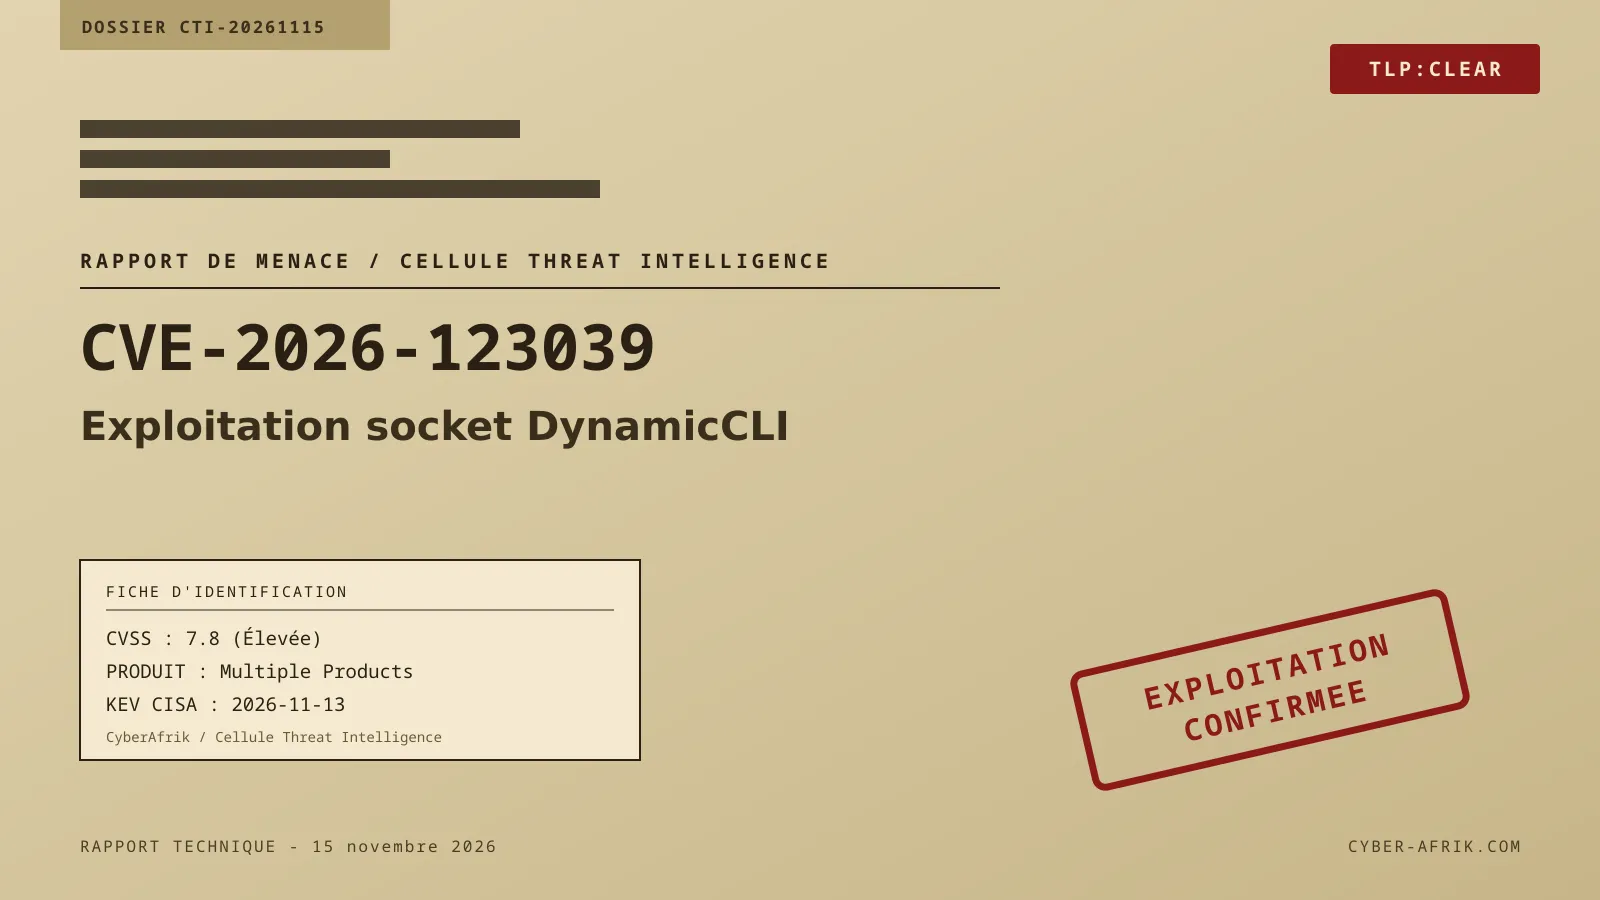
CVE-2026-123039 affecte plusieurs produits Check Point exécutant Gaia OS. Le daemon DynamicCLI s'exécute avec les privilèges root. Il écoute sur un socket local accessible en écriture par tout processus local, sans authentification du processus qui s'y connecte. Un utilisateur local authentifié peut envoyer une commande à ce socket et la faire exécuter en tant que root. La CISA a inscrit la vulnérabilité au catalogue KEV le 13 novembre 2026, avec une échéance de remédiation au 16 novembre 2026 dans le cadre du BOD 26-04. Le score CVSS officiel n'est pas publié dans les données fournies. L'évaluation CTI retient 7.8, soit une criticité élevée, car le vecteur est local mais l'impact est root.
L'exploitation exige un accès local authentifié, ce qui suppose un compte préalable sur l'appliance ou une compromission antérieure. La couverture presse des 12 au 14 novembre 2026 évoque une exploitation active, des campagnes désignées PHP2Shell, un backdoor TSGA et des effacements de fichiers ESXi. Ces éléments ne sont toutefois pas détaillés dans les sources techniques fournies. Ils sont cités ici uniquement pour mesurer la reprise médiatique, sans être attribués à la CVE en l'absence de confirmation. La remédiation prioritaire consiste à appliquer les correctifs ou mitigations Check Point, à durcir l'accès local et à respecter l'échéance CISA.
Chronologie
| Date | Événement |
|---|---|
| 12 novembre 2026 | Check Point publie un bulletin de sécurité et un article de recherche, selon les titres de la couverture presse. |
| 13 novembre 2026 | La CISA ajoute CVE-2026-123039 au catalogue KEV. |
| 13 novembre 2026 | BleepingComputer, SecurityWeek et The Hacker News signalent une exploitation active dans leurs titres. |
| 14 novembre 2026 | Rescana et Security Affairs reprennent l'ajout KEV et appellent à patcher. |
| 16 novembre 2026 | Échéance de remédiation fixée par la CISA au titre du BOD 26-04. |
Fiche vulnérabilité
CVE-2026-123039 | 7.8 (évaluation CTI CVSS 3.1, score NVD non publié) | Check Point Gaia OS DynamicCLI, produits Firewall, Multi-Domain Security Management Server, Scalable Platforms, Security Gateway et Security Management Server
Le mécanisme exact est une affectation incorrecte de permissions sur une ressource critique. Le daemon DynamicCLI de Gaia OS s'exécute avec les privilèges root. Il écoute sur un socket local accessible en écriture à tout processus local, sans authentification du processus appelant. Un utilisateur local authentifié peut donc écrire une commande dans ce socket. Le daemon lit la commande et l'exécute avec ses propres privilèges, c'est-à-dire root. Il ne s'agit pas d'une injection distante, mais d'une élévation locale reposant sur un contrôle d'accès manquant au niveau du socket.
Les sources fournies ne listent pas les numéros de version précis affectés ni les versions corrigées. Les produits concernés sont nommés par la CISA : Check Point Firewall, Multi-Domain Security Management Server, Scalable Platforms, Security Gateway et Security Management Server. La correction doit être recherchée dans l'avis Check Point propre à chaque gamme.
Le vecteur est local. L'attaquant doit disposer d'un compte local authentifié sur l'appliance. Aucune interaction utilisateur n'est requise. L'exploitation ne traverse pas le réseau : elle peut intervenir après une compromission initiale, un accès de gestion mal maîtrisé ou une élévation depuis un compte de service.
Aucun PoC public documenté n'est fourni dans les sources exploitées.
L'inscription au catalogue CISA KEV le 13 novembre 2026 signifie que la CISA considère la vulnérabilité comme activement exploitée. La couverture presse des 12 au 14 novembre 2026 évoque une exploitation active. Elle mentionne un backdoor TSGA et des effacements de fichiers ESXi dans ses titres. Ces éléments médiatiques ne sont pas confirmés par les extraits techniques fournis.
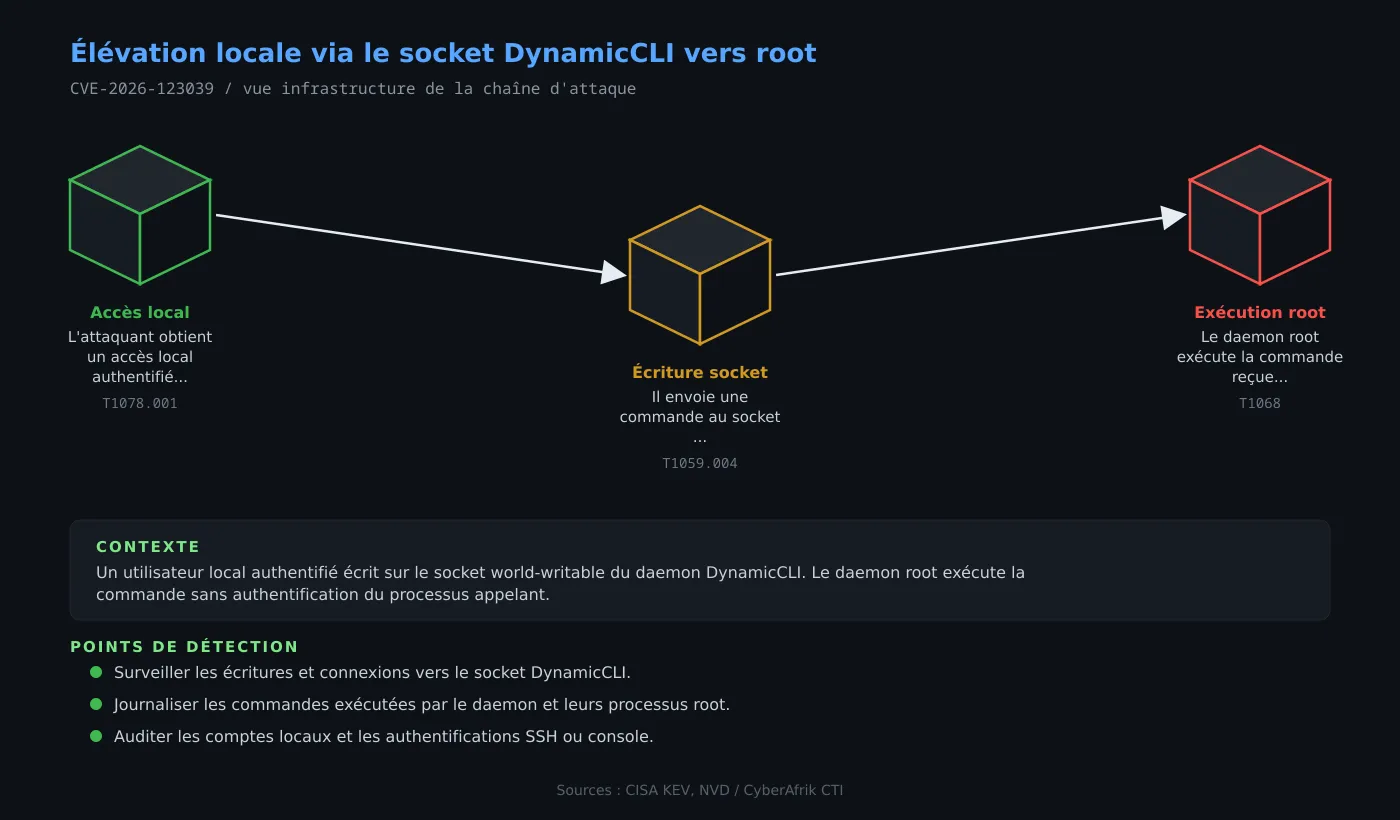
Diagramme de la chaîne d'attaque
Analyse technique
Étape 1 : Accès local authentifié
L'attaquant doit disposer d'un compte sur l'appliance Check Point exécutant Gaia OS. Ce prérequis peut provenir d'un compte local mal protégé, d'un accès SSH ou console compromis, d'un compte de service ou d'une compromission antérieure. Les journaux d'authentification locale, SSH et console sont les premières traces à corréler.
Cette phase ne dépend pas de la vulnérabilité elle-même, mais elle conditionne l'exploitation. Une appliance dont les comptes locaux sont limités et surveillés réduit la probabilité d'atteindre le socket.
Étape 2 : Écriture sur le socket DynamicCLI
Le daemon DynamicCLI écoute sur un socket local accessible en écriture sans authentification du processus appelant. L'attaquant envoie une commande via ce socket. Aucune vérification d'identité n'est effectuée au niveau du socket : le contrôle repose uniquement sur la présence locale du processus. La surveillance des accès au socket et des appels système associés permet d'identifier cette phase.
Étape 3 : Exécution en tant que root
Le daemon, qui s'exécute sous root, lit la commande et l'exécute avec ses privilèges. L'attaquant obtient ainsi une exécution de code avec les droits root sur l'appliance. Les processus enfants du daemon, les commandes inhabituelles et les changements de fichiers système constituent les traces à surveiller après cette élévation.
Étape 4 : Actions post-exploitation non détaillées
Les titres de presse évoquent l'installation d'un backdoor TSGA et l'effacement de fichiers ESXi. En l'absence de détails techniques publiés dans les sources fournies, ces actions ne sont pas cartographiables ici. Elles illustrent néanmoins le niveau de risque une fois le root obtenu sur une appliance qui centralise les politiques de sécurité.
Exposition
L'exposition directe est locale : la vulnérabilité n'est pas exploitable à distance sans accès local préalable. Les appliances Check Point, notamment les Security Gateway et les serveurs de management, concentrent les politiques de sécurité et les accès réseau. Elles constituent des cibles sensibles. Les organisations qui laissent des comptes locaux actifs, des accès d'administration partagés ou des services de gestion exposés augmentent le risque.
La CISA demande aux parties prenantes d'évaluer l'exposition Internet de chaque actif et d'appliquer les consignes BOD 26-04, y compris pour les services cloud. Si aucune mitigation n'est disponible, l'arrêt d'utilisation du produit est recommandé.
Indicateurs de compromission
Aucun IOC public documenté à ce jour.
Pistes de détection :
- Surveiller les connexions et écritures vers le socket DynamicCLI sur Gaia OS.
- Journaliser et alerter sur les commandes exécutées par le daemon DynamicCLI, en particulier les processus enfants lancés en root.
- Corréler les authentifications locales SSH ou console avec les accès au socket.
- Contrôler l'intégrité des fichiers système et des binaires Gaia OS.
- Rechercher des comptes locaux créés ou modifiés récemment.
- Surveiller les connexions sortantes inhabituelles depuis les appliances, en lien avec les allégations médiatiques de backdoor TSGA.
MITRE ATT&CK
Lecture analytique, aucune cartographie officielle publiée dans les sources.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Initial Access | Valid Accounts: Local Accounts | T1078.001 | L'attaquant s'appuie sur un compte local authentifié pour atteindre le socket. |
| Execution | Command and Scripting Interpreter: Unix Shell | T1059.004 | La commande transmise au socket est exécutée par le daemon root. |
| Privilege Escalation | Exploitation for Privilege Escalation | T1068 | L'exécution par le daemon root transforme un accès local en privilèges root. |
Remédiation : checklist opérationnelle
- Appliquer sans délai les correctifs ou mitigations publiés par Check Point pour Gaia OS. Les numéros de version corrigés ne sont pas fournis dans les sources ; se référer à l'avis officiel Check Point pour la gamme concernée.
- Respecter l'échéance CISA du 16 novembre 2026 et les exigences de tri forensique associées au BOD 26-04.
- Restreindre l'accès local aux appliances : supprimer les comptes locaux inutiles, imposer l'authentification multifacteur et segmenter les interfaces d'administration.
- Durcir le socket DynamicCLI conformément aux instructions de l'éditeur : permissions restrictives, authentification des processus appelants ou désactivation du daemon s'il n'est pas nécessaire.
- Auditer les comptes locaux et réinitialiser les secrets après toute suspicion de compromission.
- Mettre en place la surveillance des accès au socket et des commandes exécutées par DynamicCLI.
- Si aucune mitigation n'est disponible, suivre la recommandation CISA et discontinuer l'usage du produit.