Rapport CTI technique du 20 novembre 2026
Résumé exécutif
CVE-2026-40217 affecte le proxy LiteLLM de BerriAI. Un utilisateur authentifié peut soumettre du code Python sur /guardrails/test_custom_code, contourner le filtre regex par concaténation de chaînes, puis réécrire le bytecode CPython. Au final, l'attaquant récupère le vrai __import__ et exécute des commandes arbitraires avec les privilèges du processus LiteLLM. Dans l'image Docker par défaut, ce processus tourne en root.
Le score CVSS v3.1 atteint 8.8, avec un vecteur réseau, des privilèges faibles et aucune interaction utilisateur. La CVE figure au catalogue CISA KEV depuis le 18 novembre 2026, avec une échéance de remédiation fédérale au 2 décembre 2026. Red Hat a déjà publié des correctifs pour les produits qui embarquent LiteLLM. Le correctif upstream BerriAI reste TBD selon l'avis X41 D-Sec.
Chronologie
| Date | Événement |
|---|---|
| 2026-04-08 | Dernière version affectée de LiteLLM mentionnée par la NVD (LiteLLM through 2026-04-08). |
| 2026-04-10 | Première publication du document VEX Red Hat pour CVE-2026-40217. |
| 2026-06-09 | Publication de l'errata Red Hat RHSA-2026:24866 pour Ansible Automation Platform 2.6, incluant la CVE. |
| 2026-06-25 | Publication de l'errata Red Hat RHSA-2026:30056 pour Red Hat OpenShift AI 3.3.4, incluant la CVE. |
| 2026-11-18 | Ajout de CVE-2026-40217 au catalogue CISA KEV. |
| 2026-11-19 | Mise à jour du document VEX Red Hat (current_release_date). |
| 2026-12-02 | Échéance de remédiation CISA au titre de BOD 26-04. |
Fiche vulnérabilité
CVE-2026-40217 | CVSS 8.8 (High) - CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H | BerriAI LiteLLM
L'endpoint /guardrails/test_custom_code reçoit un JSON avec custom_code et test_input. LiteLLM exécute la fonction fournie dans un environnement restreint, dont la seule défense est un filtrage regex du code source. X41 D-Sec a montré comment contourner ce filtre : construire les attributs bloqués par concaténation, puis réécrire le bytecode CPython via gi_code et code.replace(co_names=...). L'attaquant obtient ainsi le vrai __import__, importe os et exécute des commandes avec les droits du processus LiteLLM.
La CISA et la NVD retiennent CWE-420, alors que X41 D-Sec et Red Hat optent pour CWE-94. Cette divergence ne change pas l'impact. X41 D-Sec publie aussi un score CVSS 4.0 de 8.7 pour le vecteur authentifié.
Versions affectées et corrigées
| Produit | Version affectée | Version corrigée |
|---|---|---|
| LiteLLM (BerriAI) | Versions jusqu'au 2026-04-08 ; image main-latest ghcr.io/berriai/litellm:main-latest, digest sha256:bb0639701796218a3447160e55c0f1097446e4e6085df7dfd39f476d4143743f | TBD selon X41 D-Sec |
| Red Hat Ansible Automation Platform 2.6 | Affecté, suivi par le Bugzilla 2457301 | RHSA-2026:24866 du 2026-06-09 |
| Red Hat OpenShift AI | Affecté, y compris RHOAI 3.3 | RHSA-2026:30056 du 2026-06-25, RHOAI 3.3.4 |
Conditions d'exploitation
L'attaquant doit joindre le proxy sur le réseau et disposer d'un compte ou d'une clé API valide. Le vecteur CVSS précise PR:L et UI:N : un faible privilège suffit, sans interaction d'un utilisateur légitime. L'exploitation repose sur un POST HTTP vers /guardrails/test_custom_code. Dans l'image Docker par défaut, le processus tourne en root, d'où un impact élevé sur confidentialité, intégrité et disponibilité.
PoC public et exploitation active
Un PoC public circule. L'avis X41 D-Sec donne une commande docker pour reproduire l'environnement vulnérable, ainsi qu'une requête curl qui déclenche l'évasion et exécute la commande id, retournant uid=0(root). L'ajout au catalogue CISA KEV le 18 novembre 2026 indique une exploitation réelle signalée à CISA. CISA précise que l'usage dans des campagnes de rançongiciel est inconnu et que le tri forensique n'est pas requis au titre de BOD 26-04. Aucun acteur ou groupe n'est nommé dans les sources fournies.
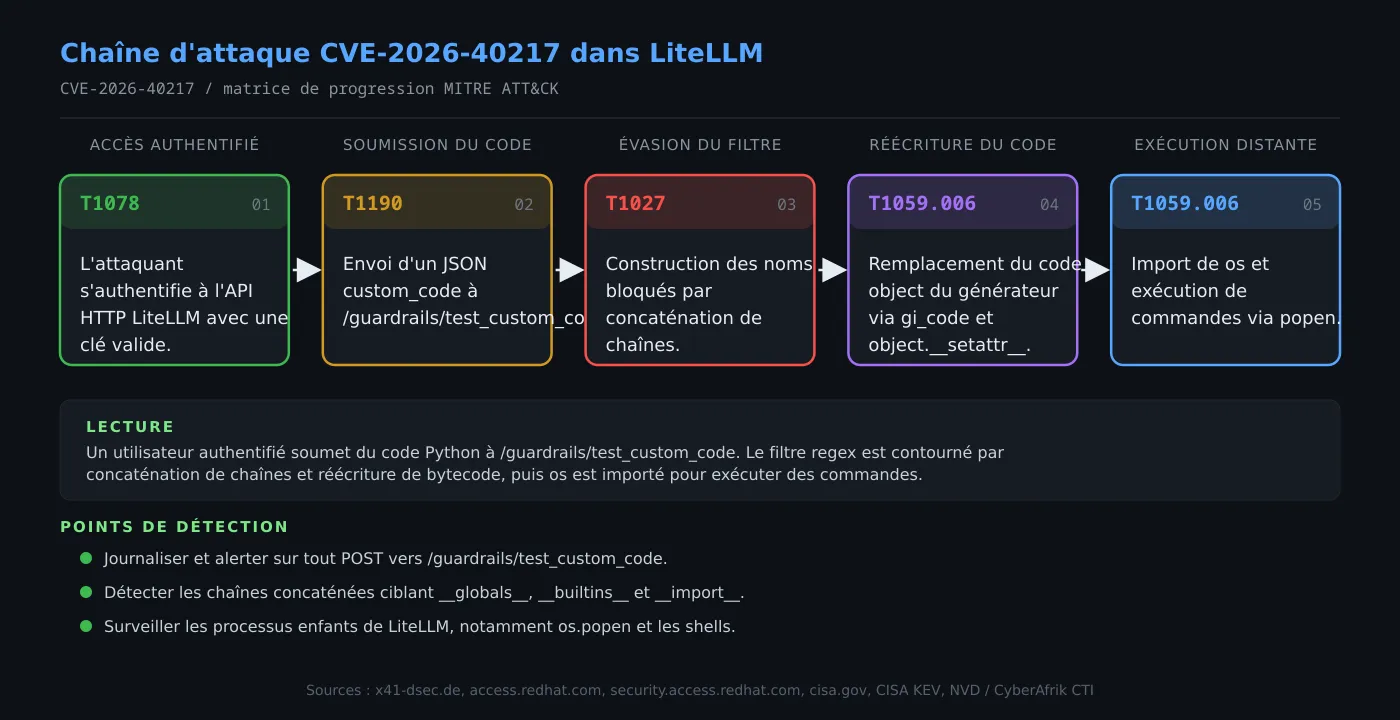
Diagramme de la chaîne d'attaque
Analyse technique
Étape 1 : Accès authentifié à l'endpoint de test
L'attaquant doit obtenir une clé API valide. Le PoC X41 utilise la clé maître LITELLM_MASTER_KEY=sk-litellm-master-key, mais la fiche CVSS indique qu'un privilège faible suffit. La requête POST cible /guardrails/test_custom_code, avec un en-tête Authorization Bearer et un corps JSON contenant custom_code.
Étape 2 : Contournement du filtre regex
Le filtre bloque les littéraux __globals__, __builtins__, __import__ et __class__. X41 montre que la concaténation, par exemple "_"+"_gl"+"ob"+"als"+"_"+"_", construit ces noms à l'exécution sans être détectée par le filtre statique. La classe de base de l'objet est obtenue via str.mro()[1] au lieu de __class__.
Étape 3 : Obtention et réécriture du bytecode
Un générateur est défini. Son objet code est accessible via l'attribut gi_code, qui n'est pas bloqué. La méthode code.replace(co_names=...) réécrit la table des noms du bytecode pour pointer les accès vers les attributs interdits.
Étape 4 : Substitution du code et extraction des builtins réels
object.__setattr__() remplace l'attribut __code__ du générateur par l'objet code modifié, le nom __code__ étant lui-même construit dynamiquement pour échapper au filtre. L'appel du générateur avec http_get, une fonction présente dans le bac à sable, permet d'accéder à http_get.__globals__["__builtins__"]["__import__"].
Étape 5 : Exécution de commandes arbitraires
Une fois le vrai __import__ récupéré, l'attaquant importe os et exécute __import__("os").popen("id").read(). Dans l'image Docker par défaut, la commande renvoie uid=0(root). L'impact est une exécution de code complète dans le contexte du processus LiteLLM.
Exposition
LiteLLM est un proxy LLM open source déployé sur site ou en conteneur. Les instances accessibles depuis Internet avec une clé API faible ou divulguée sont directement exposées. Red Hat a publié des errata pour Ansible Automation Platform 2.6 et OpenShift AI, ce qui montre que les conteneurs et services embarquant LiteLLM héritent de la vulnérabilité. L'exécution en root dans l'image Docker par défaut aggrave l'impact d'une exécution de code.
Indicateurs de compromission
Aucun IOC public documenté à ce jour.
Pistes de détection
- Journaliser et alerter sur tout POST vers /guardrails/test_custom_code, en particulier les corps contenant custom_code.
- Rechercher dans les journaux les motifs de concaténation de chaînes ciblant __globals__, __builtins__, __import__ et __code__.
- Surveiller les processus enfants du service LiteLLM, notamment os.popen, /bin/sh et les exécutions de commandes inhabituelles.
- Corréler les appels à l'endpoint avec les changements de comportement du processus, comme des accès réseau sortants ou des écritures de fichiers.
- Contrôler les comptes et clés API ayant accès à l'endpoint, et détecter les usages de la clé maître hors contexte administrateur.
MITRE ATT&CK
Aucune cartographie MITRE ATT&CK officielle n'est publiée pour cette CVE. Le tableau ci-dessous est une lecture analytique fondée sur l'avis X41 et le vecteur CVSS.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Initial Access | Valid Accounts | T1078 | L'exploitation exige une clé API ou un compte valide pour appeler l'endpoint authentifié. |
| Execution | Command and Scripting Interpreter: Python | T1059.006 | Le payload injecté est du code Python exécuté par le service LiteLLM. |
| Defense Evasion | Obfuscated Files or Information | T1027 | La concaténation de chaînes et la réécriture de bytecode contournent le filtre regex. |
Remédiation : checklist opérationnelle
- Appliquer les correctifs Red Hat disponibles : RHSA-2026:24866 pour Ansible Automation Platform 2.6 et RHSA-2026:30056 pour Red Hat OpenShift AI 3.3.4.
- Pour LiteLLM upstream, appliquer la version corrigée dès sa publication. X41 D-Sec indique que la version patchée est TBD. En attendant, désactiver ou restreindre fortement l'accès à /guardrails/test_custom_code.
- Respecter l'échéance CISA du 2026-12-02 et suivre BOD 26-04 pour prioriser la correction sur les actifs exposés à Internet.
- Restreindre l'accès réseau au proxy LiteLLM aux réseaux et hôtes de confiance.
- Faire tourner le conteneur LiteLLM avec un utilisateur non privilégié plutôt que root.
- Renforcer et faire tourner les clés API, et supprimer les clés par défaut ou de test exposées.
- Activer la journalisation et la détection des requêtes vers l'endpoint de test, puis surveiller les processus enfants du service.