Rapport CTI technique du 17 novembre 2026
Résumé exécutif
Barracuda Networks a publié le 2 novembre 2026 un correctif pour CVE-2026-116606. Cette faille est un contournement d'authentification par chemin ou canal alternatif (CWE-288) dans Barracuda Email Security Gateway (ESG). Un attaquant distant non authentifié peut invoquer la fonction d'import de configuration. Il restaure alors une archive de sauvegarde compatible forgée, ce qui modifie la configuration globale de l'appliance. Le score CVSS 4.0 est de 9.3, soit un niveau Critique.
La vulnérabilité est exploitée dans la nature. Le catalogue CISA KEV l'a ajoutée le 10 novembre 2026 avec une échéance de remédiation au 13 novembre 2026. Barracuda a signalé le 9 novembre 2026 une activité d'exploitation observée sur un petit nombre d'organisations. L'usage dans des campagnes de rançongiciel reste inconnu. La faille peut être chaînée avec CVE-2026-111560, une injection de commande affectant plusieurs produits Barracuda, pour obtenir un accès root au dispositif.
Chronologie
| Date | Événement |
|---|---|
| 2026-10-22 | Barracuda rapporte la vulnérabilité, selon la chronologie de l'avis Mandiant. |
| 2026-11-02 | Publication de l'avis Barracuda et de l'avis Mandiant, publication de la CVE. |
| 2026-11-05 | Barracuda corrige le champ « Authentication Required » pour CVE-2026-116606 : il passe à « No (Administrative UI Access Required) ». |
| 2026-11-09 | Barracuda ajoute une information d'exploitation active observée sur un petit nombre d'organisations. |
| 2026-11-10 | Ajout de la CVE au catalogue CISA KEV. |
| 2026-11-13 | Échéance de remédiation fixée par CISA. |
Fiche vulnérabilité
CVE-2026-116606 | CVSS 9.3 (CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N) | Barracuda Email Security Gateway (ESG)
Le mécanisme exact repose sur un chemin ou canal alternatif exposé par l'interface d'administration de l'ESG. Sans authentification préalable, un attaquant distant peut atteindre la fonction d'import de configuration. En soumettant une archive de sauvegarde compatible et forgée, il déclenche une restauration qui écrase ou modifie la configuration globale de l'appliance. Le contournement ne fournit pas directement une exécution de commande, mais il ouvre une modification non autorisée de la configuration. Barracuda précise que l'authentification n'est pas requise pour exploiter CVE-2026-116606. L'Admin UI doit néanmoins être joignable par l'attaquant.
L'avis Barracuda indique une sévérité High. Le score CVSS 4.0 de 9.3 relève du niveau Critique.
| Produit | Versions affectées | Correctif |
|---|---|---|
| Barracuda ESG | Inférieure à 9.4.0.030 selon NVD et Mandiant | BNSF-40425 pour 9.4.017 et versions ultérieures ; BNSF-40430 pour les versions inférieures à 9.4.017 ; mise à niveau vers le dernier firmware |
Les seuils de version de l'avis Barracuda ne recoupent pas exactement le seuil 9.4.0.030 des fiches NVD et Mandiant, les correctifs étant distribués par branche.
Conditions d'exploitation : accès réseau à l'interface d'administration de l'ESG, aucune authentification, aucune interaction utilisateur, complexité faible. Barracuda indique que les organisations dont les interfaces administratives ne sont pas exposées sur Internet sont moins exposées à ce chemin d'attaque.
Aucun PoC public n'est documenté dans les sources techniques exploitées. La couverture presse mentionne des démonstrations de chaînage CVE-2026-116606 / CVE-2026-111560, sans que le détail d'un PoC public soit repris dans les avis Mandiant ou Barracuda.
Exploitation active : oui. Le catalogue CISA KEV recense la vulnérabilité comme exploitée dans la nature depuis son ajout le 10 novembre 2026. Barracuda a signalé le 9 novembre 2026 une activité d'exploitation observée sur un petit nombre d'organisations. L'utilisation dans des campagnes de rançongiciel reste inconnue.
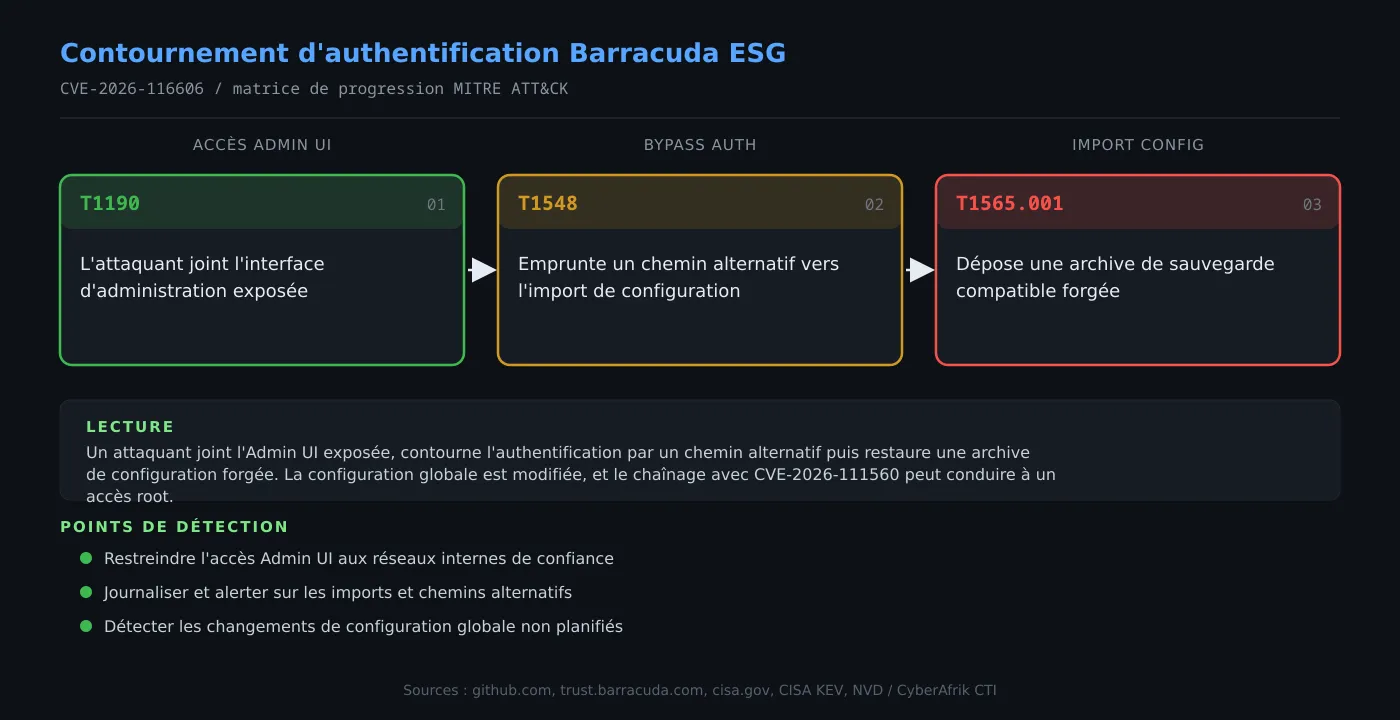
Diagramme de la chaîne d'attaque
Analyse technique
Étape 1 : Accès à l'interface d'administration
Le composant visé est l'Admin UI de l'ESG. L'attaquant doit disposer d'un accès réseau à ce service, soit directement depuis Internet, soit après avoir atteint un réseau interne. Aucun privilège n'est encore obtenu. Les journaux d'accès web de l'appliance et les équipements réseau en amont conservent les traces de connexion, notamment les adresses IP sources et les chemins demandés.
Étape 2 : Contournement de l'authentification par chemin alternatif
Le contournement CWE-288 repose sur un chemin ou canal alternatif qui mène à la fonction d'import de configuration sans passer par le contrôle d'authentification. L'attaquant obtient ainsi l'accès à une fonction administrative d'import, sans disposer de comptes valides. Les traces peuvent apparaître sous forme de requêtes HTTP vers des URL non standard de l'Admin UI.
Étape 3 : Invocation de l'import et restauration d'archive
L'attaquant soumet une archive de sauvegarde compatible et forgée. La fonction d'import la restaure, ce qui écrase ou modifie la configuration globale de l'appliance. Les journaux d'import, de restauration et de gestion des sauvegardes sont les sources de traces principales.
Étape 4 : Modification de la configuration globale et chaînage possible
Après restauration, la configuration globale peut être altérée : paramètres de sécurité, comptes, services ou règles de traitement du trafic. Barracuda indique que, chaînée avec CVE-2026-111560, la vulnérabilité peut permettre d'obtenir un accès root au dispositif. Les changements de configuration non planifiés et les alertes de dérive de configuration sont à corréler avec les étapes précédentes.
Exposition
Les appliances ESG dont l'Admin UI est joignable depuis Internet ou depuis un réseau non maîtrisé sont directement exposées. Pour CVE-2026-116606, seul l'ESG est concerné. Les autres produits Barracuda cités dans l'avis, ADC, BMA, WCC, WAF et WSG, ne sont affectés que par CVE-2026-111560. Barracuda recommande de restreindre l'accès à l'Admin UI aux réseaux internes de confiance.
Indicateurs de compromission
Aucun IOC public documenté à ce jour.
Pistes de détection :
- Analyser les journaux d'accès à l'Admin UI de l'ESG pour les connexions depuis des adresses IP externes ou inhabituelles.
- Créer des alertes sur les événements d'import et de restauration de configuration, en particulier hors fenêtres de maintenance.
- Surveiller les modifications de configuration globale : comptes, services, règles, certificats, paramètres de sécurité.
- Rechercher des requêtes HTTP vers des chemins alternatifs ou non documentés de l'Admin UI.
- Corréler une modification de configuration avec des signes d'injection de commande liés à CVE-2026-111560.
- Contrôler l'intégrité des sauvegardes de configuration et les versions restaurées.
MITRE ATT&CK
Cartographie analytique, en l'absence de mapping officiel dans les sources exploitées.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Initial Access | Exploit Public-Facing Application | T1190 | Exploitation du contournement d'authentification sur l'Admin UI exposée de l'ESG. |
| Privilege Escalation | Abuse Elevation Control Mechanism | T1548 | Contournement du contrôle d'autorisation par un chemin ou canal alternatif, correspondant au CWE-288. |
| Impact | Data Manipulation: Stored Data Manipulation | T1565.001 | Restauration d'une archive de configuration forgée et modification de la configuration globale stockée. |
Remédiation : checklist opérationnelle
- Appliquer le correctif Barracuda adapté à la branche : BNSF-40425 pour ESG 9.4.017 et versions ultérieures, BNSF-40430 pour les versions inférieures à 9.4.017, ou mettre à niveau vers le dernier firmware. Vérifier l'application automatique des correctifs.
- Restreindre l'accès à l'Admin UI aux réseaux internes de confiance au moyen de contrôles d'accès réseau.
- Vérifier la version du firmware et l'état des correctifs sur chaque appliance ; plusieurs mises à jour peuvent être nécessaires si le firmware est très en retard.
- Activer la réception automatique des correctifs si elle a été désactivée.
- Réaliser le tri forensique exigé par CISA dans le cadre de BOD 26-04 sur les appareils exposés.
- Auditer les configurations globales et les sauvegardes restaurées pour identifier des modifications non autorisées.
- Contacter Barracuda Support en cas de difficulté de vérification ou d'application.