De WSProxy à root : comment INC Ransomware a transformé deux zero-days SonicWall SMA 1000 en porte d'entrée standard
CVE-2026-15409 et CVE-2026-15410, deux failles SonicWall SMA 1000, ont été exploitées en zero-day dès le 22 juin 2026 par le cluster UTA0533. Depuis début août, INC Ransomware s'impose comme l'opérateur dominant de cette chaîne, avec 885 victimes revendiquées aux États-Unis, en Australie, aux Émirats arabes unis, en Colombie et en Suisse.
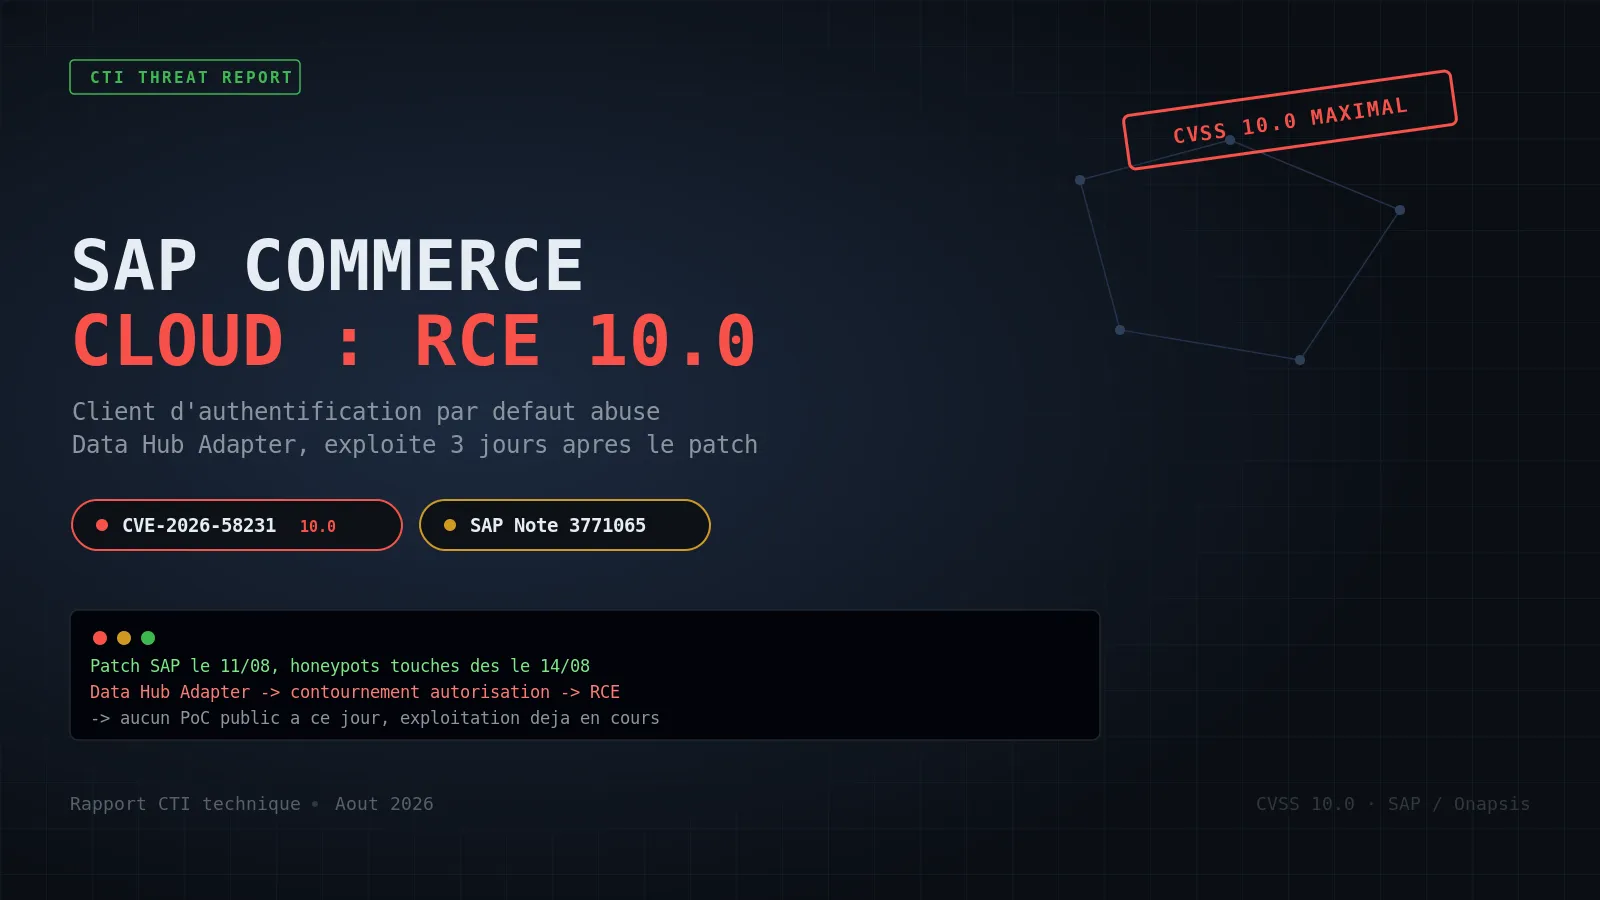
CVE-2026-58231 : un client d'authentification par défaut ouvre un RCE non authentifié sur SAP Commerce Cloud
CVE-2026-58231 est une vulnérabilité maximale, CVSS 10.0, qui touche l'extension Data Hub Adapter de SAP Commerce Cloud. Elle permet à un attaquant non authentifié d'abuser d'un client d'authentification par défaut puis d'exécuter du code arbitraire. Exploitée trois jours après le patch du 11 août 2026.
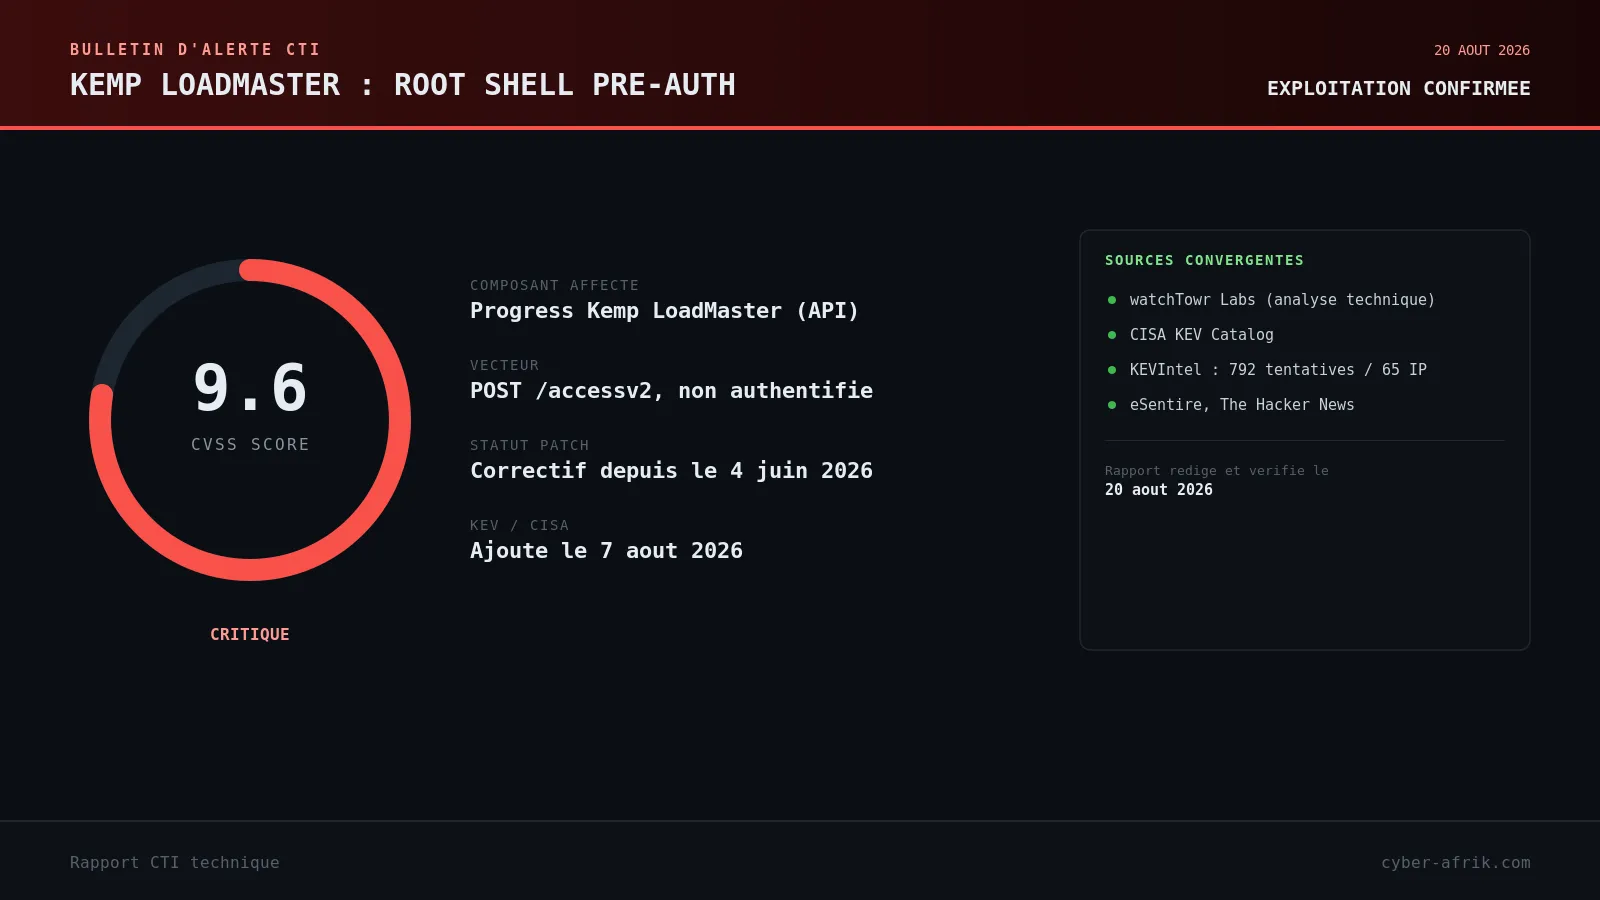
CVE-2026-8037 : comment 16 octets de mémoire heap non initialisée ouvrent un root shell sur Kemp LoadMaster
CVE-2026-8037 est une vulnérabilité d'injection de commande pré-authentification affectant Progress Kemp LoadMaster, notée 9.6 sur l'échelle CVSS. CISA l'a ajoutée à son catalogue KEV le 7 août 2026 après 792 tentatives d'exploitation recensées en 41 jours depuis 65 IP dans 18 pays.
The Gentlemen : comment un partage d'affiliation à 90 % a fait de ce RaaS le second plus actif de 2026
Unit 42 a documenté début juillet 2026 la montée en puissance du groupe de rançongiciel The Gentlemen, actif depuis juillet 2025 et passé à un modèle RaaS complet vers septembre de la même année. Selon ransomware.live, le groupe totalisait 580 victimes revendiquées dans 77 pays au 7 juillet 2026. Son partage de rançon de 90% pour les affiliés, bien au-dessus des 70-80% habituels, en fait un acteur à surveiller de près.
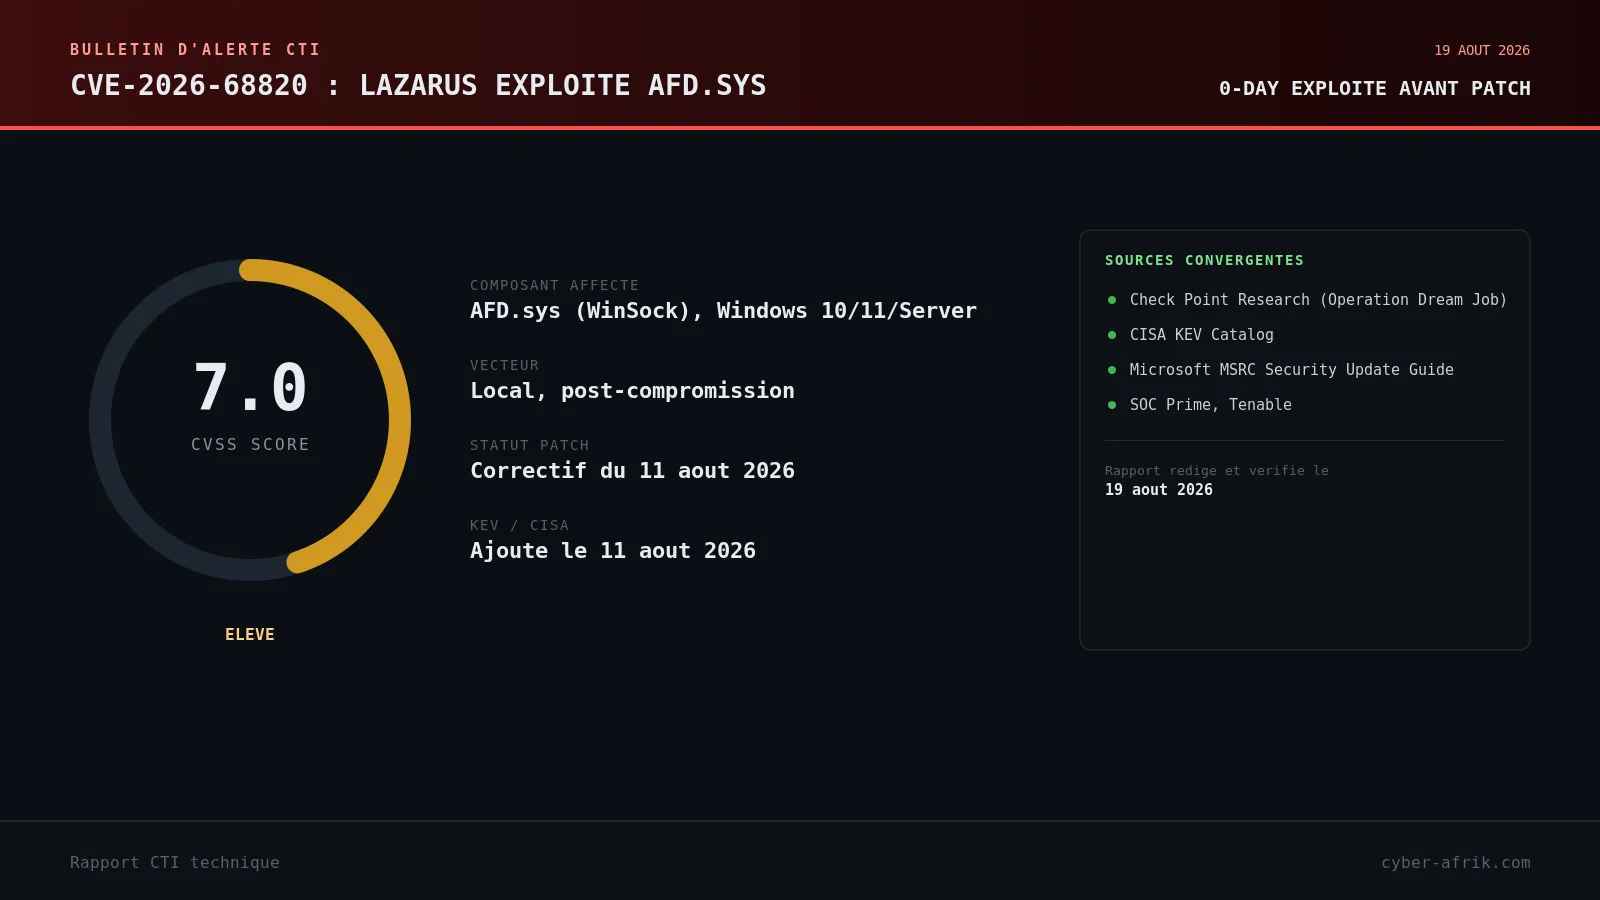
CVE-2026-68820 : comment Lazarus a transformé un 0-day AFD.sys en tremplin pour le rootkit FudModule dans Operation Dream Job
Microsoft a corrigé le 11 août 2026 CVE-2026-68820, une élévation de privilèges par use-after-free dans le pilote Windows AFD.sys, le même jour où CISA l'a ajoutée à son catalogue KEV. Check Point Research l'a attribuée au groupe Lazarus dans le cadre d'Operation Dream Job, où le 0-day a servi à déployer une nouvelle version du rootkit FudModule.
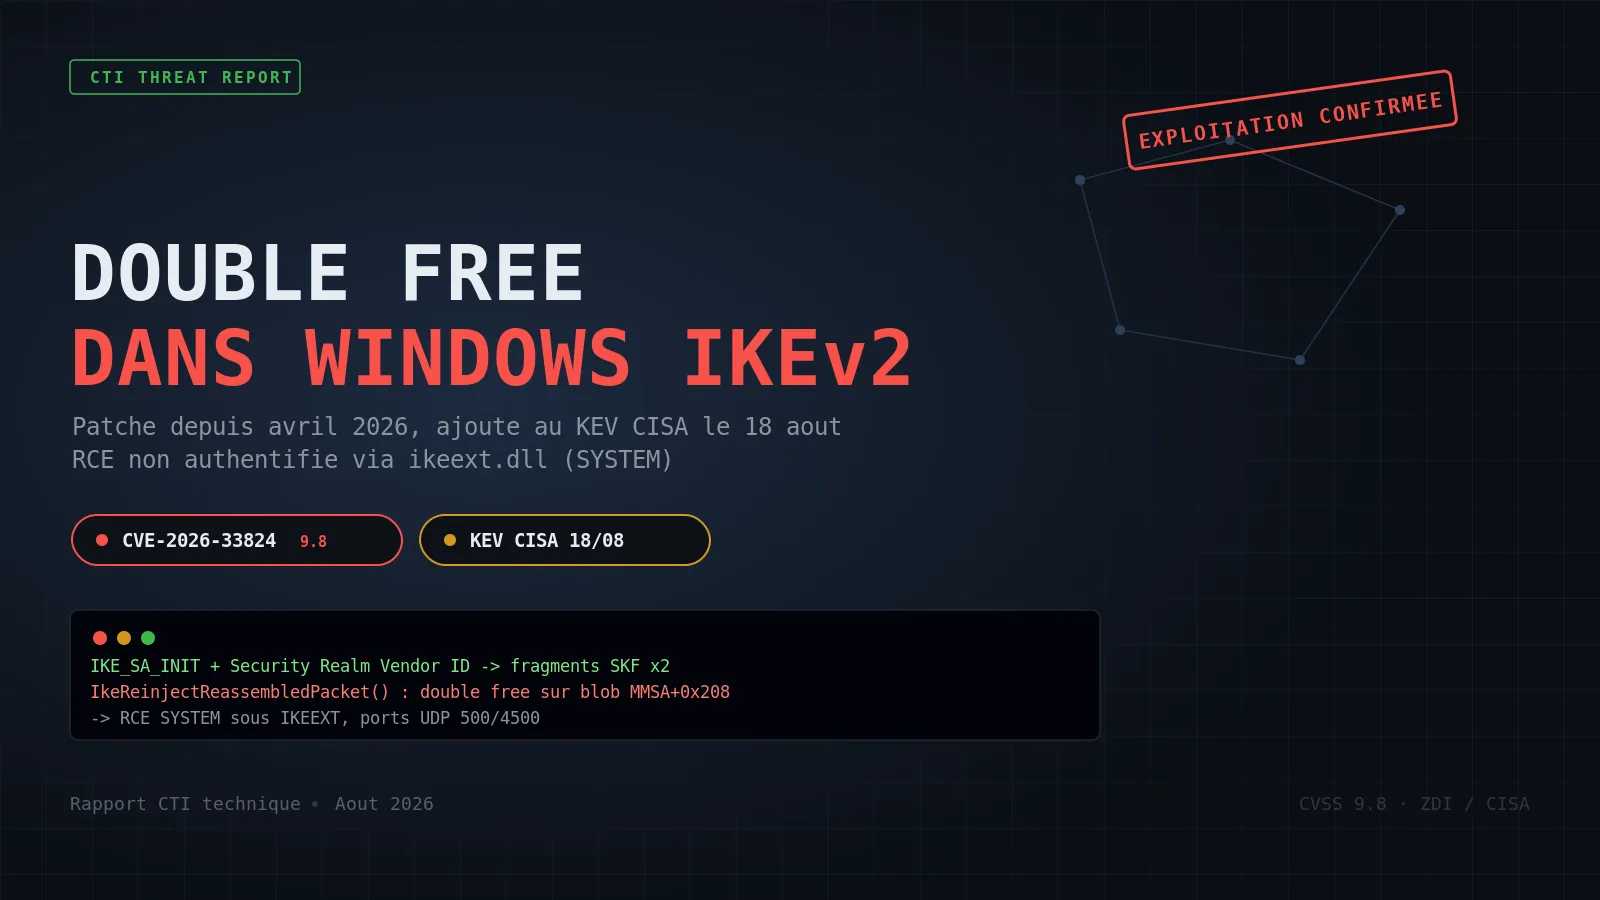
CVE-2026-33824 : quatre mois après le patch, CISA confirme l'exploitation active du double free dans Windows IKEv2
CISA a ajouté le 18 août 2026 CVE-2026-33824 à son catalogue Known Exploited Vulnerabilities, confirmant une exploitation active sur le terrain d'une vulnérabilité pourtant corrigée par Microsoft depuis avril 2026. La faille touche le service Windows IKE Extension : un double free dans ikeext.dll permet à un attaquant distant et non authentifié d'exécuter du code arbitraire avec les privilèges SYSTEM.
Jewelbug : comment un seul panneau de contrôle XG-Web pilote à la fois l'espionnage d'État et la fraude cryptographique
L'équipe Threat Hunter de Broadcom a publié le 13 août 2026 un rapport détaillant Jewelbug, un groupe chinois hackers-for-hire qui mène à la fois des campagnes d'espionnage contre des gouvernements du Moyen-Orient, d'Asie du Sud-Est et du Sud, et une fraude cryptographique visant les utilisateurs chinophones, depuis un panneau unique nommé XG-Web.
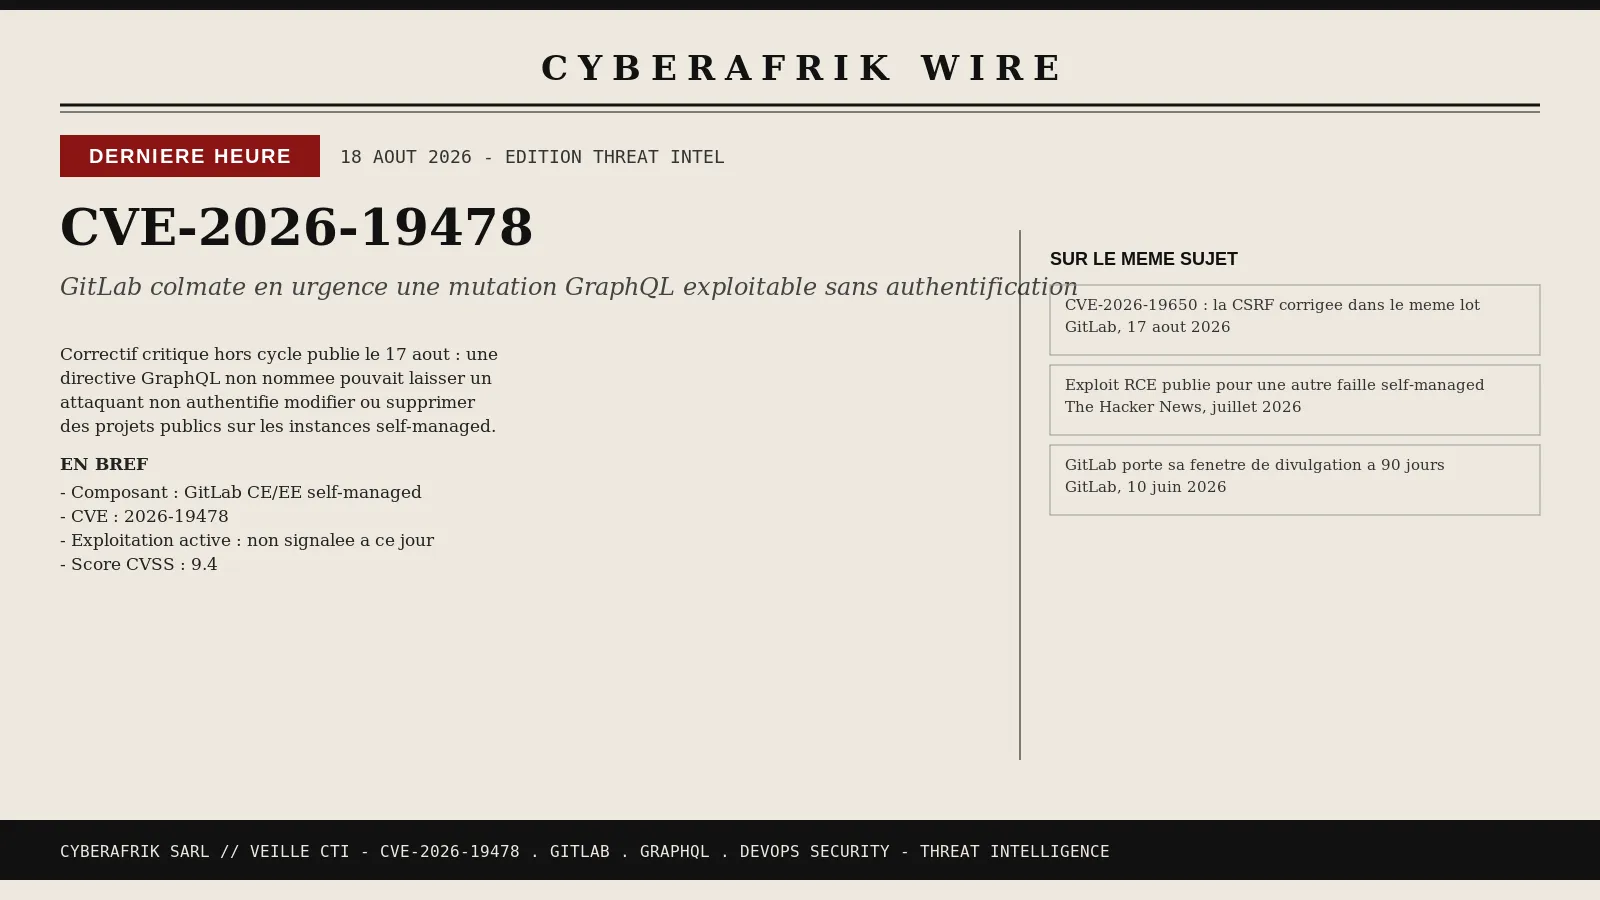
CVE-2026-19478 : un correctif GitLab hors cycle pour une mutation GraphQL exploitable sans authentification
GitLab a publié le 17 août 2026 un correctif critique hors cycle pour CVE-2026-19478 (CVSS 9.4) : une faille qui, sous certaines conditions, permettait à un utilisateur non authentifié de modifier ou supprimer des projets publics via une directive GraphQL non nommée. Seules les instances self-managed sont concernées ; aucune exploitation n'a été signalée à ce jour.
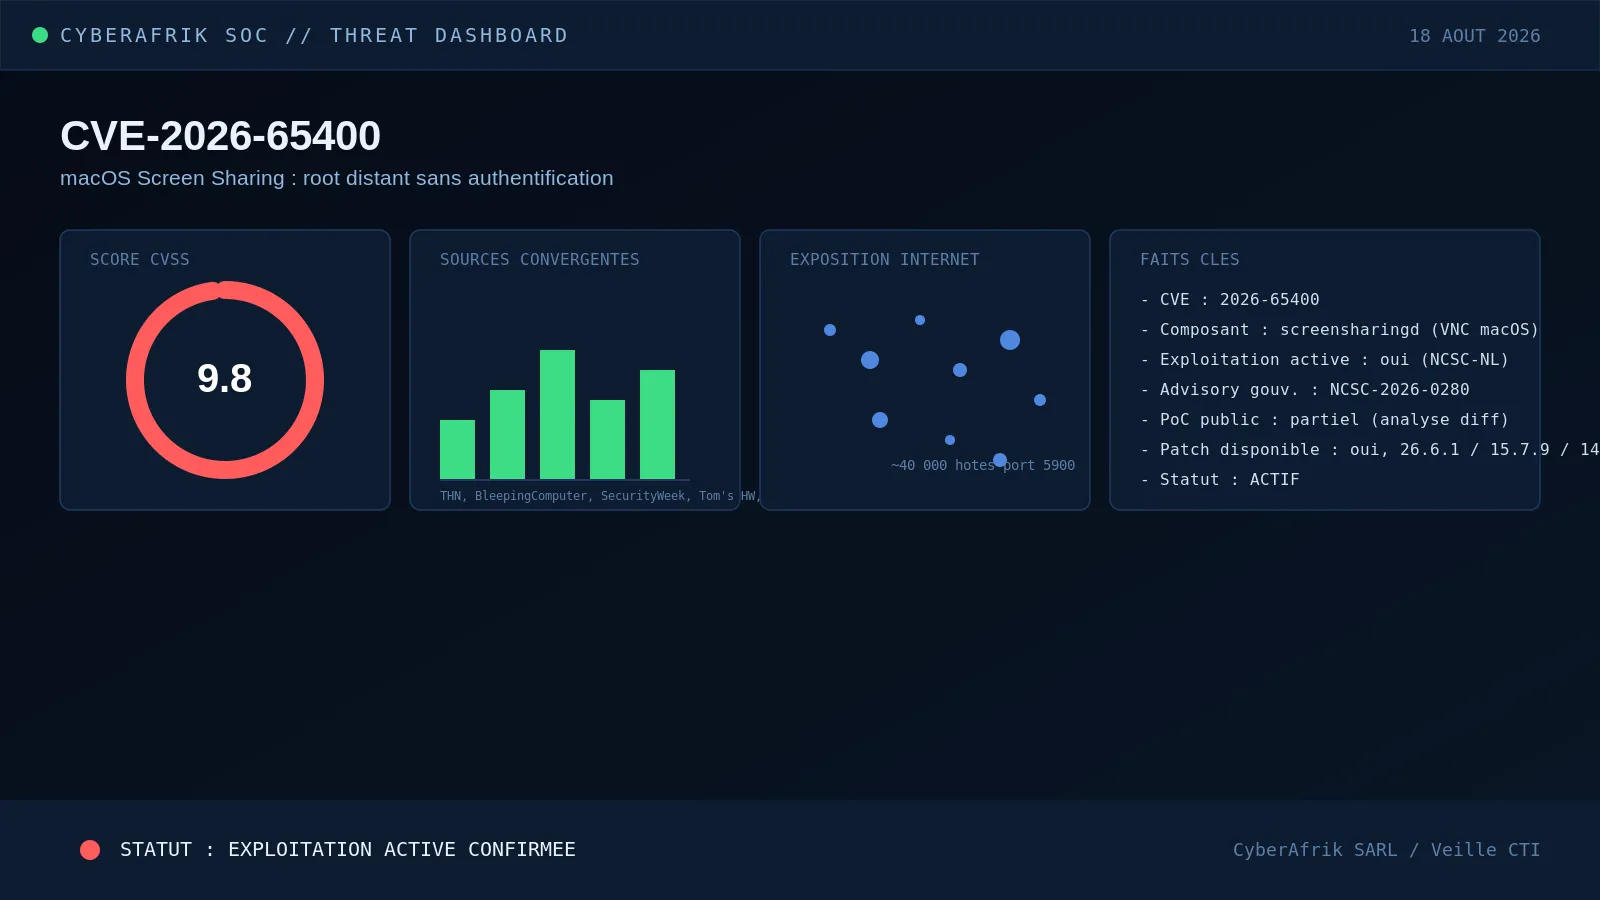
CVE-2026-65400 : comment un état d'authentification corrompu ouvre un accès root sur tout Mac exposant Screen Sharing
Apple a livré le 6 août 2026 un correctif d'urgence pour CVE-2026-65400 (CVSS 9.8), une faille d'authentification critique dans Screen Sharing de macOS permettant à un attaquant réseau de s'authentifier sans identifiants valides. Le NCSC néerlandais a confirmé une exploitation active : dans chaque cas observé, l'attaquant obtient un accès root et déploie un mineur Monero.