AnonyMousKIT : l'usine à PhaaS qui fait parler une IA à 200 victimes pour 19,24 dollars
AnonyMousKIT (également désigné AnomKIT) est une plateforme de phishing-as-a-service alimentée par l'IA, spécialisée dans le vol d'identifiants Apple nécessaires pour désactiver l'Activation Lock des iPhone volés. L'unité de recherche SOCRadar (STRU) a mené une analyse de l'intérieur de l'écosystème et publié ses conclusions fin août 2026.
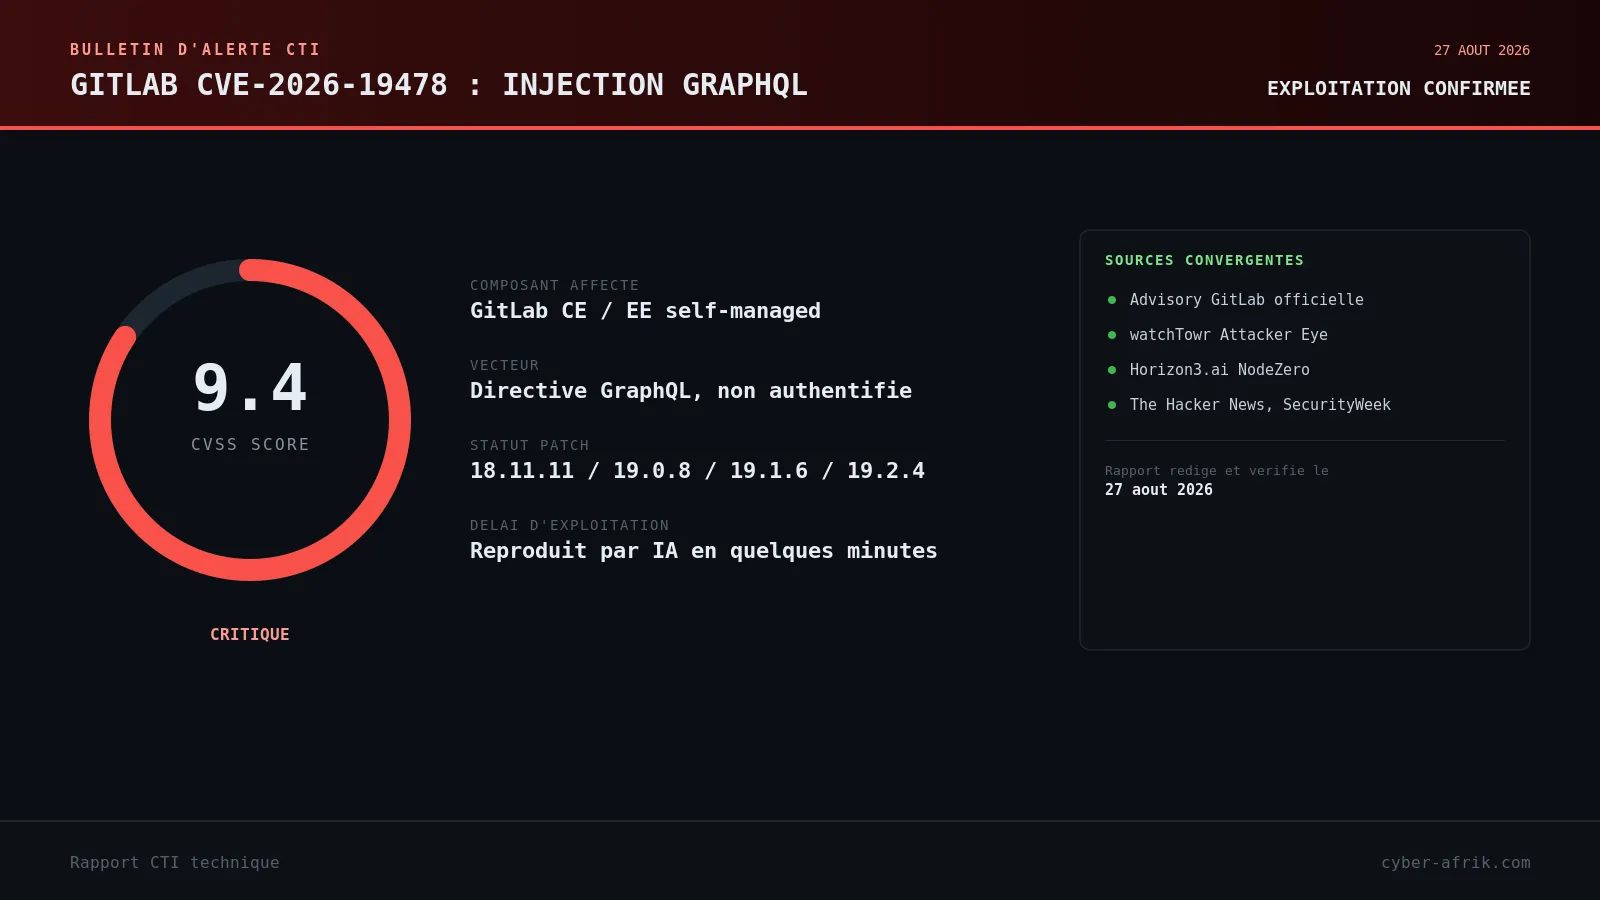
CVE-2026-19478 : une IA reproduit l'exploit GitLab en quelques minutes, les attaquants suivent deux jours plus tard
CVE-2026-19478 est une vulnérabilité d'injection de code (CWE-94) logée dans le traitement d'une directive GraphQL de GitLab Community Edition et Enterprise Edition. Notée 9.4 sur l'échelle CVSS, elle permet à un attaquant distant non authentifié de modifier ou supprimer des projets publics et des données utilisateur sur une instance self-managed vulnérable.
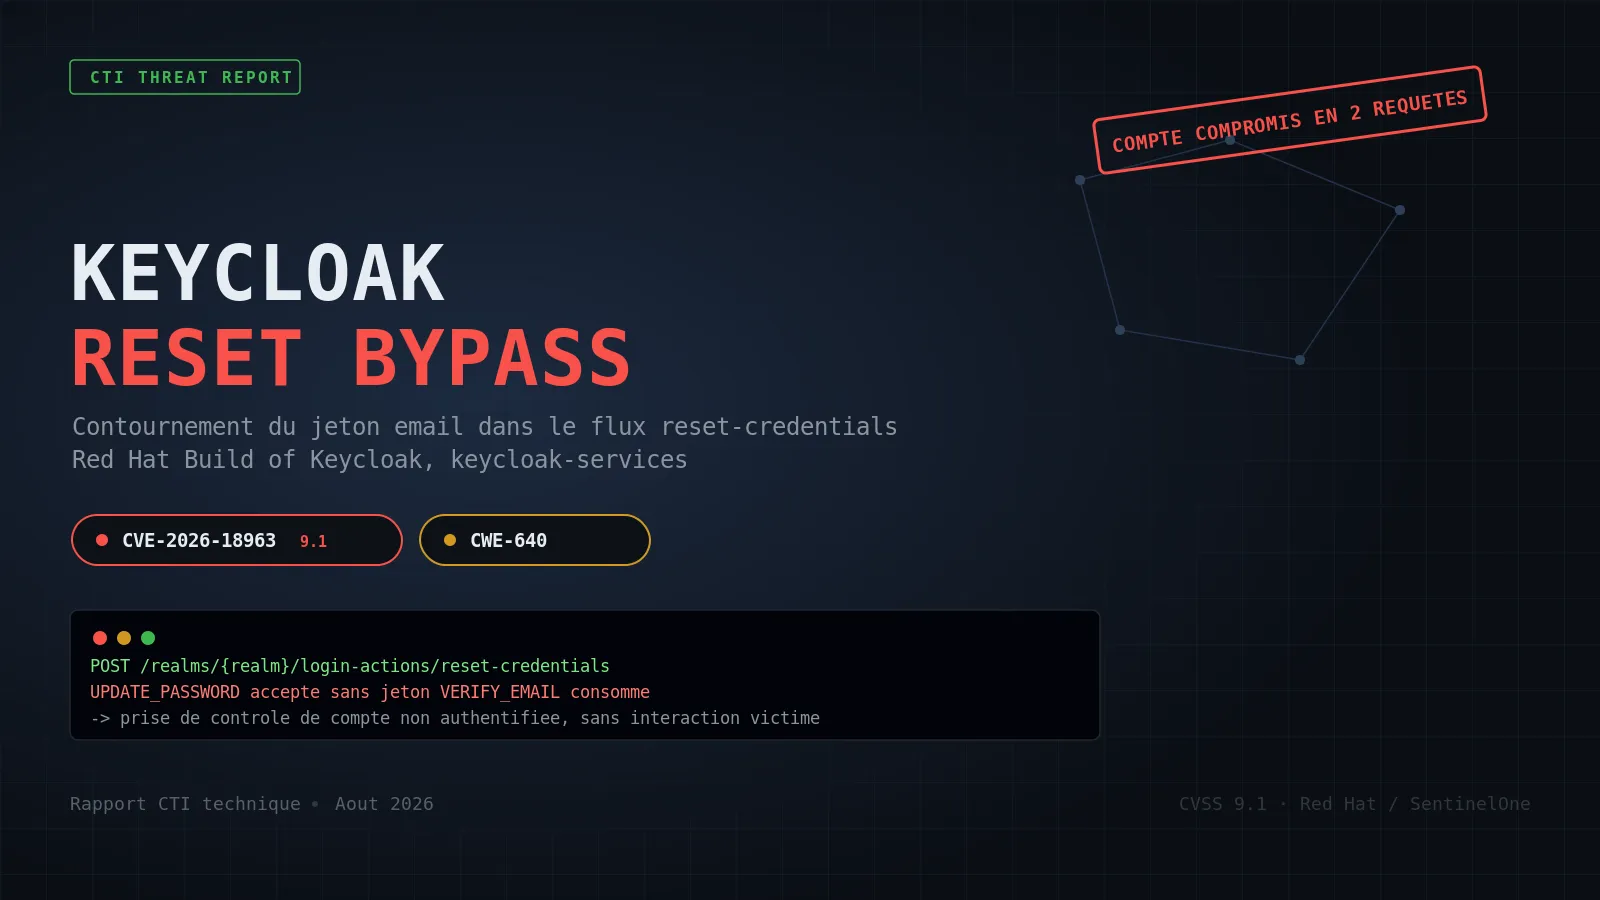
CVE-2026-18963 : deux requêtes HTTP suffisent pour prendre le contrôle de n'importe quel compte Keycloak
Une faille d'authentification affecte le flux reset-credentials du composant keycloak-services, moteur central de gestion des identités du Red Hat Build of Keycloak. Référencée CVE-2026-18963 et notée 9.1 sur l'échelle CVSS, elle permet à un attaquant non authentifié de finaliser une réinitialisation de mot de passe sans jamais cliquer sur le lien de vérification envoyé par email.
Mirage2FA : le kit de phishing-as-a-service qui relaie vos codes MFA en direct vers Microsoft 365
Mirage2FA est un kit de phishing-as-a-service opéré par l'acteur LinX Coders qui déploie une attaque adversary-in-the-middle contre Microsoft 365. Le kit intercepte identifiants et codes MFA en temps réel et rejoue la session authentifiée, contournant l'authentification multifacteur classique sans exploiter de vulnérabilité logicielle.
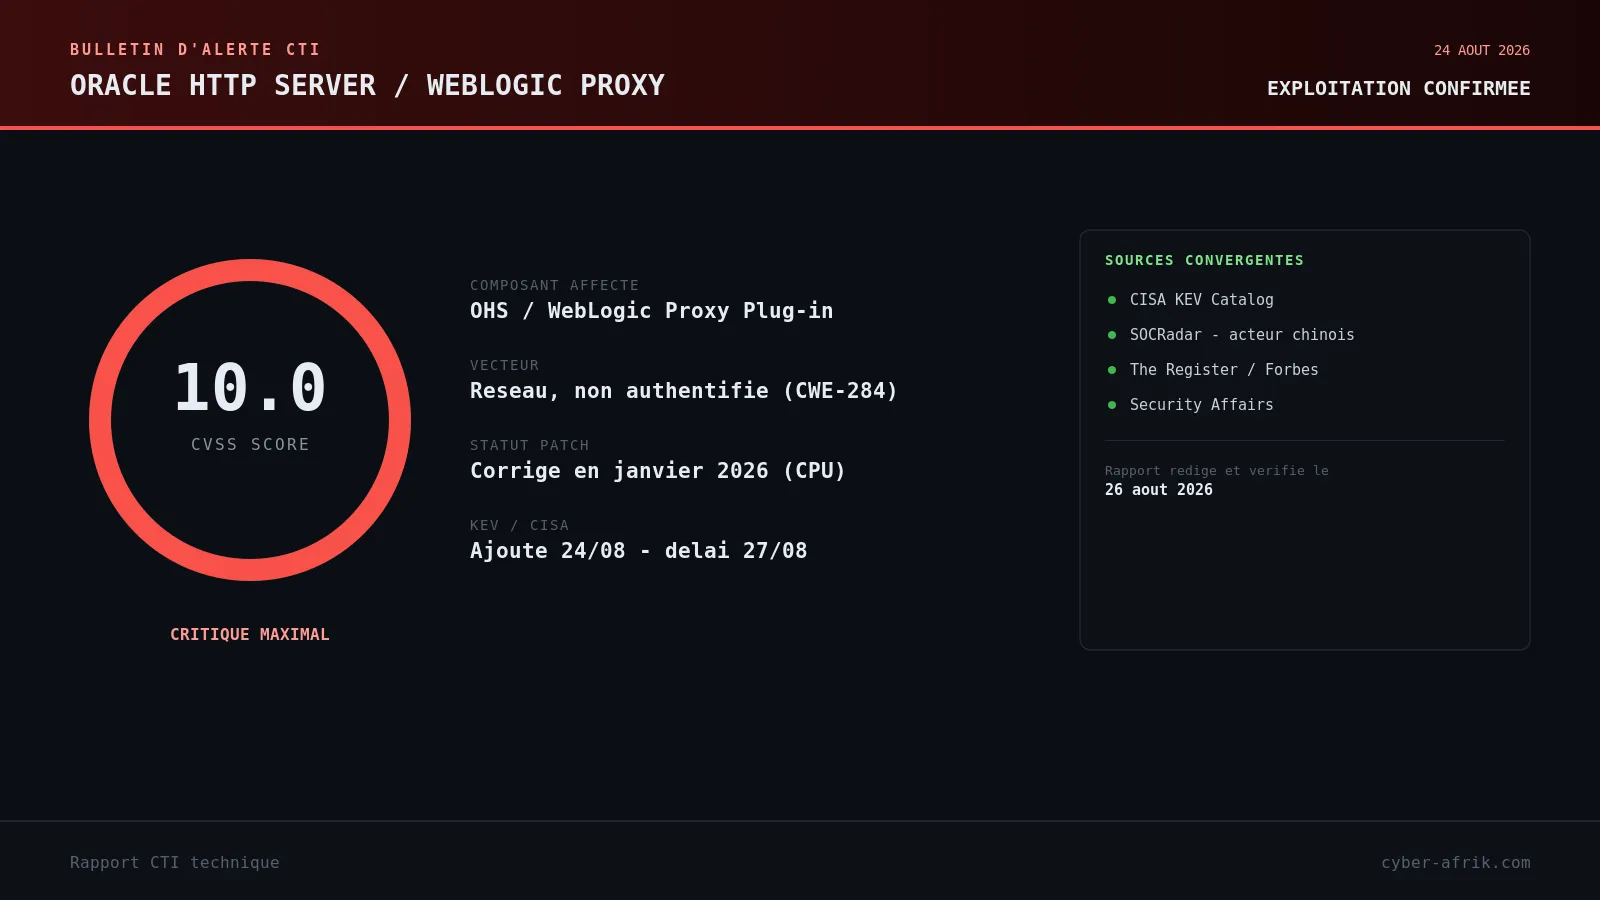
CVE-2026-21962 : un score CVSS 10.0 dormant depuis janvier, désormais exploité contre des cibles gouvernementales
CISA a ajouté le 24 août 2026 la vulnérabilité CVE-2026-21962 à son catalogue KEV, fixant aux agences fédérales américaines un délai de remédiation au 27 août. La faille, notée CVSS 10.0, touche Oracle HTTP Server et le plug-in de proxy WebLogic dans leurs configurations par défaut. Oracle avait pourtant corrigé le problème dès janvier 2026.
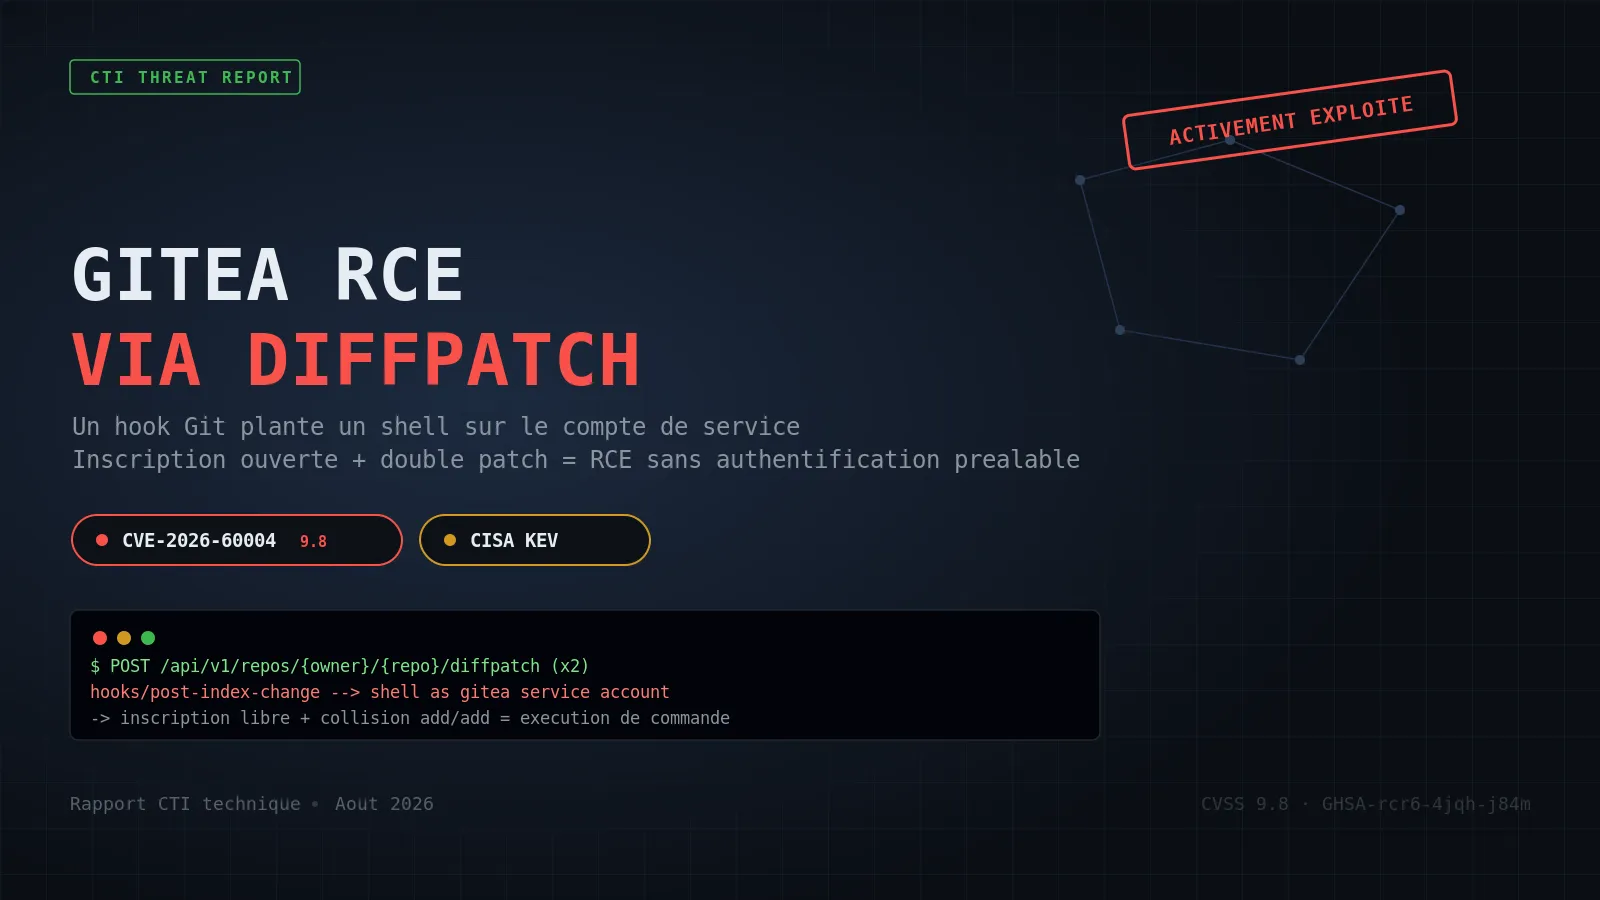
CVE-2026-60004 : comment un compte Gitea ordinaire plante un hook Git pour exécuter des commandes comme le service
CISA a ajouté le 25 août 2026 la vulnérabilité CVE-2026-60004 à son catalogue Known Exploited Vulnerabilities, avec une échéance de correction fixée au 28 août pour les agences fédérales américaines. La faille touche Gitea dans toutes les versions comprises entre 1.17 et 1.27.0 et permet à un utilisateur disposant d'un simple accès en écriture d'installer un hook Git exécutable et de faire tourner des commandes shell sous l'identité du compte de service Gitea.
ShieldBreak : le contournement public du correctif RoguePlanet ramène Windows Defender à une élévation SYSTEM sans patch disponible
ShieldBreak est une preuve de concept publique, publiée le 11-12 août 2026 par le chercheur NightmareEclipse, qui contourne intégralement le correctif livré par Microsoft en juillet 2026 pour RoguePlanet (CVE-2026-50656, CVSS 7.8). RoguePlanet permet à un attaquant disposant déjà d'une exécution de code local d'obtenir un shell SYSTEM via Windows Defender.
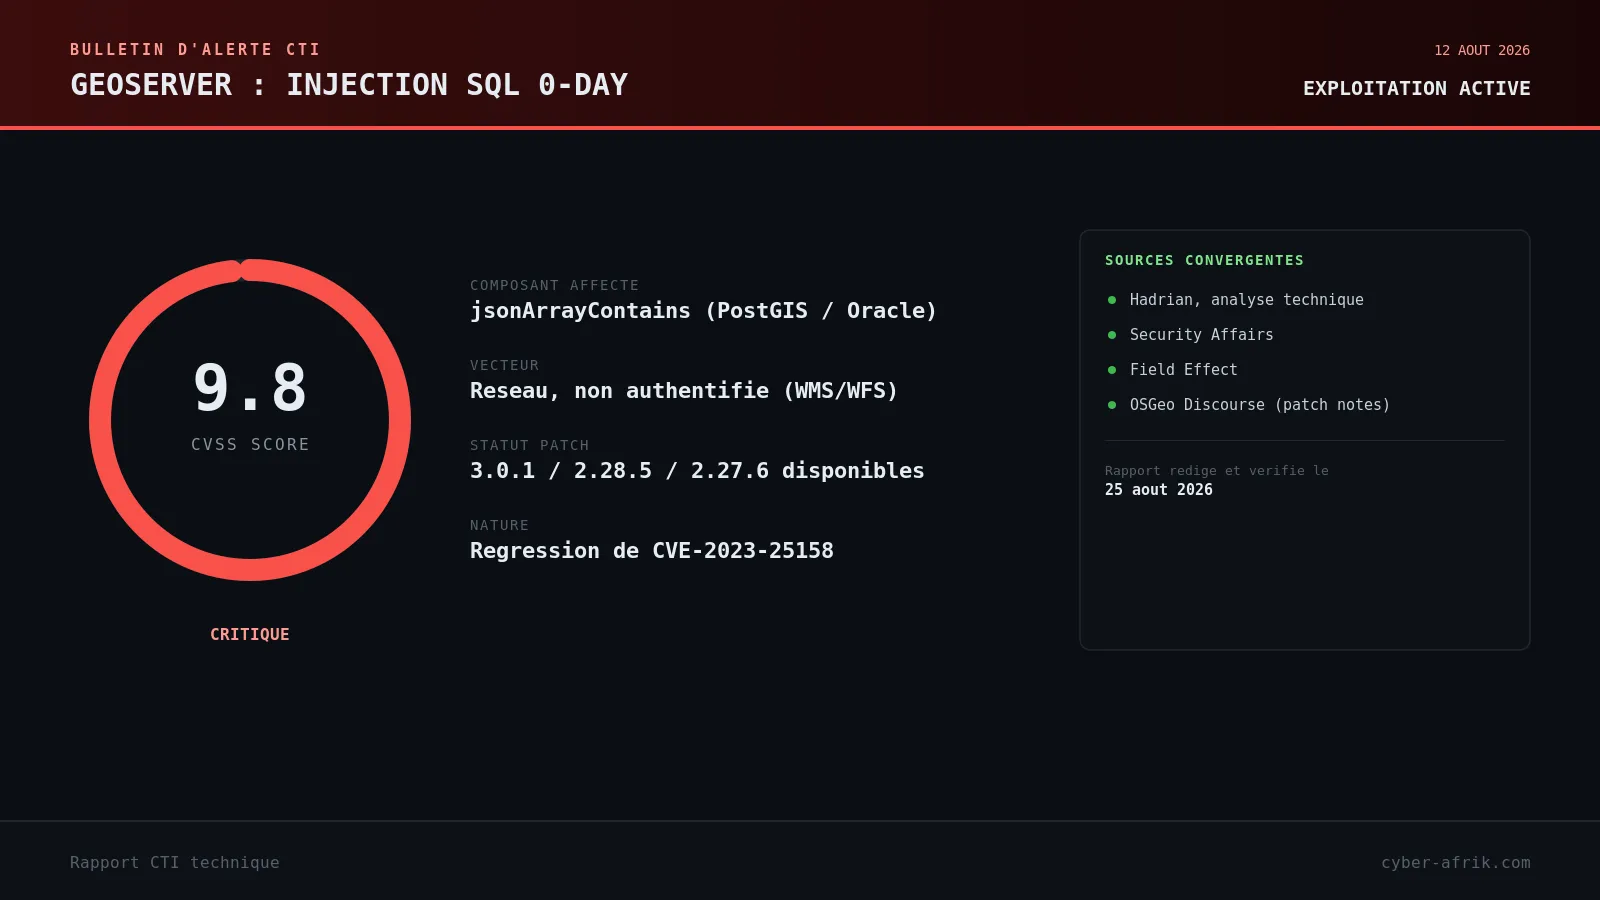
GHSA-mqjf-5f49-2fjh : la fonction jsonArrayContains de GeoServer, régression d'une faille de 2023, rouvre la voie à une RCE pré-authentification
Une injection SQL non authentifiée (CVSS 9.8, référencée GHSA-mqjf-5f49-2fjh) affecte la fonction jsonArrayContains de GeoServer, utilisée dans les expressions de filtre OGC pour interroger des champs JSON. Le défaut touche les déploiements utilisant les data stores PostGIS et Oracle JDBC et peut conduire à une exécution de code distante selon la configuration. Il s'agit d'une régression de CVE-2023-25158, une faille déjà corrigée dans la même fonction.
CVE-2026-55040 : comment une chaîne de quatre défauts dans la validation JWT de SharePoint ouvre l'usurpation de n'importe quel utilisateur
CVE-2026-55040 est une vulnérabilité de contournement d'authentification (CVSS 9.1, CWE-1390) touchant le pipeline de validation des jetons JWT de Microsoft SharePoint Enterprise Server 2016, 2019 et Subscription Edition. Un attaquant non authentifié qui connaît le SID Active Directory ou l'UPN d'un utilisateur cible peut forger un jeton Bearer service-to-service valide et prendre son identité, y compris celle d'un administrateur de site.