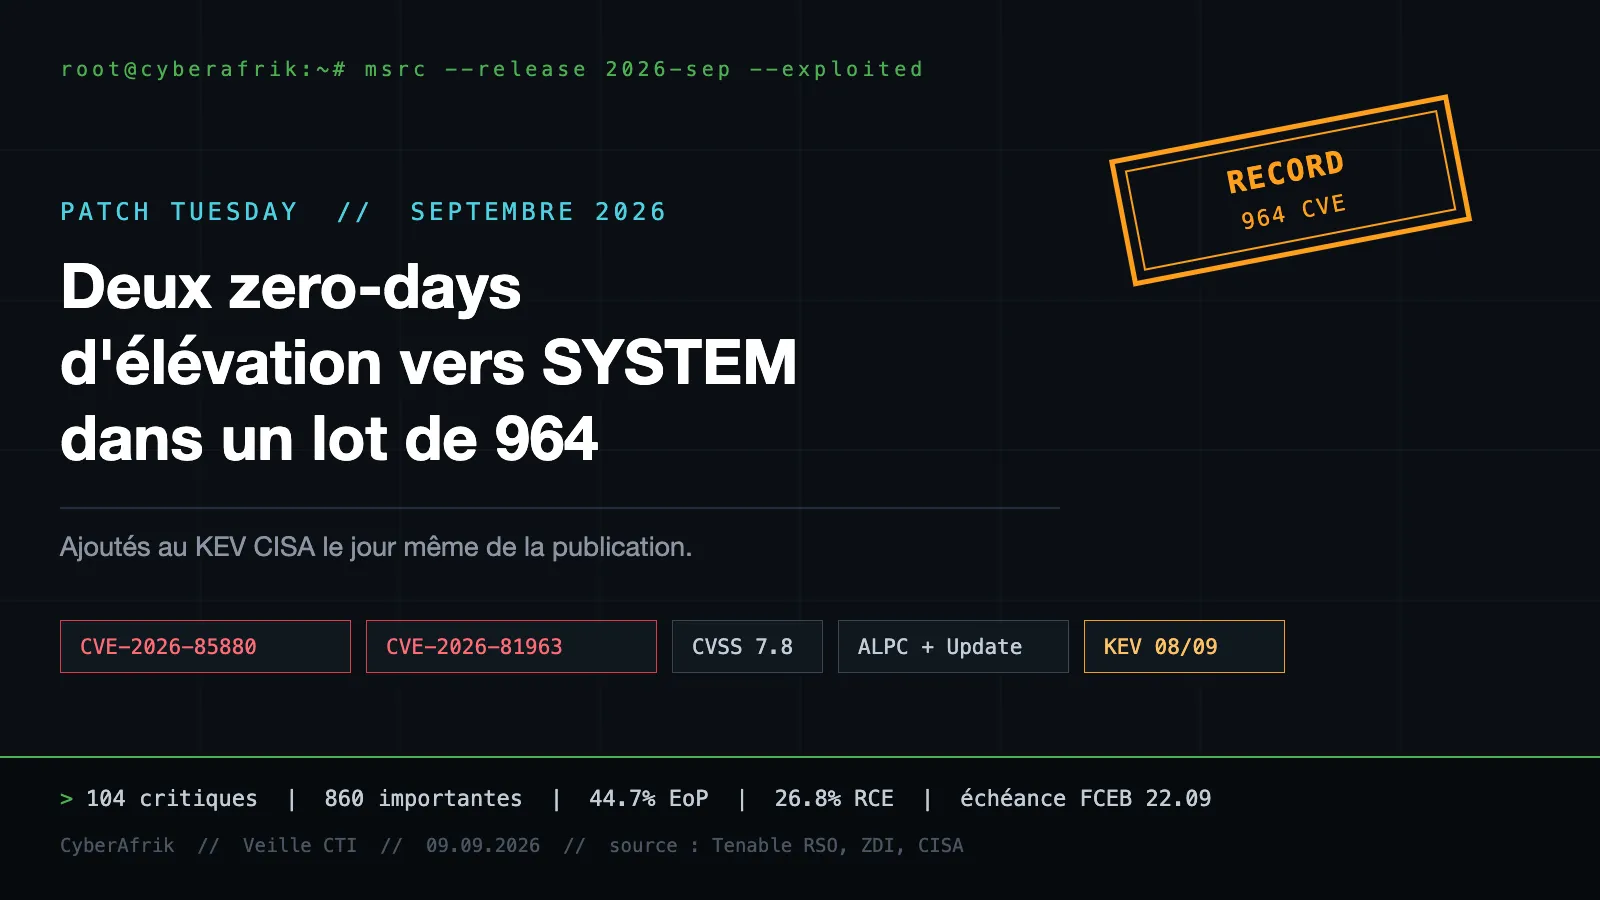
Patch Tuesday de septembre 2026 : 964 CVE, deux zero-days d'élévation, et un RCE Exchange qui se déclenche à l'indexation d'une pièce jointe
Microsoft a publié le 8 septembre 2026 le plus gros Patch Tuesday de son histoire. Tenable dénombre 964 CVE, dont 104 critiques et 860 importantes. Deux vulnérabilités étaient déjà exploitées avant publication : CVE-2026-81963 dans le Windows Update Stack et CVE-2026-85880 dans le mécanisme ALPC. Toutes deux sont des élévations de privilèges vers SYSTEM, ajoutées au catalogue KEV de la CISA le jour même.
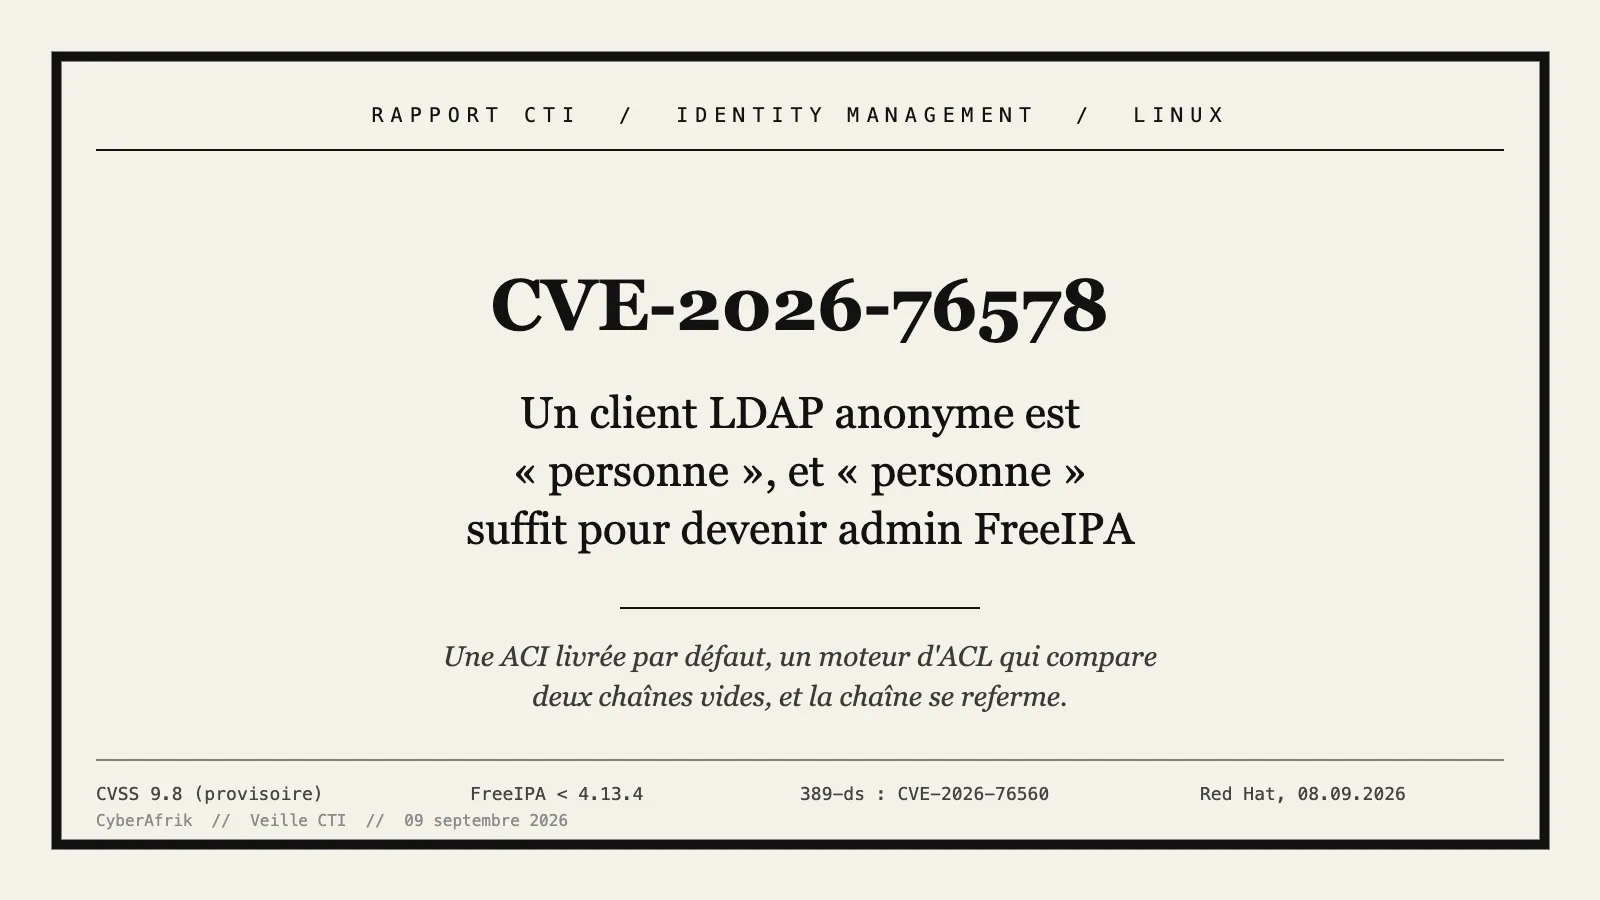
CVE-2026-76578 : un client LDAP anonyme est « personne », et « personne » suffit pour devenir admin FreeIPA
Red Hat a publié le 8 septembre 2026 une chaîne de deux vulnérabilités qui permet à un client LDAP n'ayant jamais authentifié de créer une identité Kerberos de son choix dans un domaine FreeIPA, et de se retrouver membre du groupe des administrateurs. La faille FreeIPA, CVE-2026-76578, est notée critique avec un score CVSS provisoire de 9.8. Elle ne fonctionne qu'en combinaison avec CVE-2026-76560, un défaut du moteur de contrôle d'accès de 389 Directory Server.
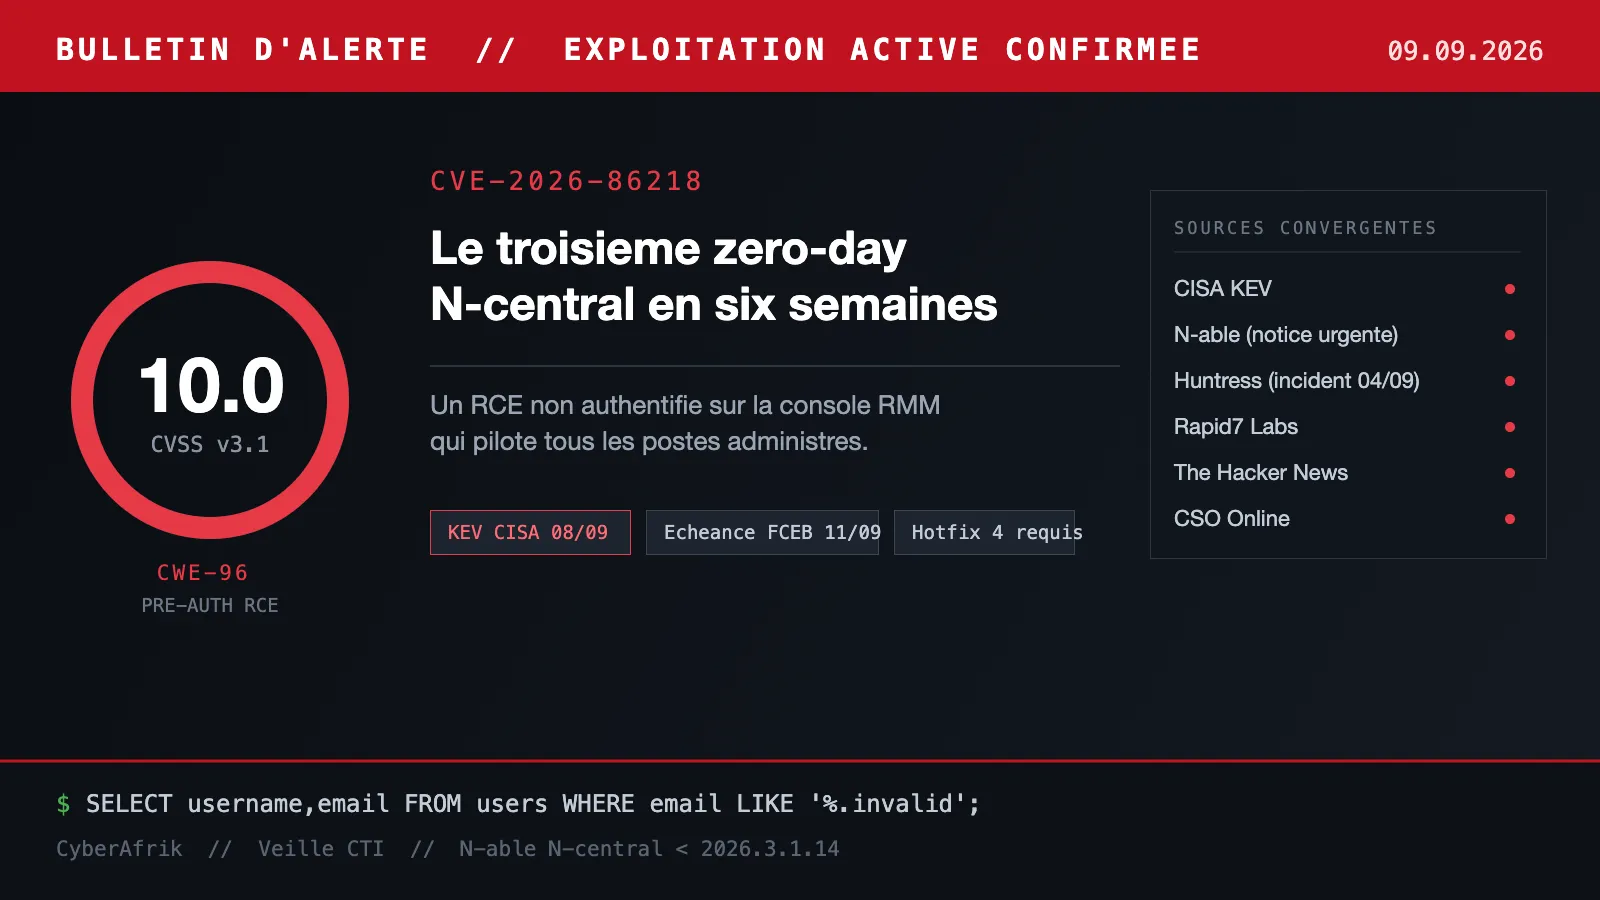
CVE-2026-86218 : le troisième zero-day N-central en six semaines donne un RCE pré-auth sur la console qui pilote tous les postes
Le 8 septembre 2026, la CISA a ajouté CVE-2026-86218 à son catalogue KEV avec une échéance de correction fixée au 11 septembre pour les agences fédérales américaines, soit trois jours seulement. La faille touche N-able N-central, la plateforme RMM utilisée par des milliers de MSP pour administrer les parcs de leurs clients. Notée CVSS 10.0, classée en injection de code statique (CWE-96), elle permet une exécution de code à distance sans authentification préalable.
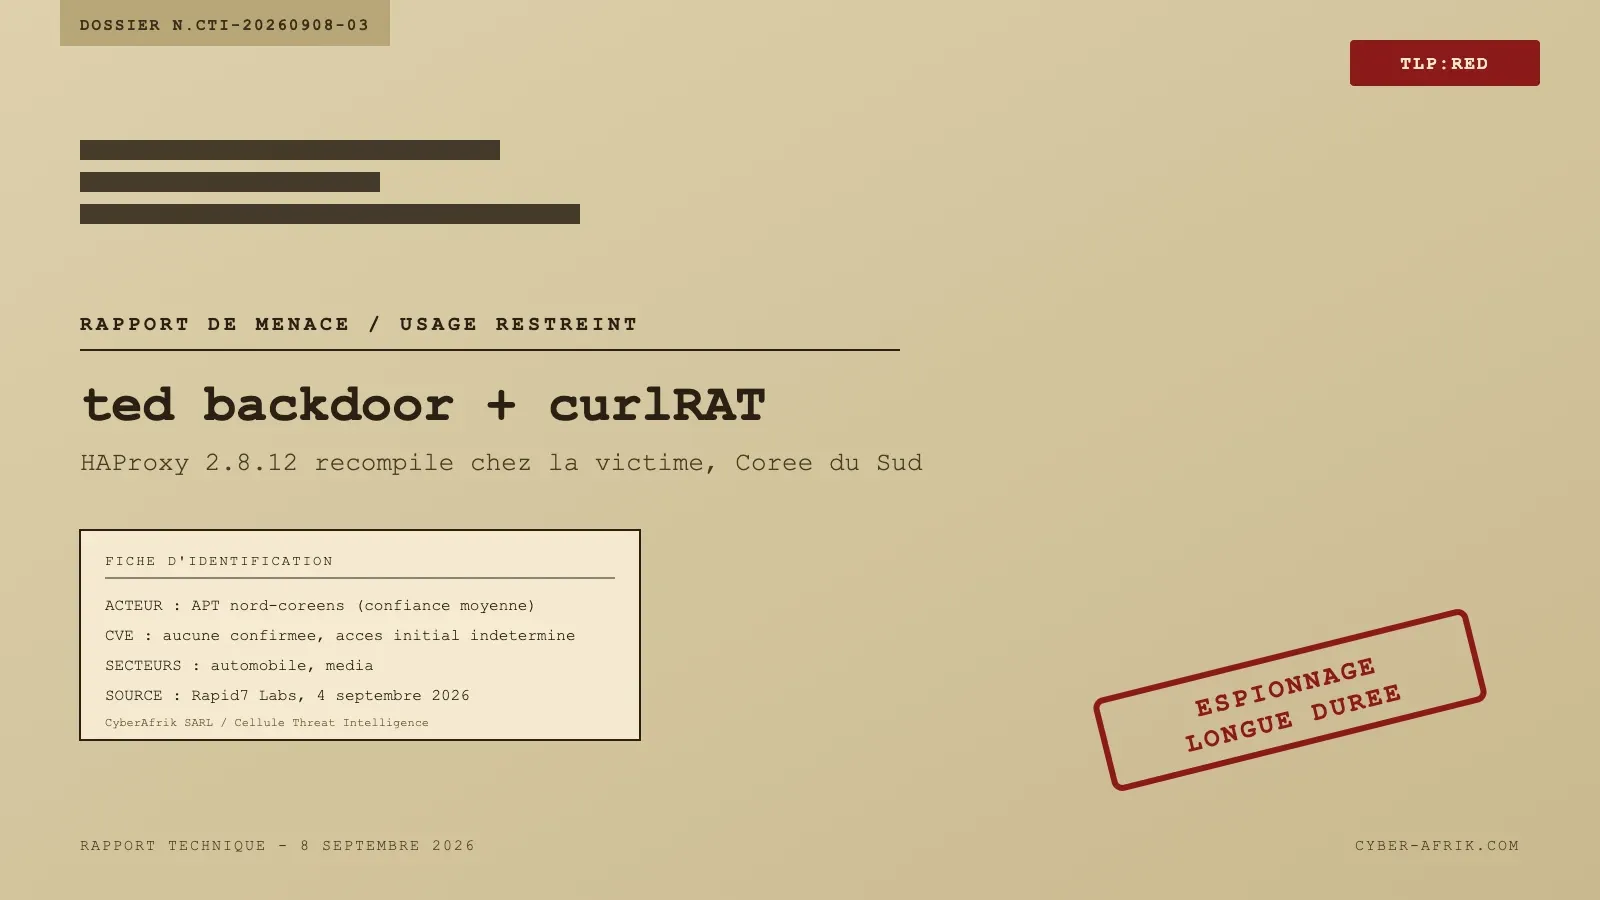
ted backdoor : un HAProxy recompilé sert de poste d'écoute à des APT nord-coréens en Corée du Sud
Rapid7 Labs a documente le 4 septembre 2026 une boite a outils Linux jusque-la inconnue, utilisee contre des organisations sud-coreennes des secteurs automobile et media. La piece maitresse est un backdoor baptise ted, compile directement dans les sources de HAProxy 2.8.12 chez la victime : il accroche le parseur HTTP, lit le trafic apres terminaison TLS, vole des cookies de session et remplace le corps des reponses pour des clients choisis.
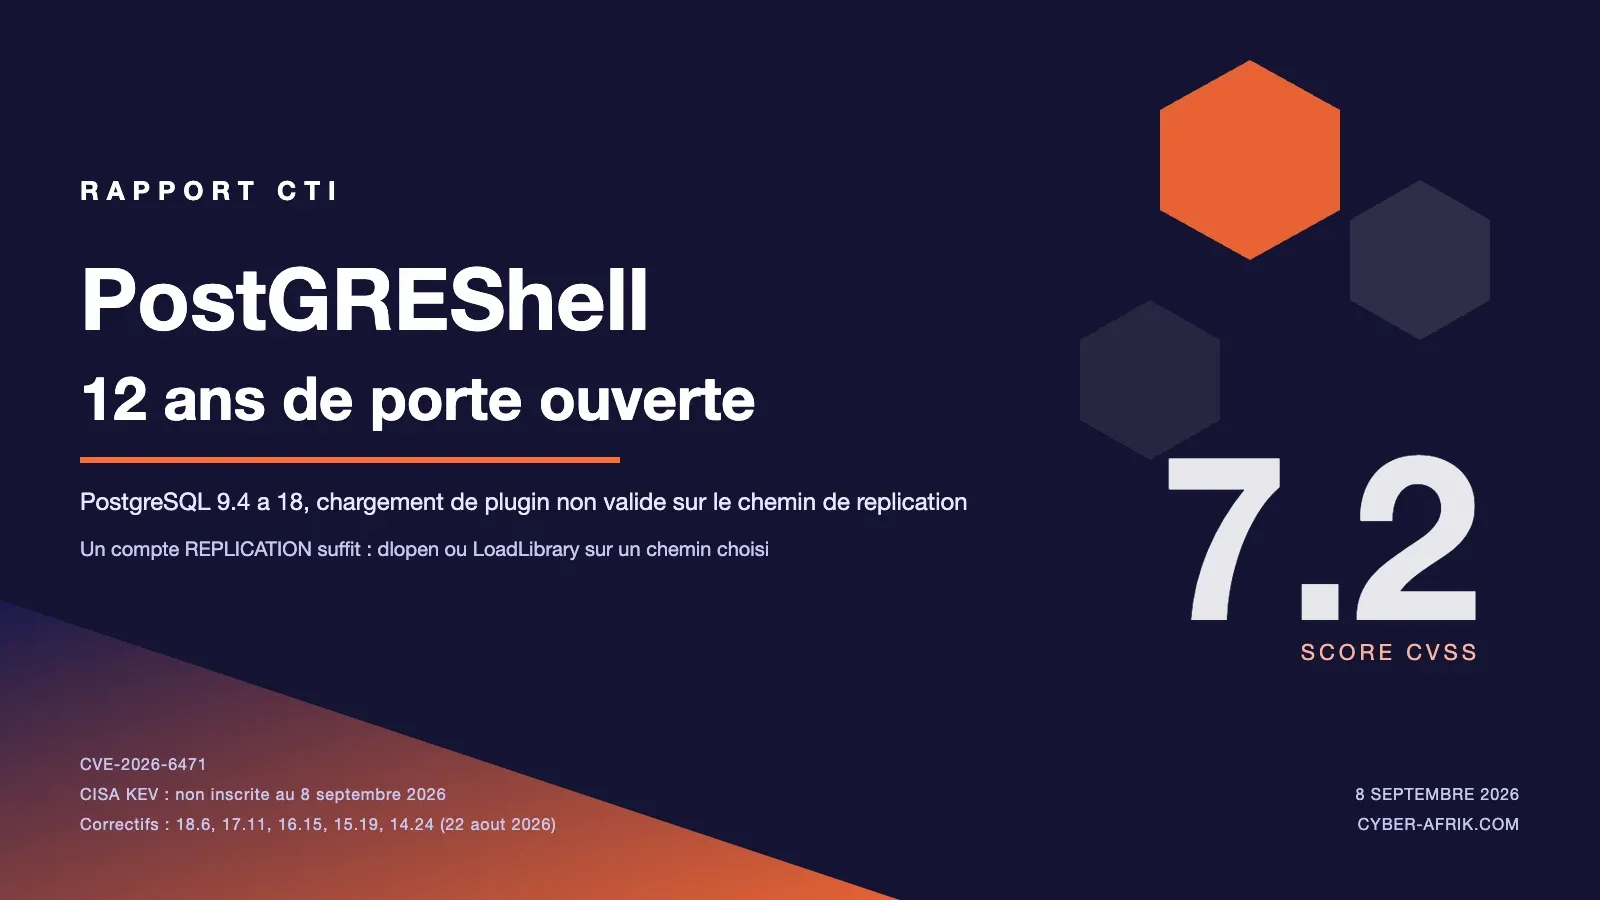
CVE-2026-6471 PostGREShell : le compte de réplication PostgreSQL qui charge la bibliothèque de votre choix
Cyera Research a publie le 1er septembre 2026 l'analyse de CVE-2026-6471, un defaut d'autorisation dans le chemin de replication logique de PostgreSQL. Le nom du plugin de sortie fourni dans CREATE_REPLICATION_SLOT part directement vers le chargeur, sans passer par la validation de chemin appliquee au LOAD SQL. Un compte portant le seul attribut REPLICATION obtient un dlopen ou un LoadLibrary sur un chemin qu'il choisit, present dans toutes les versions depuis 2014.
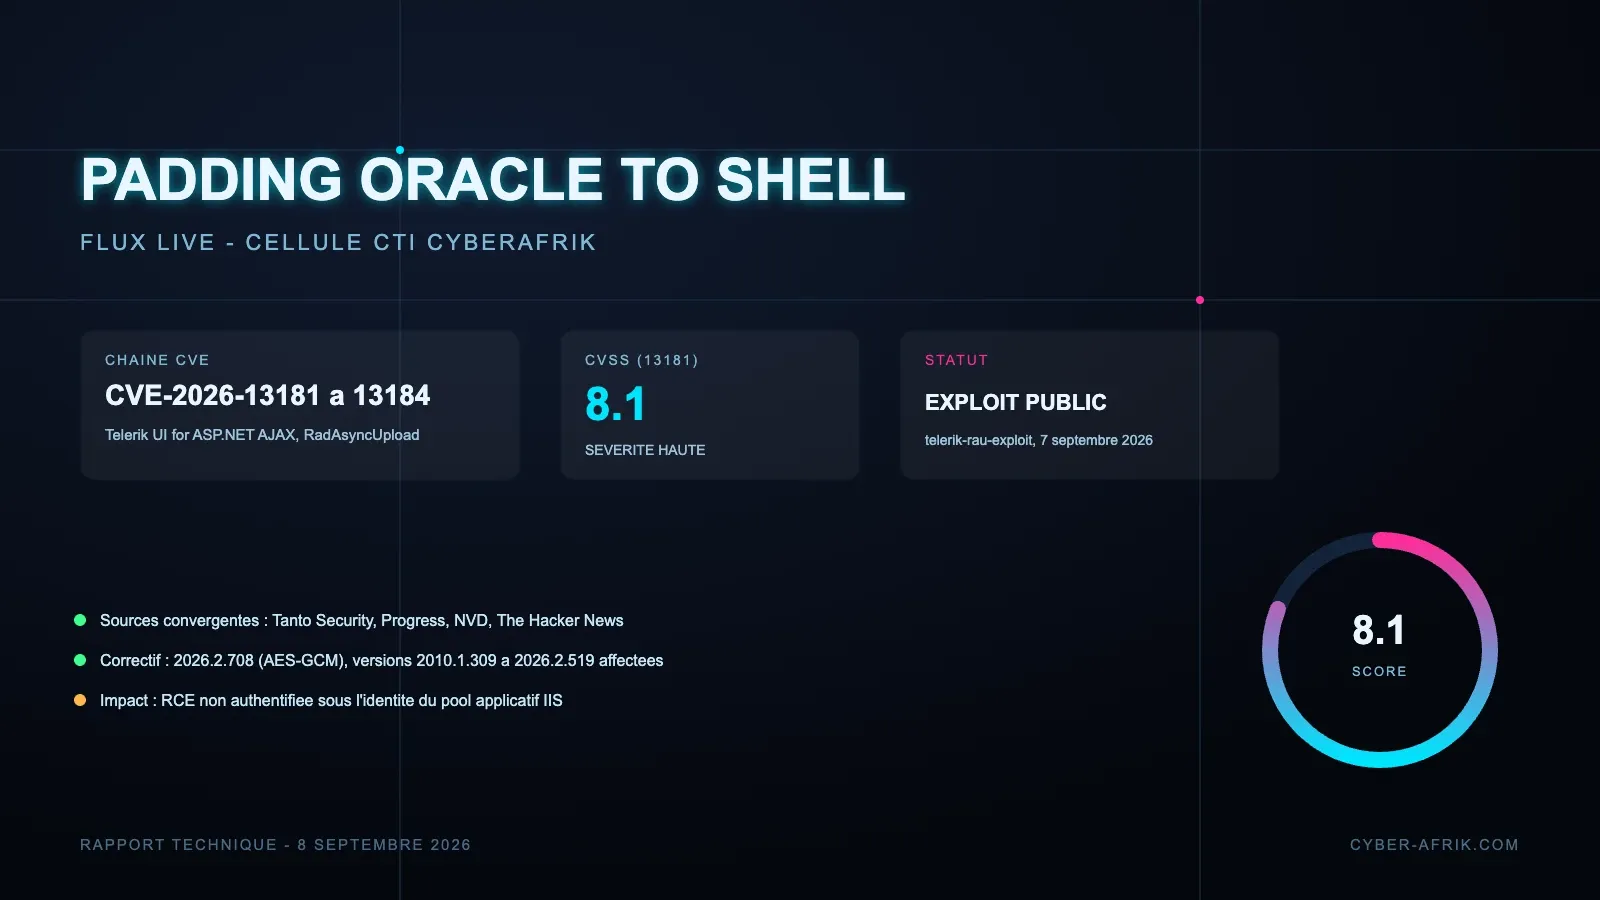
CVE-2026-13182 : l'oracle de padding qui transforme un upload Telerik en webshell IIS
Tanto Security a publie le 7 septembre 2026 l'analyse complete et l'outil d'exploitation d'une chaine de quatre vulnerabilites dans Telerik UI for ASP.NET AJAX. Le point de depart est un oracle de padding AES-CBC dans RadAsyncUpload (CVE-2026-13182) : le serveur renvoie deux erreurs distinctes selon que le padding PKCS#7 est invalide ou que le JSON dechiffre est illisible. En bout de chaine, une resolution de type .NET sans liste blanche (CVE-2026-13181) donne une execution de code non authentif
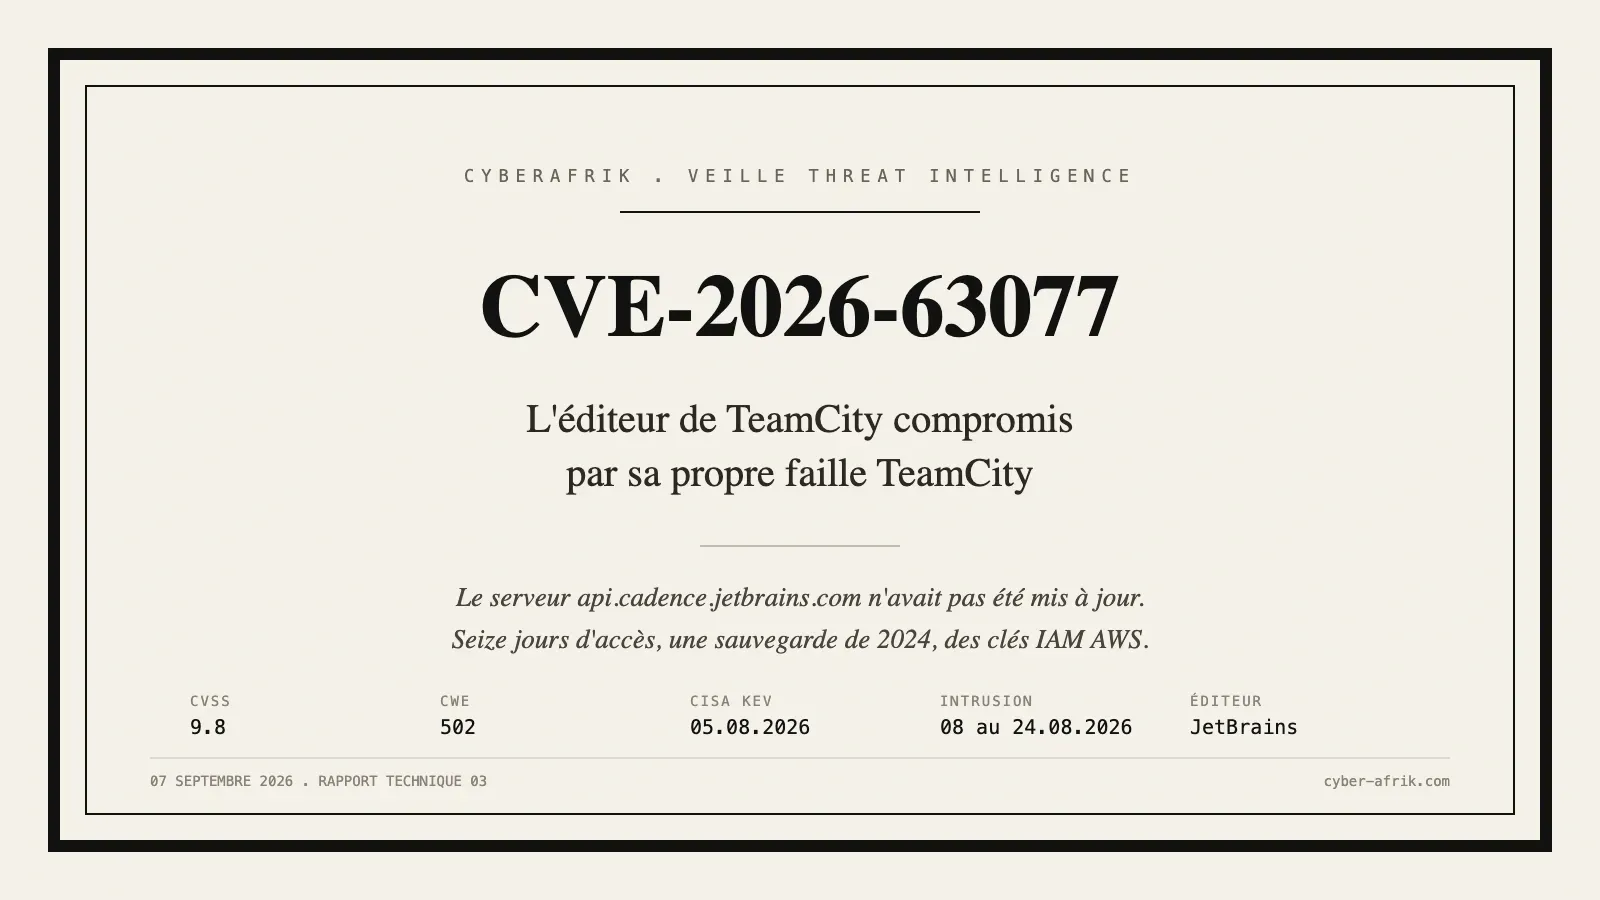
CVE-2026-63077 : JetBrains s'est fait compromettre par sa propre faille TeamCity, un mois après l'avoir corrigée
JetBrains a confirmé le 5 septembre 2026 que des acteurs non identifiés ont pénétré l'environnement de son service Cadence en exploitant CVE-2026-63077, une désérialisation notée CVSS 9.8 dans TeamCity que l'éditeur avait lui-même publiée et corrigée le 27 juillet. Le serveur n'avait pas été mis à jour. Sauvegarde de 2024, comptes IAM AWS, buckets S3 et code source PyCharm sont concernés.
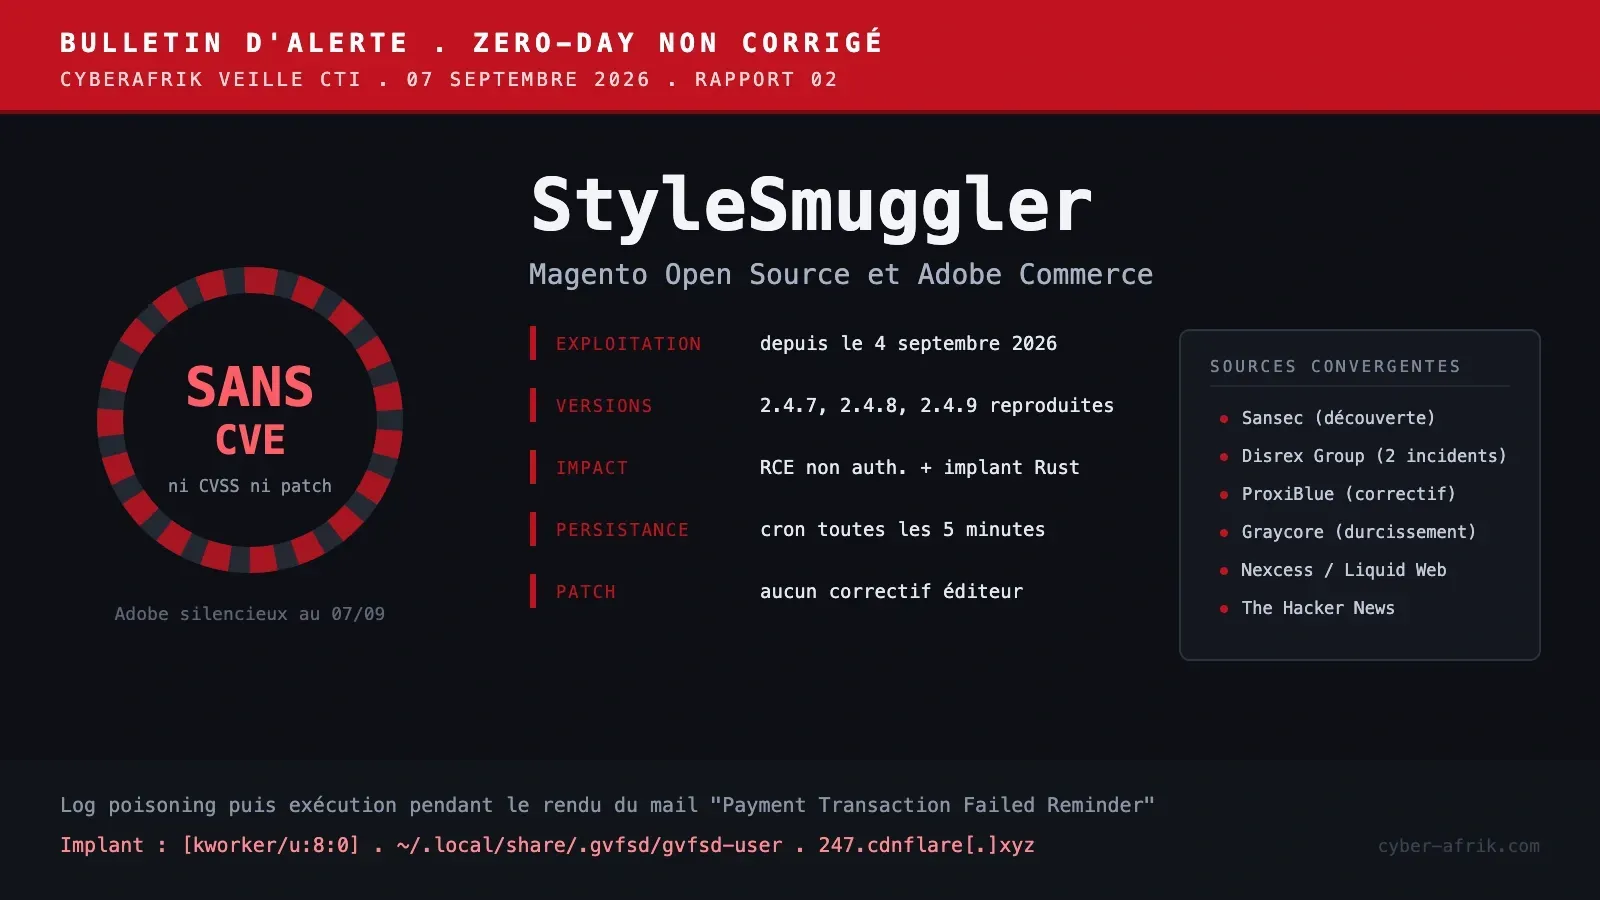
StyleSmuggler : le zero-day Magento qui poisonne un log puis fait exécuter le fichier par un mail de relance
Sansec a publié le 5 septembre 2026 un avis d'urgence sur une vulnérabilité non corrigée de Magento Open Source et Adobe Commerce, baptisée StyleSmuggler, exploitée depuis le 4 septembre pour exécuter du code sans authentification et installer une porte dérobée persistante. Adobe n'a publié ni avis, ni CVE, ni correctif. La première victime documentée tournait sur 2.4.8 avec le module de protection actif.
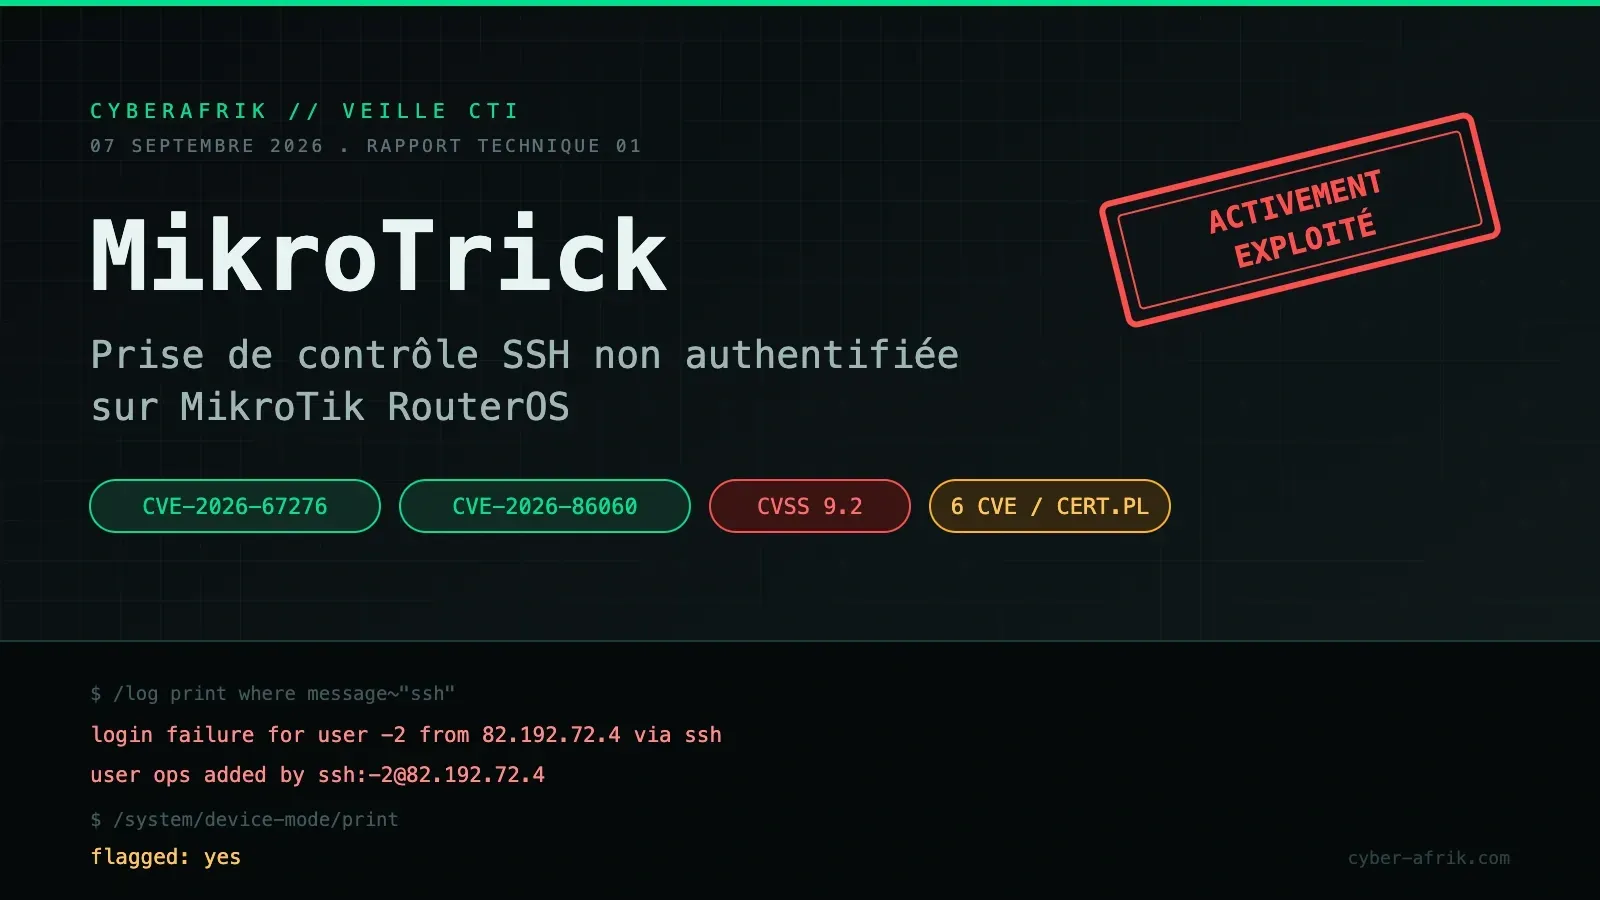
MikroTrick : quand un exposant RSA oublié et un nom d'utilisateur interdit ouvrent les RouterOS sans mot de passe
CERT Polska a publié le 5 septembre 2026 six vulnérabilités affectant MikroTik RouterOS, dont deux notées CVSS 9.2 qui, combinées, donnent à un attaquant non authentifié le contrôle administratif complet d'un routeur dont le service SSH est joignable depuis Internet. L'équipe polonaise a baptisé cet enchaînement MikroTrick. Les attaques ne sont pas théoriques : compromissions confirmées depuis au moins le 2 septembre.